Block Dùng AI Của OpenAI Để Nối Chuỗi Lỗ Hổng Bảo Mật Trước Khi Tin Tặc Ra Tay
 Block dùng AI bảo mật của OpenAI để bắt lỗ hổng trước khi tin tặc ra tay
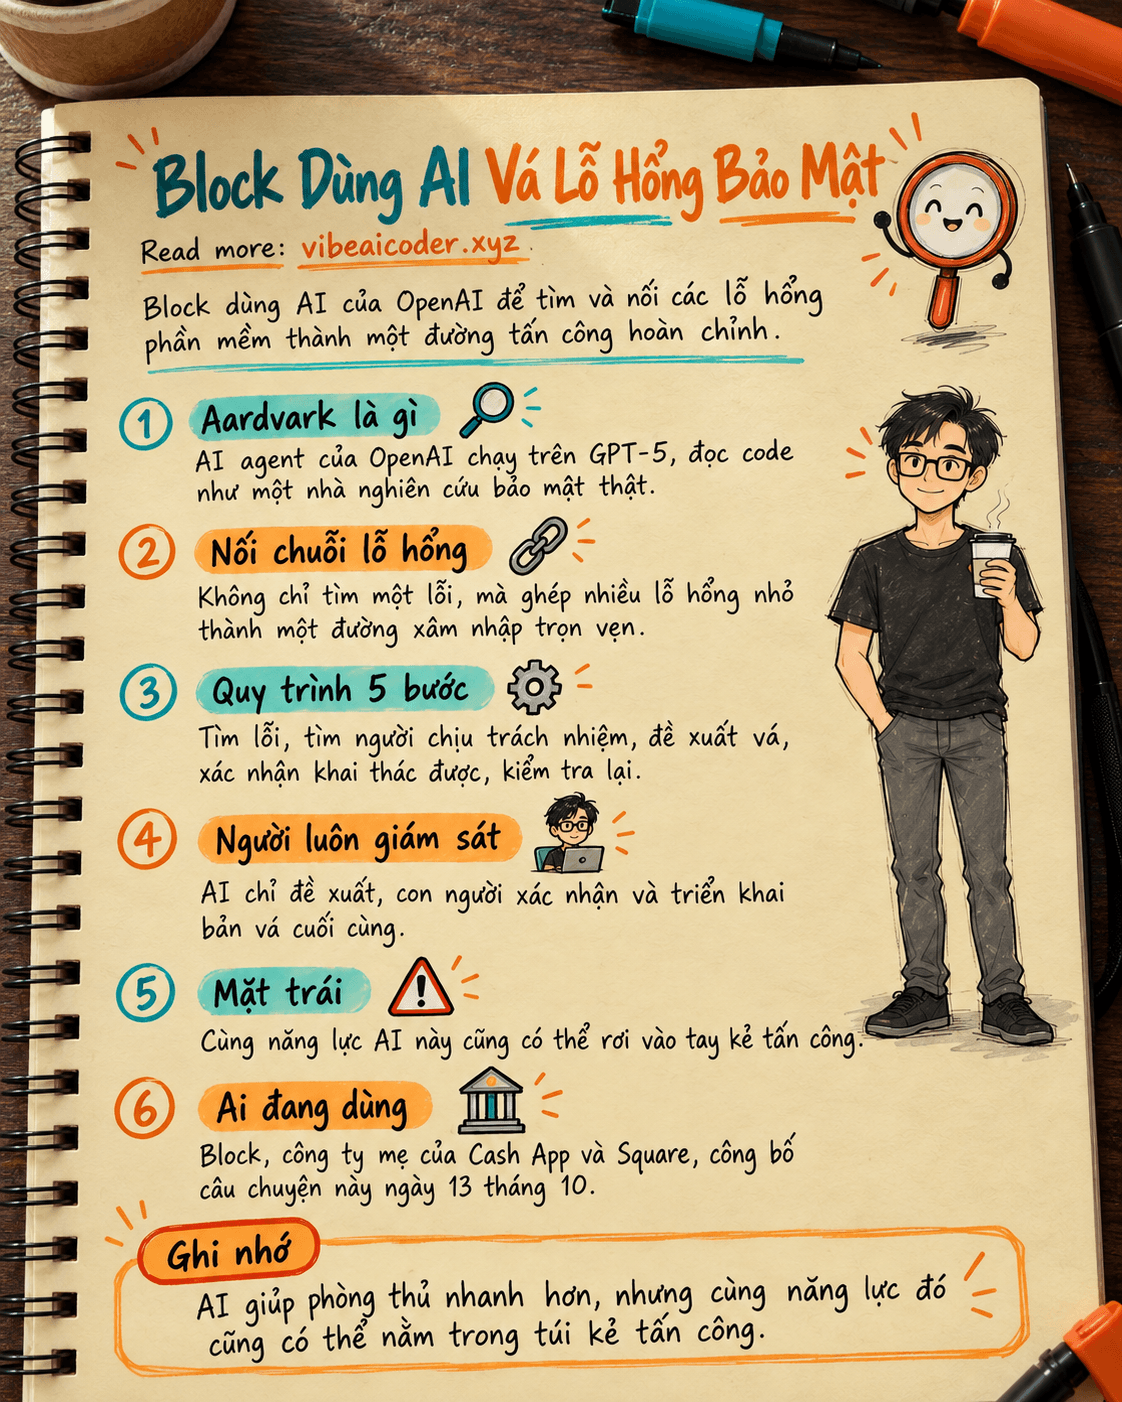
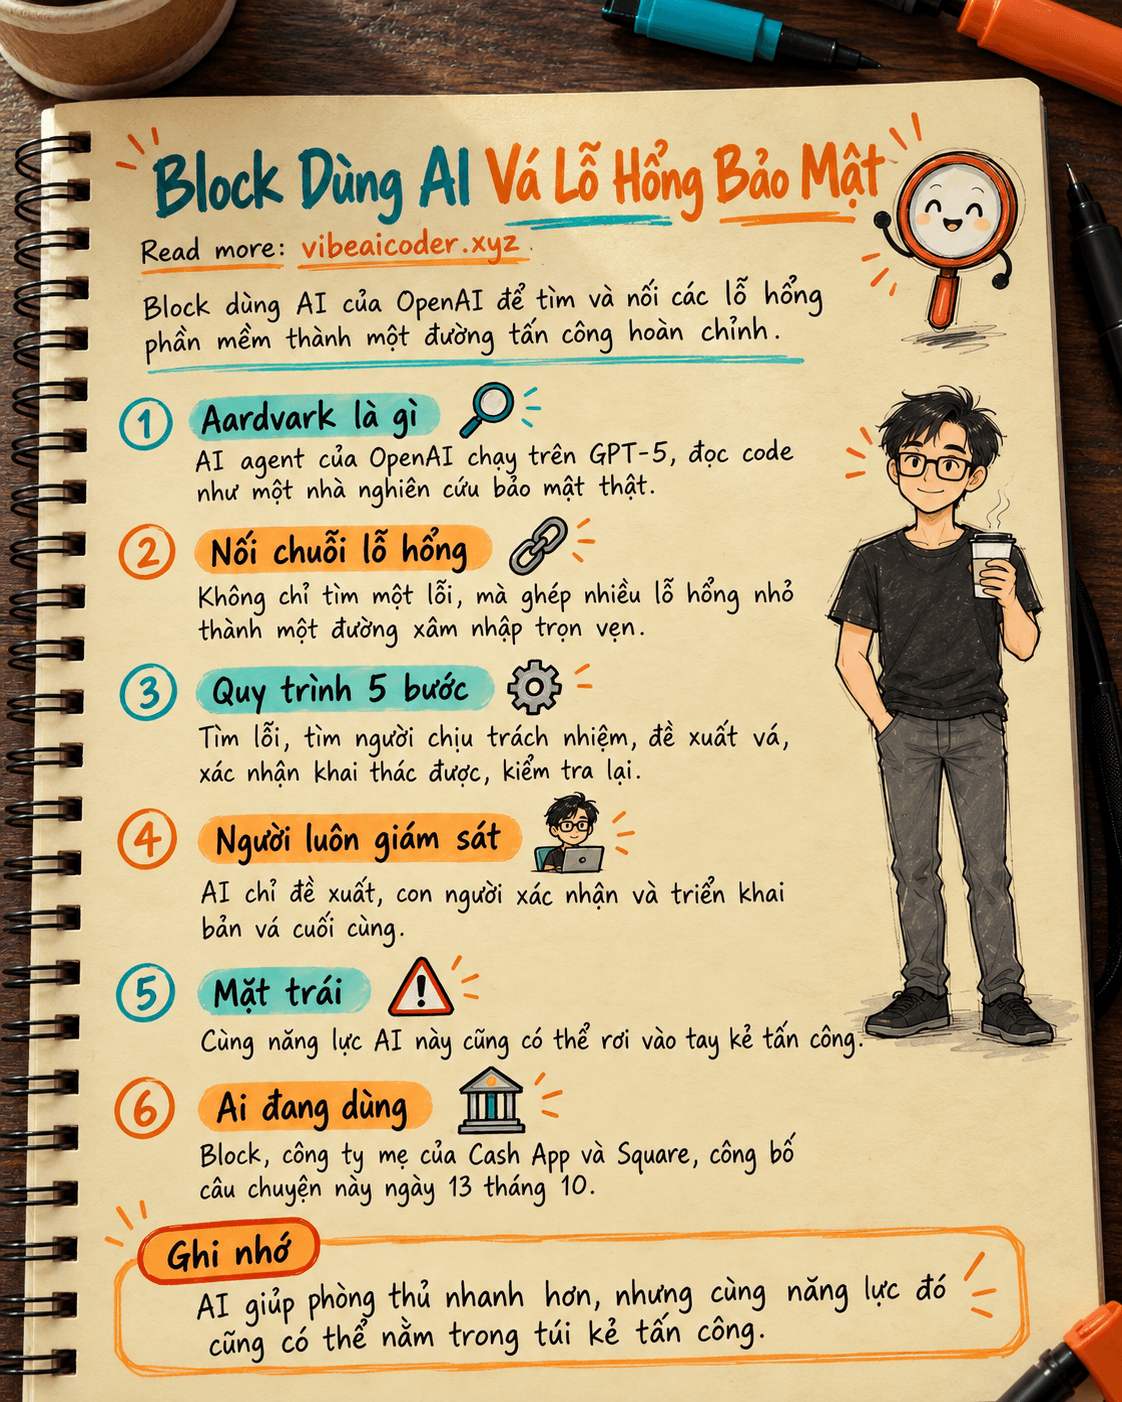
Block, công ty mẹ của Cash App và Square, vừa công khai cách đội an ninh mạng của họ dùng công cụ AI của OpenAI để tìm và vá lỗ hổng phần mềm. Điều đáng chú ý không phải là chuyện AI tìm ra một lỗi đơn lẻ, mà là cách nó nối nhiều lỗi nhỏ lại thành một đường đi hoàn chỉnh mà tin tặc có thể lợi dụng để xâm nhập hệ thống.
Giám đốc an ninh thông tin (CISO) của Block, ông James Nettesheim, là người từng xử lý sự cố bảo mật cho Google và tư vấn điều tra số cho Mandiant, chia sẻ câu chuyện này trong một video khách hàng của OpenAI công bố ngày 13 tháng 10.
 AI an ninh mạng hoạt động như một nhà nghiên cứu thật
Công cụ mà Block đang dùng xây dựng trên Aardvark, một tác nhân AI (AI agent) của OpenAI chạy trên nền tảng GPT-5, được thiết kế để "suy nghĩ như một nhà nghiên cứu bảo mật". Thay vì chỉ quét mã nguồn theo các mẫu lỗi đã biết như phần mềm bảo mật truyền thống, Aardvark đọc code, phân tích logic, tự viết và chạy thử nghiệm để xem một đoạn mã có thật sự an toàn hay không.
Trong các bài kiểm tra nội bộ, Aardvark phát hiện được khoảng 92% số lỗ hổng đã biết và lỗi được cố tình cài vào để thử nghiệm, bao gồm cả những lỗi khó thấy như lỗi logic, bản vá chưa hoàn chỉnh hay rò rỉ dữ liệu riêng tư. Công cụ này hiện vẫn đang trong giai đoạn thử nghiệm riêng (private beta).
 Cái mới: không chỉ tìm lỗi, mà nối chúng thành một đường tấn công
Phần đáng nói nhất trong chia sẻ của Block là cách họ mô tả công việc này khác với các công cụ quét lỗ hổng cũ như thế nào. Ông Nettesheim giải thích đội của mình đang dùng AI để "giả định các kiểu tấn công băng qua từng ranh giới tin cậy, rồi nối chuỗi nhiều cuộc tấn công lại để tạo ra một đường xâm nhập trọn vẹn từ đầu đến cuối".
Nói dễ hiểu hơn: một lỗ hổng nhỏ, tự nó, có thể không nguy hiểm. Nhưng nếu nó được nối với một lỗ hổng khác ở một hệ thống liền kề, hai lỗ hổng cộng lại có thể mở ra cả một con đường để kẻ xấu lấy được dữ liệu hoặc quyền kiểm soát. Trước đây việc này cần một đội chuyên gia bảo mật giàu kinh nghiệm ngồi lại ghép từng mảnh thủ công. Giờ AI có thể làm bước ghép nối đó nhanh hơn rất nhiều.
 Quy trình 5 bước mà đội bảo mật Block đang áp dụng
Theo mô tả của Block, quy trình làm việc với AI gồm các bước sau, luôn có con người giám sát ở khâu cuối:
- Tìm lỗ hổng: AI quét code để phát hiện điểm yếu.
- Xác định ai chịu trách nhiệm: tìm ra đội hoặc người sở hữu đoạn phần mềm đó.
- Đề xuất bản vá: AI viết sẵn bản sửa lỗi để con người xem xét.
- Xác nhận lỗ hổng có thể khai thác thật hay không: tránh báo động giả.
- Kiểm tra lại sau khi vá: đảm bảo bản sửa lỗi thật sự đóng được lỗ hổng, với con người là người quyết định cuối cùng và triển khai bản vá.
 Mặt trái: năng lực này ai cũng có thể có trong túi
Block cũng thẳng thắn nói về rủi ro. Cùng một mô hình AI giúp một đội bảo mật nhỏ làm việc hiệu quả như một đội lớn, cũng có thể rơi vào tay kẻ xấu để dò tìm lỗ hổng nhanh hơn. Nói theo cách của chính đội Block: gần như mọi kẻ tấn công cũng có thể sở hữu năng lực nâng cao này trong túi.
Đây không phải là lý do để sợ AI, mà là lời nhắc rằng tốc độ tìm và vá lỗi của bên phòng thủ giờ cần theo kịp tốc độ của bên tấn công, vốn cũng đang dùng AI.
 Vì sao câu chuyện của Block đáng để bạn quan tâm
Bạn không cần làm trong ngành bảo mật để câu chuyện này có ý nghĩa. Nó cho thấy rõ xu hướng chung: AI agent không còn chỉ trả lời câu hỏi đơn giản, mà đang được giao cả một quy trình nhiều bước, cần suy luận và tự kiểm tra lại công việc của chính nó, giống như cách Block đang dùng Aardvark để vừa tìm, vừa xác nhận, vừa đề xuất sửa lỗi.
Nếu công ty bạn đang cân nhắc dùng AI cho bảo mật, ba điều nên nhớ từ câu chuyện Block: luôn giữ người thật ở bước quyết định cuối, không công khai hạ thấp cảnh giác chỉ vì có AI hỗ trợ, và hiểu rằng công cụ phòng thủ mạnh thường cũng là công cụ tấn công mạnh nếu rơi vào tay sai người.
Đây cũng không phải lần đầu AI chứng minh giá trị trong an ninh mạng. Trước đó Sophos từng dùng AI của OpenAI để giảm 96% thời gian xử lý sự cố, và Gemini 4 Argon cũng được chứng minh bắt gấp đôi lỗ hổng bảo mật so với các mô hình trước. Nếu bạn tò mò vì sao những AI agent kiểu này đôi khi vẫn có thể bị lừa thực hiện sai việc, bài prompt injection là gì sẽ giải thích rõ hơn về điểm yếu đó.
 Câu hỏi thường gặp
Aardvark là sản phẩm gì? Là một AI agent của OpenAI chạy trên nền GPT-5, đóng vai trò như một nhà nghiên cứu bảo mật: đọc code, tìm lỗ hổng, đề xuất bản vá. Hiện đang trong giai đoạn thử nghiệm riêng.
Block là công ty nào? Block là công ty mẹ của hai nền tảng quen thuộc: Cash App (ứng dụng chuyển tiền) và Square (thiết bị, phần mềm thanh toán cho cửa hàng).
AI có tự động vá lỗi mà không cần con người không? Không. Theo mô tả của Block, AI chỉ đề xuất bản vá, còn con người là người xác nhận và triển khai bản sửa cuối cùng.
Công cụ này có nguy hiểm nếu rơi vào tay kẻ xấu không? Có thể. Chính đội bảo mật của Block cũng cảnh báo năng lực nối chuỗi lỗ hổng này không chỉ có lợi cho bên phòng thủ, mà bên tấn công cũng có thể tiếp cận năng lực tương tự.
Doanh nghiệp nhỏ có dùng được công cụ tương tự không? Aardvark hiện mới trong giai đoạn thử nghiệm riêng, chủ yếu cho một số dự án và đối tác được chọn. Nhưng xu hướng dùng AI agent hỗ trợ rà soát bảo mật code đang mở rộng dần ra nhiều công cụ khác trên thị trường.
Doanh nghiệp muốn giới thiệu sản phẩm AI tới bạn đọc Vibe AI Coder? Xem gói tài trợ
 95.000 Nhân Viên Oracle Dùng AI Để Tự Hỏi Dữ Liệu Công Ty, Không Cần Biết SQL