Blockがハッカーより先にOpenAIのAIでセキュリティ脆弱性をつなぎ合わせる
Blockがハッカーより先にOpenAIのAIでセキュリティ脆弱性をつなぎ合わせる
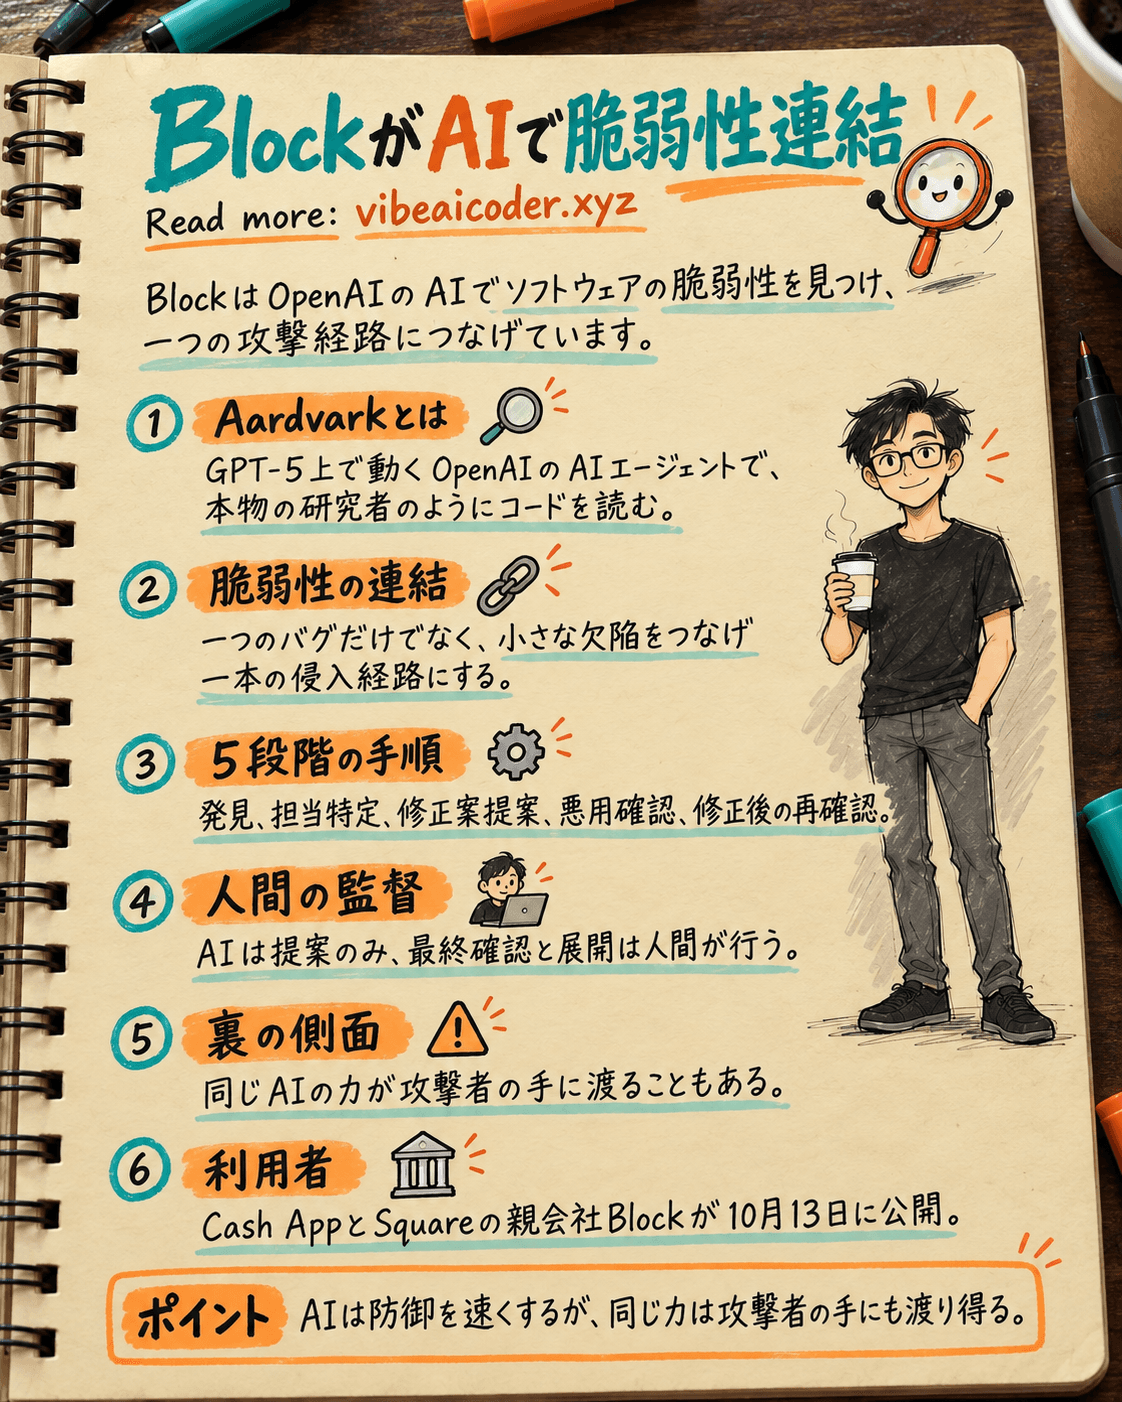
Cash AppとSquareの親会社であるBlockは、OpenAIのAIツールを使ってソフトウェアの脆弱性を発見し修正している方法を公開しました。注目すべきは、AIが単一のバグを見つけることではなく、小さな欠陥同士をつなぎ合わせて、攻撃者が侵入に使える一本の経路を作り出す点です。
Blockの最高情報セキュリティ責任者(CISO)であるJames Nettesheim氏は、以前Googleでセキュリティインシデント対応を担当し、Mandiantではフォレンジック調査を主導した経験を持ちます。同氏は10月13日にOpenAIが公開した顧客紹介動画でこの話を語りました。
本物の研究者のように考えるAIセキュリティ
Blockが使用しているツールは、OpenAIのAIエージェント Aardvark をベースにしており、GPT-5上で動作し「セキュリティ研究者のように考える」ことを目指して設計されています。従来のセキュリティソフトのように既知のバグのパターンでコードをスキャンするだけでなく、Aardvarkはコードを読み、ロジックを分析し、自らテストを書いて実行し、そのコードが本当に安全かどうかを確認します。
社内テストでは、Aardvarkは既知および意図的に仕込まれた脆弱性の約 92% を検出しました。これにはロジックの欠陥、不完全な修正、プライバシー漏洩など、見つけにくい問題も含まれます。このツールは現在もプライベートベータの段階です。
新しい点、バグを見つけるだけでなく攻撃経路としてつなぐ
Blockの話で最も注目すべきなのは、これが従来の脆弱性スキャナーとどう違うかという点です。Nettesheim氏は、自分のチームが今AIを使って「信頼境界を越える攻撃パターンを仮説立てし、一連の攻撃をつなぎ合わせてエンドツーエンドの侵害経路を作り出している」と説明しています。
簡単に言えば、小さな脆弱性はそれ単体では危険ではないかもしれません。しかし、隣接するシステムの別の欠陥とつながると、二つが合わさって攻撃者がデータを盗んだり制御を奪ったりできる完全な経路が開いてしまいます。これまでこの種のつなぎ合わせ作業は、経験豊富なセキュリティ専門家チームが手作業で行う必要がありました。今ではAIがこのつなぎ合わせの工程をはるかに速くこなせます。
Blockのセキュリティチームが採用する5段階のプロセス
Blockの説明によると、AIを使ったワークフローは以下の手順で進み、最終段階には常に人間の監督が入ります。
- 脆弱性を見つける: AIがコードをスキャンして弱点を特定する。
- 責任者を特定する: そのソフトウェアを担当するチームや担当者を見つける。
- 修正案を提案する: AIが修正パッチを作成し、人間が確認する。
- 実際に悪用可能か確認する: 誤検知を避けるため。
- 修正後に再確認する: 修正が本当に欠陥を塞いでいるか確認し、最終的な判断と展開は人間が行う。
裏の側面、誰でもこの能力をポケットに持てる
Blockはリスクについても率直に語っています。小規模なセキュリティチームの実力を大きく引き上げる同じモデルは、攻撃者の手に渡れば、より速く脆弱性を見つける助けにもなりかねません。チーム自身の言葉を借りれば、あらゆる攻撃者がこの高度な能力をポケットに持っている可能性があるのです。
これはAIを恐れる理由ではなく、防御側も同じくAIを使う攻撃側のスピードに追いつく必要があるという注意喚起です。
なぜBlockの話があなたにとって重要なのか
セキュリティ業界で働いていなくても、この話には意味があります。これはより大きな流れを示しています。AIエージェントはもはや単純な質問に答えるだけでなく、推論と自己点検を必要とする複数ステップの業務全体を任されるようになっています。Blockが脆弱性の発見、確認、修正案の提案を同時にAardvarkに任せているのはその一例です。
もしあなたの会社がセキュリティにAIの導入を検討しているなら、Blockの事例から覚えておくべきことが三つあります。最終判断には必ず人間を関与させること、AIが助けてくれるからといって警戒を緩めないこと、そして強力な防御ツールは誤った人の手に渡れば同じくらい強力な攻撃ツールになり得ることです。
AIがサイバーセキュリティでその価値を証明したのは今回が初めてではありません。以前SophosはOpenAIのAIを使ってインシデント対応時間を96%短縮し、Gemini 4 Argonも以前のモデルの2倍の脆弱性を検出することが示されています。こうしたAIエージェントが時に誤った行動をするよう騙されてしまう理由が気になる方は、プロンプトインジェクションに関する解説記事でその弱点を詳しく説明しています。
よくある質問
Aardvarkとは何ですか。 OpenAIがGPT-5上に構築したAIエージェントで、セキュリティ研究者のようにコードを読み、脆弱性を見つけ、修正案を提案します。現在はプライベートベータ段階です。
Blockとはどんな会社ですか。 BlockはCash App(送金アプリ)とSquare(店舗向け決済ハードウェア・ソフトウェア)という二つのよく知られたサービスの親会社です。
AIは人間なしで自動的に脆弱性を修正しますか。 いいえ。Blockによれば、AIは修正案を提案するだけで、最終的な確認と展開は人間が行います。
このツールが悪意ある人の手に渡ると危険ですか。 その可能性はあります。Block自身のセキュリティチームも、この脆弱性をつなぎ合わせる能力は防御側だけでなく、攻撃者も同様の能力を得られると警告しています。
中小企業も同様のツールを使えますか。 Aardvarkは現在プライベートベータ段階で、一部のプロジェクトとパートナーに限定されています。しかし、AIエージェントがセキュリティのコードレビューを支援するという流れは、市場のより多くのツールに広がりつつあります。
 Claude Opus 5.5登場:30%高速化、40%値下げ、AIの頭脳コピーを防止