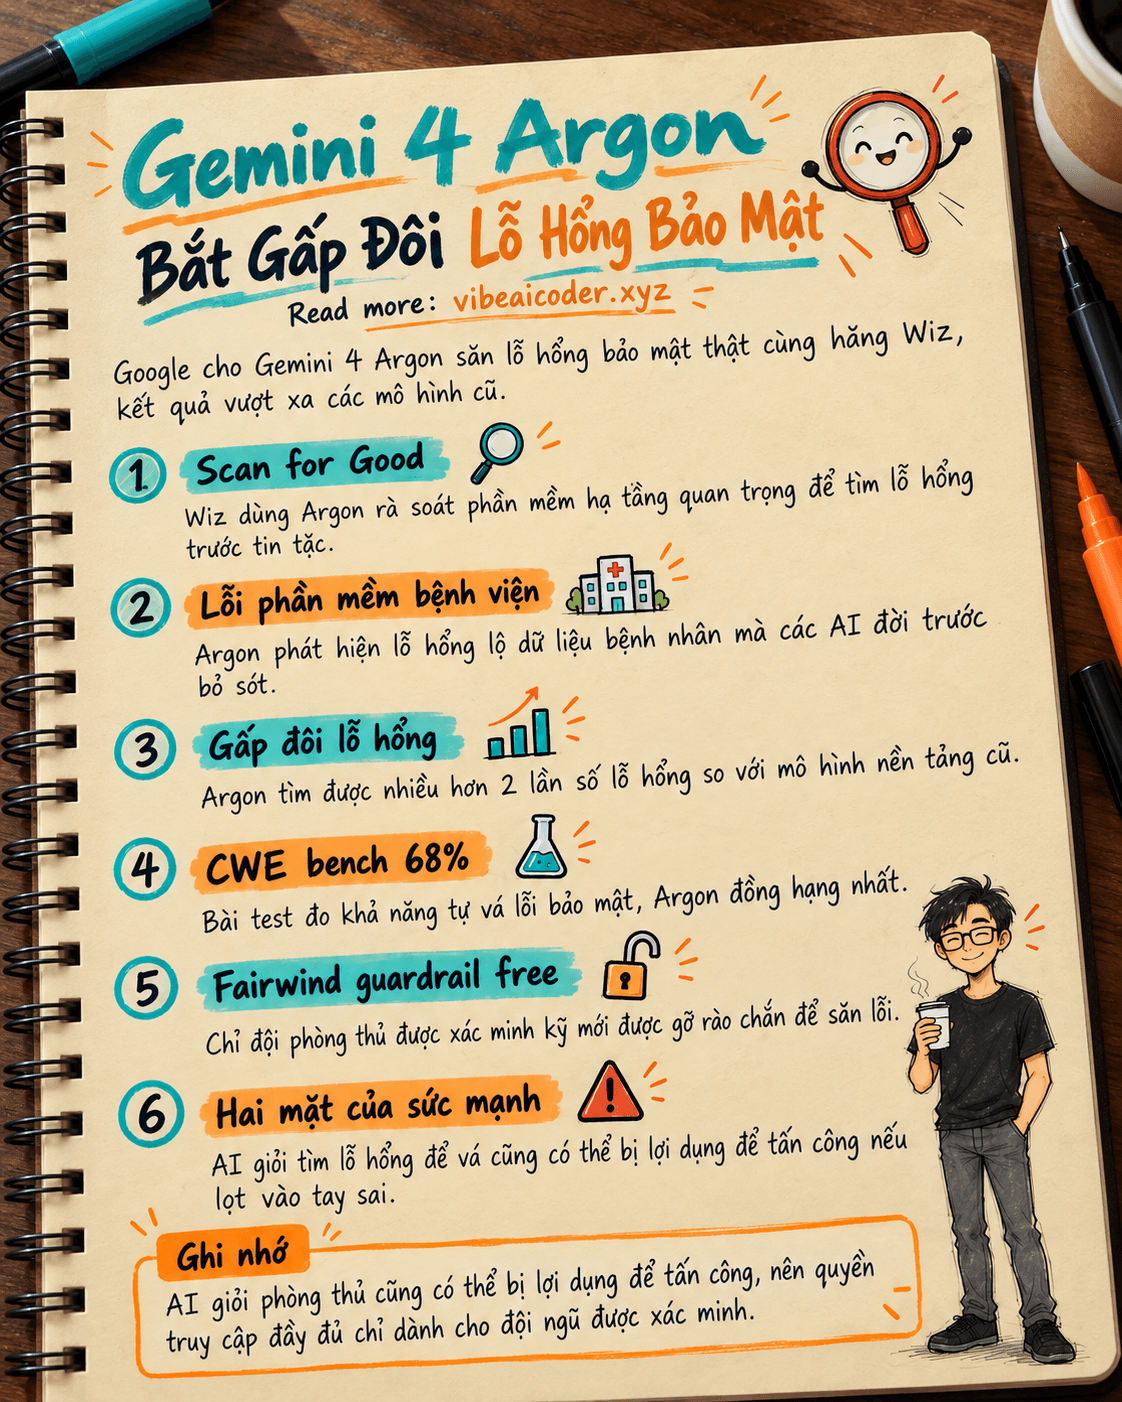
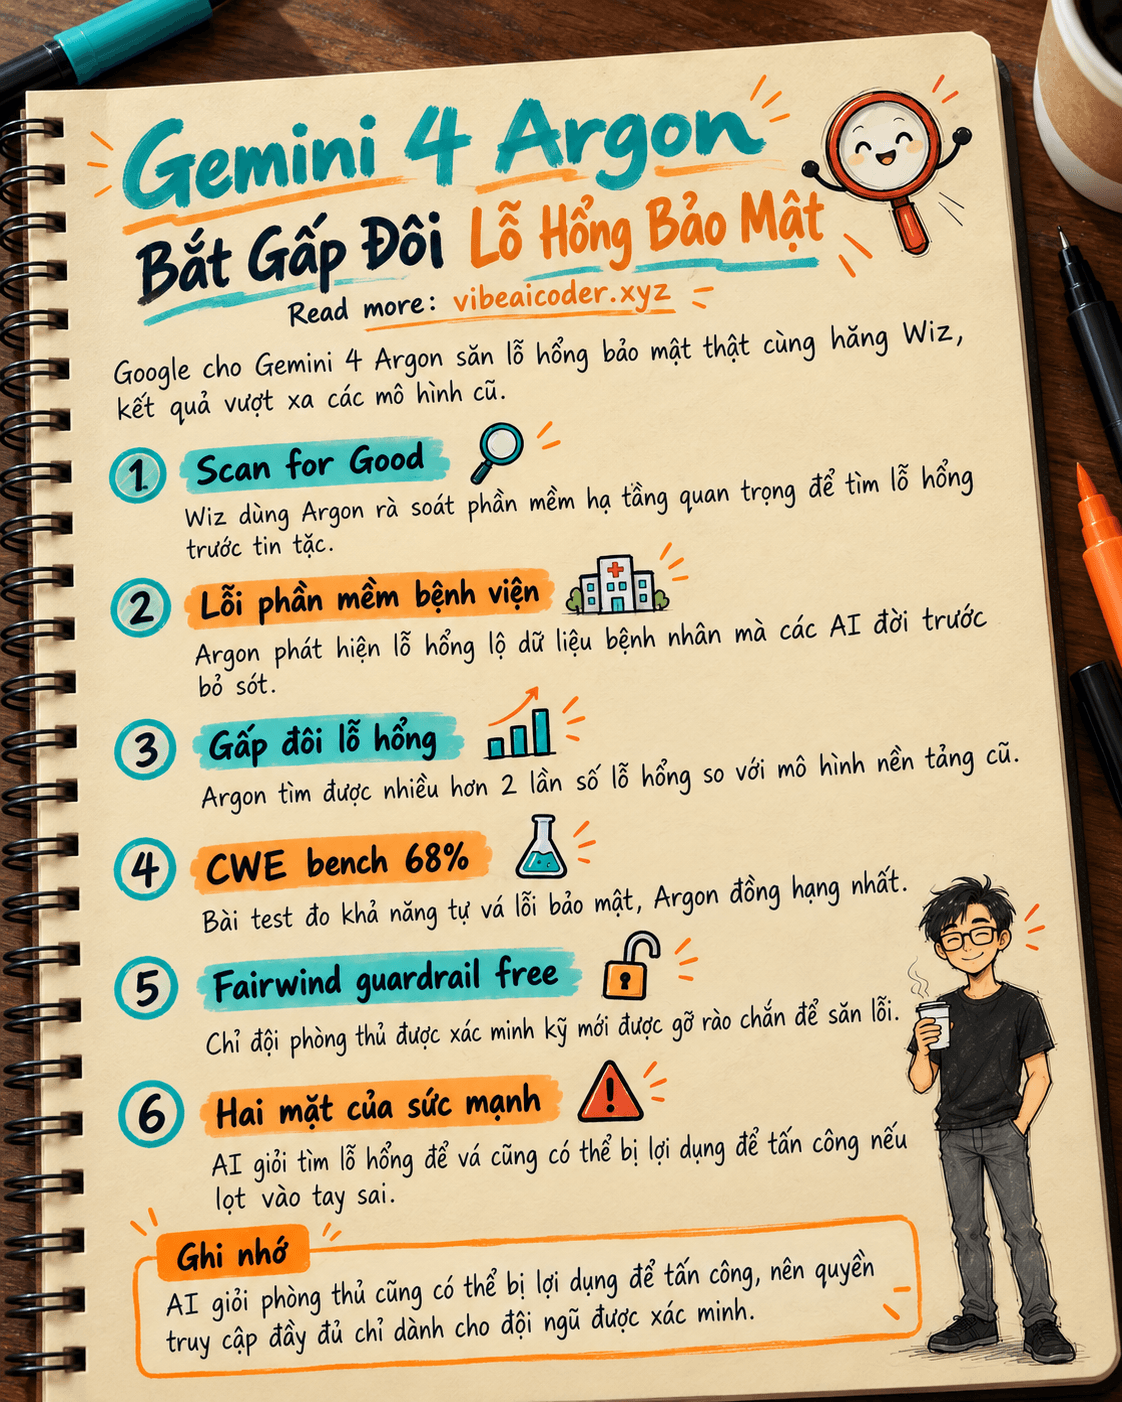
Gemini 4 Argon Phát Hiện Gấp Đôi Lỗ Hổng Bảo Mật, Trong Đó Có Lỗi Trong Phần Mềm Bệnh Viện
Google vừa cho một nhóm chuyên gia an ninh mạng dùng thử phiên bản đầy đủ sức mạnh của mô hình AI mới nhất của họ để săn lỗ hổng bảo mật ngoài đời thật. Kết quả khiến nhiều người bất ngờ: AI này tìm ra gấp đôi số lỗi so với các mô hình cũ, trong đó có một lỗ hổng từng bị bỏ sót suốt thời gian dài.
 Khi AI đi săn lỗ hổng thay vì chỉ viết code
Gemini 4 Argon, mô hình mới nhất của Google, vừa được thử nghiệm để săn lỗ hổng bảo mật trong các phần mềm đang chạy thật ngoài đời. Kết quả: Argon tìm ra nhiều hơn gấp đôi số lỗ hổng so với các mô hình AI đời trước, trong đó có một lỗi nghiêm trọng nằm trong phần mềm bệnh viện đang dùng ở nhiều nước mà những mô hình AI mạnh nhất trước đó đều bỏ sót.
Đây không phải bài giới thiệu Gemini 4 Argon nói chung (bạn có thể đã đọc bài đó rồi), mà là một câu chuyện cụ thể hơn: AI đang được giao việc phòng thủ an ninh mạng thật sự, không chỉ demo cho vui.
 "Scan for Good": phòng thí nghiệm thật của Argon
Công ty an ninh mạng Wiz chạy một chương trình tên Scan for Good, chuyên rà soát miễn phí các hệ thống hạ tầng công cộng quan trọng (như phần mềm y tế, dịch vụ công) để tìm và vá lỗ hổng trước khi kẻ xấu tìm ra. Google cho Wiz dùng thử Argon trong chương trình này để xem một AI biết suy luận nhiều bước và theo dấu vấn đề lâu dài (long-horizon reasoning) có thể làm được gì khi đối đầu với các mối đe dọa phức tạp.
Theo Google, Argon không chỉ tìm ra lỗ hổng, nó còn tự kiểm chứng lỗ hổng đó có thật hay không rồi đề xuất cách vá, gần giống một chuyên gia bảo mật làm việc liên tục mà không biết mệt.
 Ca cụ thể: lỗ hổng trong phần mềm bệnh viện
Kết quả đáng chú ý nhất là Argon phát hiện một lỗ hổng nghiêm trọng trong phần mềm y tế đang được nhiều bệnh viện trên thế giới sử dụng. Lỗ hổng này có thể làm lộ thông tin cá nhân nhạy cảm của bệnh nhân, và điều đáng nói là các mô hình AI hàng đầu trước đó đã quét qua phần mềm này mà không phát hiện ra.
Theo mô tả của Google, dạng lỗi liên quan đến việc vượt qua bước kiểm tra khi tải tệp xuống và một khóa truy cập cấp cao (master key) bị lộ trong mã nguồn, loại lỗi mà nếu bị kẻ xấu khai thác trước, hậu quả có thể rất lớn vì liên quan trực tiếp đến dữ liệu sức khỏe của hàng ngàn người.
 Con số để bạn hình dung mức độ khác biệt
- Gấp hơn 2 lần số lỗ hổng tìm được so với các mô hình nền tảng (baseline) trước đó, trong cùng một bài kiểm tra.
- Trên bài kiểm CWE-bench v1, một bộ đề chuyên đo khả năng một AI tự vá lỗi bảo mật (không chỉ tìm ra mà còn sửa đúng), Argon đạt 68%, đồng hạng nhất trong các mô hình được thử nghiệm.
- Các đội phòng thủ an ninh mạng được chọn tham gia chương trình Fairwind của Google được dùng Argon ở chế độ gỡ bớt một số lớp rào chắn an toàn mặc định, để họ kiểm tra được hết khả năng thật của mô hình khi săn lỗi, thay vì bị giới hạn như người dùng thông thường.
 Vì sao chuyện này đáng để bạn quan tâm
Nếu bạn không làm trong ngành bảo mật, con số "gấp đôi lỗ hổng" nghe có thể xa vời. Nhưng hãy hình dung thế này: những phần mềm bạn hoặc người thân đang dùng, từ ứng dụng ngân hàng đến hồ sơ bệnh án điện tử, đều có khả năng tồn tại lỗ hổng mà con người rà soát mãi chưa thấy. Khi một AI như Argon có thể cày xuyên đêm, kiểm tra hàng ngàn dòng mã mà không mệt mỏi, cơ hội để lỗ hổng được vá trước khi tin tặc tìm ra sẽ cao hơn hẳn.
Đây cũng là một ví dụ rõ về AI agent, một AI được giao việc rồi tự làm nhiều bước (tìm lỗi, kiểm tra, đề xuất sửa) thay vì chỉ trả lời một câu hỏi. Nếu khái niệm này còn mới với bạn, bài AI agent là gì? Khác gì chatbot, ví dụ dễ hiểu cho người mới giải thích rất dễ hiểu.
 Mặt trái cần nhớ: AI giỏi phòng thủ thì cũng giỏi tấn công
Một mô hình đủ mạnh để tìm lỗ hổng mà con người bỏ sót cũng là một mô hình có thể bị kẻ xấu lợi dụng để tìm lỗ hổng tấn công, nếu rơi vào tay sai mục đích. Đó là lý do Google chỉ cấp quyền "gỡ rào chắn" cho đội ngũ được xác minh kỹ (vetted defenders), không mở công khai cho mọi người. Vài hãng AI gần đây cũng tự cảnh báo nhau rằng cuộc đua tốc độ ra mô hình mới có thể khiến rủi ro bảo mật khó tránh khỏi, bạn có thể đọc thêm trong bài chính các hãng AI đang tự cảnh báo nhau.
Nếu bạn làm sản phẩm có AI agent xử lý dữ liệu người dùng, đây cũng là lúc nên ôn lại rủi ro quen thuộc là prompt injection, cách kẻ xấu đánh lừa một AI agent làm việc ngoài ý muốn. Bài prompt injection là gì? Vì sao AI agent có thể bị lừa giải thích cơ chế này bằng ví dụ đơn giản.
Google không phải hãng duy nhất dồn AI vào mảng an ninh mạng. OpenAI từng hợp tác để hãng bảo mật Sophos giảm tới 96% thời gian xử lý sự cố, chi tiết trong bài Sophos dùng AI của OpenAI, giảm 96% thời gian xử lý sự cố an ninh mạng. Có thể thấy xu hướng chung: các hãng AI lớn đang chạy đua đưa mô hình của mình vào phòng thủ an ninh mạng, không chỉ để viết code hay trả lời chat nữa.
 Câu hỏi thường gặp
Gemini 4 Argon là gì? Là mô hình AI mới nhất của Google, được huấn luyện để làm tốt nhiều việc cùng lúc: viết code, xử lý tài liệu dài, và đặc biệt là tìm, kiểm chứng, vá lỗ hổng bảo mật.
Ai được dùng bản Argon "gỡ rào chắn" để săn lỗ hổng? Chỉ các đội phòng thủ an ninh mạng được Google xác minh qua chương trình Fairwind, không mở công khai cho người dùng thường.
Lỗ hổng trong phần mềm bệnh viện có bị khai thác chưa? Theo thông tin Google công bố, lỗ hổng được phát hiện và xử lý qua chương trình Scan for Good của Wiz trước khi gây hậu quả, Google không nêu tên phần mềm hay nhà cung cấp cụ thể.
Vậy Argon có thể dùng để tấn công thay vì phòng thủ không? Về lý thuyết một mô hình giỏi tìm lỗ hổng cũng có thể bị lợi dụng để tấn công, đây là lý do quyền truy cập "gỡ rào chắn" chỉ cấp cho đội ngũ được xác minh kỹ, không mở rộng rãi.
Người dùng bình thường có bị ảnh hưởng gì không? Có, theo hướng tích cực: nếu các phần mềm bạn dùng hằng ngày được rà soát kỹ hơn nhờ AI, khả năng dữ liệu của bạn bị rò rỉ do lỗ hổng chưa phát hiện sẽ giảm xuống.
#GeminiArgon #Google #AIBaoMat #AnNinhMang #AIAgent #TinTucAI
Doanh nghiệp muốn giới thiệu sản phẩm AI tới bạn đọc Vibe AI Coder? Xem gói tài trợ
 Nhân Viên OpenAI Bị Bắt Vì Giấu Thiết Bị Nghe Lén Trong Phòng Họp Điều Hành