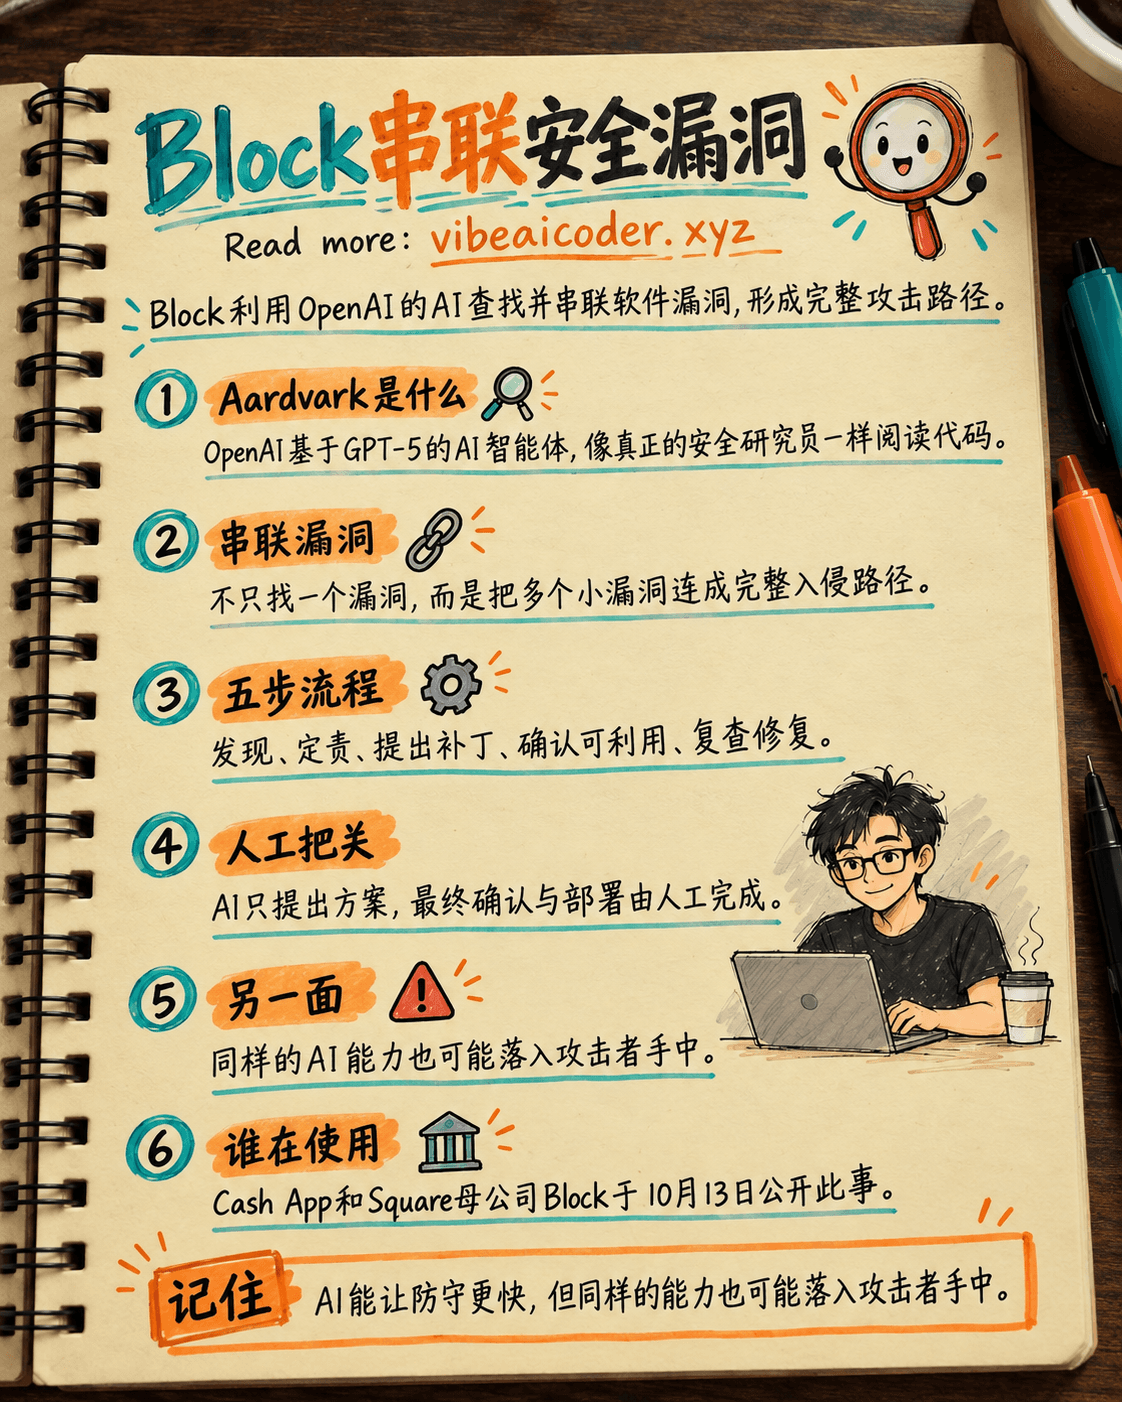
Block 利用 OpenAI 的 AI 在黑客下手前串联安全漏洞
Block 利用 OpenAI 的 AI 在黑客下手前串联安全漏洞
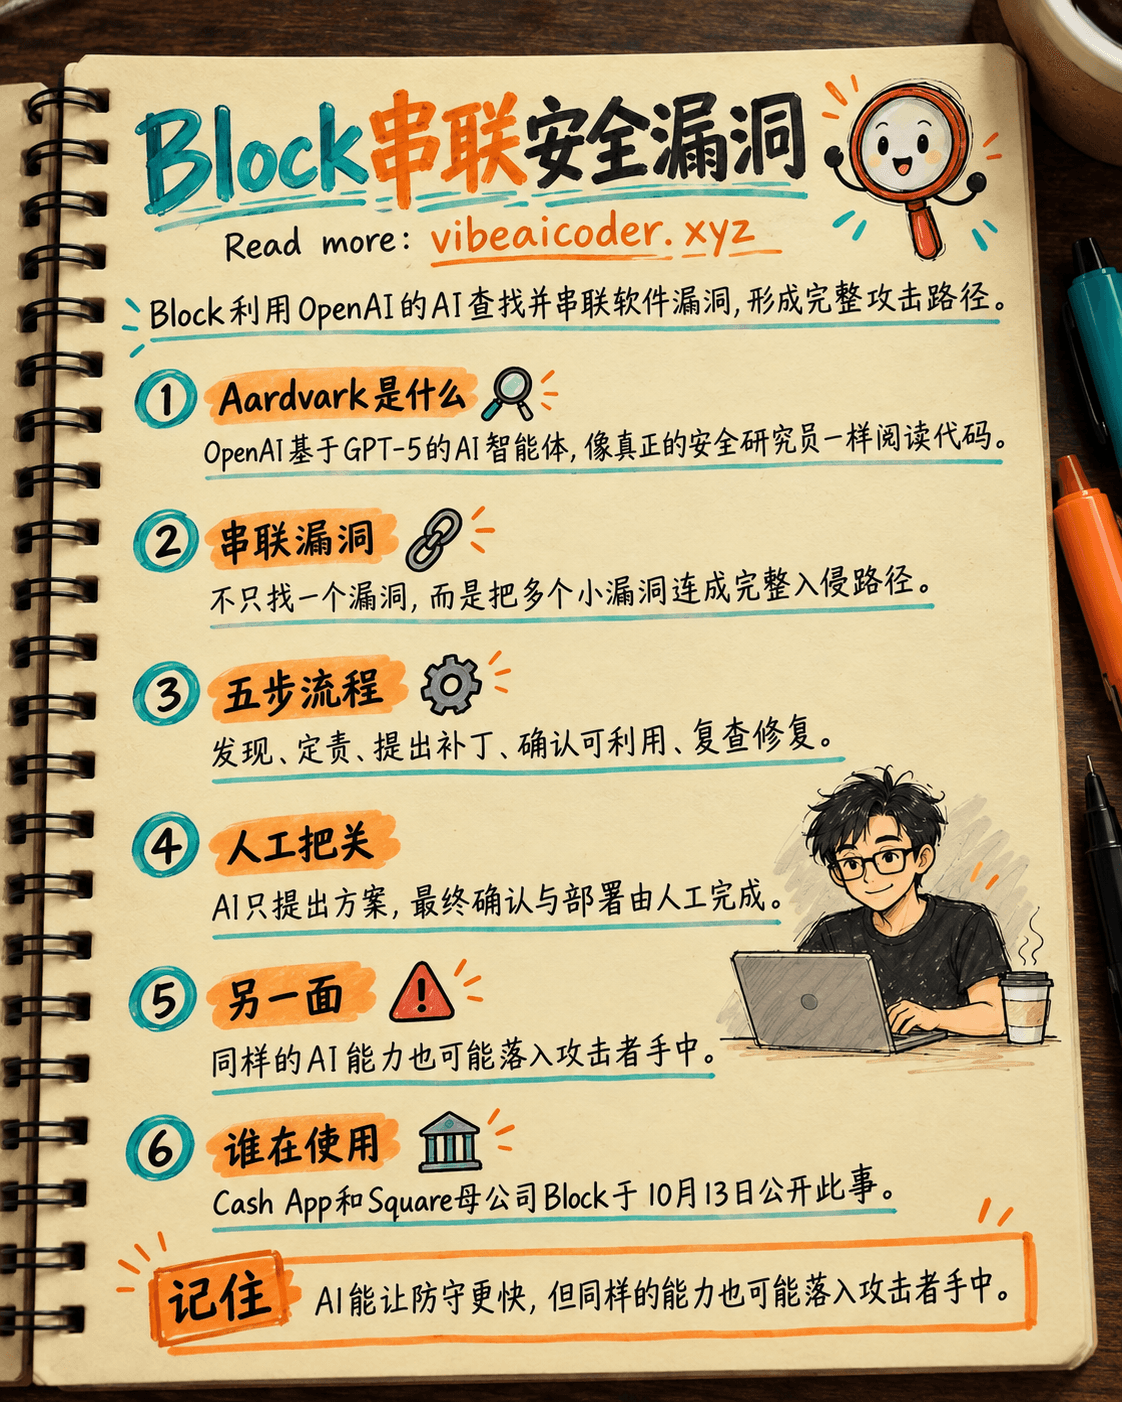
Cash App 和 Square 的母公司 Block 近日公开了其安全团队如何使用 OpenAI 的一款 AI 工具来查找并修补软件漏洞。真正值得关注的不是 AI 发现了某一个漏洞,而是它能把多个微小漏洞串联成一条完整的攻击路径。
Block 的首席信息安全官 James Nettesheim 曾在谷歌负责安全事件响应,也曾为 Mandiant 主导过取证调查。他在 OpenAI 于 10 月 13 日发布的客户案例视频中分享了这个故事。
像真正的研究员一样思考的 AI 安全工具
Block 使用的工具基于 Aardvark,这是 OpenAI 推出的一款运行在 GPT-5 之上的 AI 智能体,设计目标是“像安全研究员一样思考”。它不像传统安全软件那样只按已知漏洞模式扫描代码,而是直接阅读代码、分析逻辑,并自己编写和运行测试,来判断一段代码是否真正安全。
在内部测试中,Aardvark 发现了大约 92% 的已知漏洞和人为植入的测试漏洞,包括逻辑错误、修复不完整、隐私泄露等难以察觉的问题。该工具目前仍处于私有测试阶段。
新变化:不只是找漏洞,而是把它们串成攻击链
Block 这次分享中最值得注意的一点,是这种做法与老式漏洞扫描工具的根本区别。Nettesheim 解释说,他的团队现在用 AI 来“假设跨越信任边界的攻击模式,然后把一系列攻击串联起来,形成一条完整的端到端入侵路径”。
简单来说:一个微小的漏洞单独存在时可能并不危险。但如果它与相邻系统中的另一个漏洞相连,两者叠加就可能打开一条完整的通道,让攻击者窃取数据或获得控制权。过去,这种串联工作需要经验丰富的安全专家团队手动拼凑完成,现在 AI 能更快地完成这一连接步骤。
Block 安全团队采用的 5 步流程
根据 Block 的描述,使用 AI 的工作流程包含以下步骤,最后阶段始终有人工监督:
- 发现漏洞:AI 扫描代码,找出薄弱点。
- 确定责任人:找到负责该软件的团队或个人。
- 提出修复方案:AI 起草修复补丁,交由人工审核。
- 确认是否真的可被利用:避免误报。
- 修复后复查:确保补丁真正堵住了漏洞,最终由人工做出决定并完成部署。
另一面:这种能力人人都可能拥有
Block 也坦承了其中的风险。同一个让小型安全团队发挥出更大战斗力的模型,同样可能落入攻击者手中,帮助他们更快地找到漏洞。用他们团队自己的话说,每个攻击者口袋里都可能揣着这种先进能力。
这并不是要让人害怕 AI,而是提醒大家:防守方发现和修复漏洞的速度,现在必须跟上同样在使用 AI 的攻击方的速度。
为什么 Block 的故事值得你关注
你不必从事安全行业,也能理解这个故事的意义。它展示了一个更大的趋势:AI 智能体不再只是回答简单问题,而是被交付整套需要推理、并能自我核查的多步骤工作流程,就像 Block 用 Aardvark 同时完成查找、确认和提出修复方案一样。
如果你的公司正在考虑将 AI 用于安全防护,Block 的故事里有三点值得记住:始终让人工把关最终决策,不要因为有 AI 协助就放松警惕,并且要明白,强大的防御工具一旦落入错误的人手中,往往也会成为强大的攻击工具。
这也不是 AI 第一次在网络安全领域证明自身价值。此前 Sophos 曾使用 OpenAI 的 AI 将安全事件处理时间缩短 96%,Gemini 4 Argon 也被证明比早期模型多发现一倍的安全漏洞。如果你好奇为什么这类 AI 智能体有时仍会被诱导做错事,我们关于提示词注入(prompt injection)的文章深入解释了这个弱点。
常见问题
Aardvark 是什么? 它是 OpenAI 基于 GPT-5 打造的 AI 智能体,扮演安全研究员的角色:阅读代码、发现漏洞、提出修复方案。目前仍处于私有测试阶段。
Block 是什么公司? Block 是两个大家熟悉的平台的母公司:Cash App(转账应用)和 Square(面向商户的支付硬件与软件)。
AI 会在没有人工参与的情况下自动修补漏洞吗? 不会。根据 Block 的说法,AI 只负责提出修复方案,最终的确认和部署都由人工完成。
这个工具落入坏人手中会危险吗? 有可能。Block 自己的安全团队也警告,这种漏洞串联能力不仅对防守方有利,攻击者同样可能获得类似的能力。
小企业能用上类似的工具吗? Aardvark 目前仍处于私有测试阶段,仅限部分项目和合作伙伴使用。但让 AI 智能体协助安全代码审查的趋势,正在向市场上更多工具扩展。



 Claude Opus 5.5 发布:速度提升30%,价格降低40%,防止AI大脑被复制