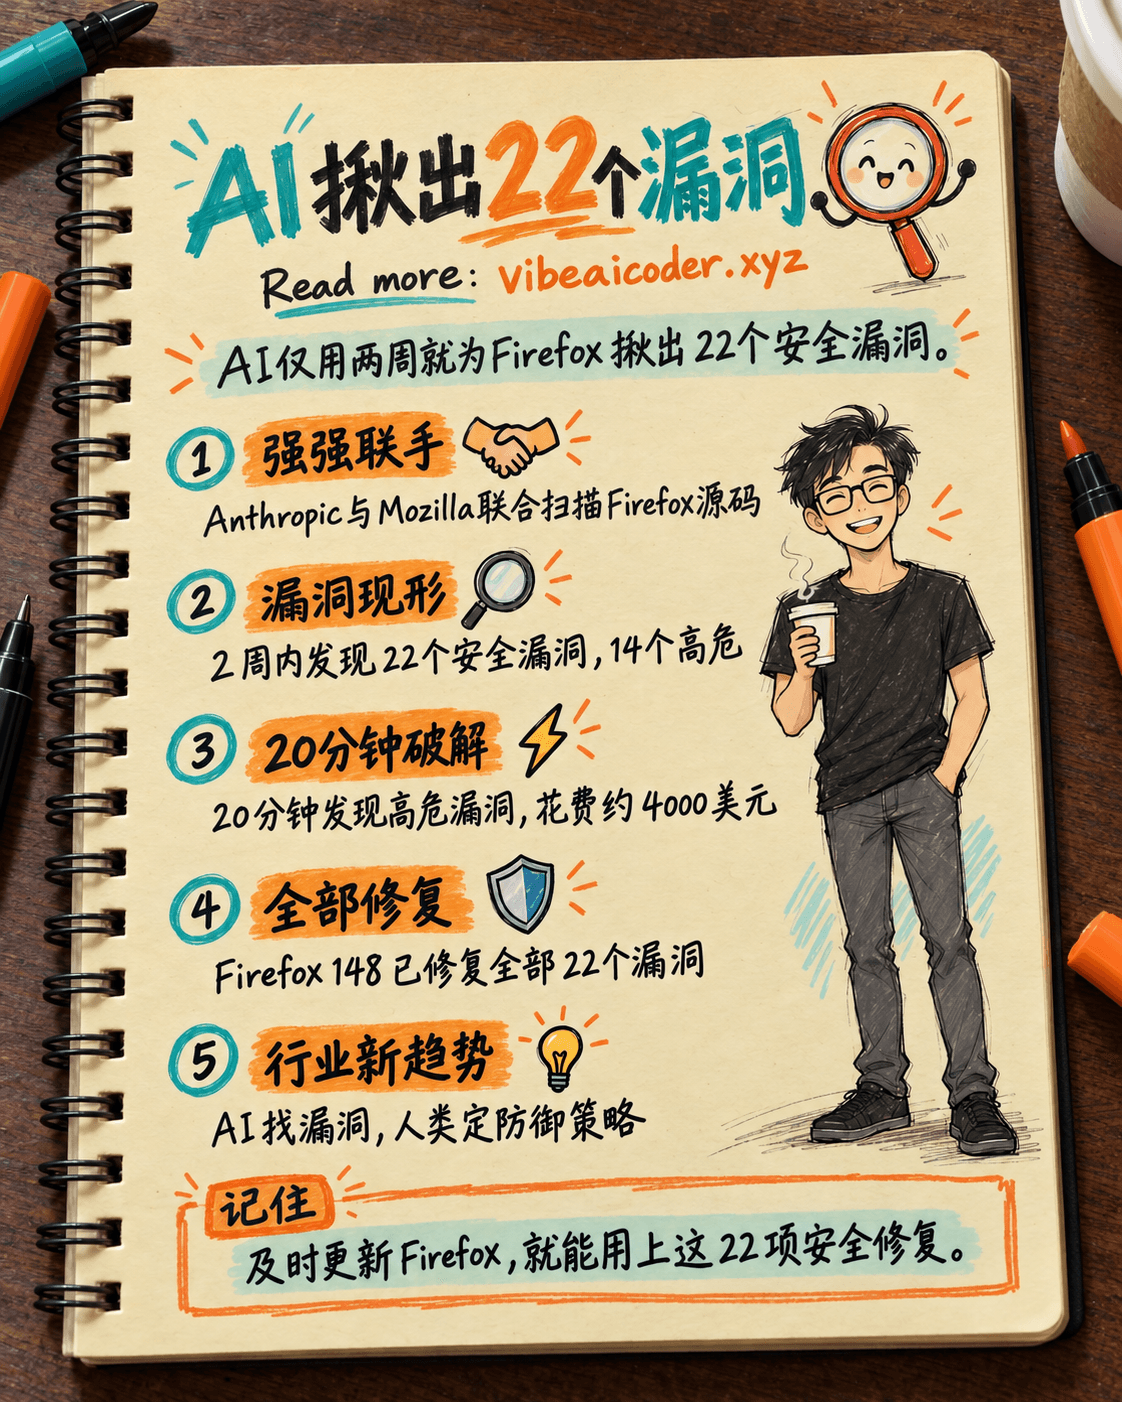
🦊 AI揪出Firefox的22个安全漏洞,仅用2周
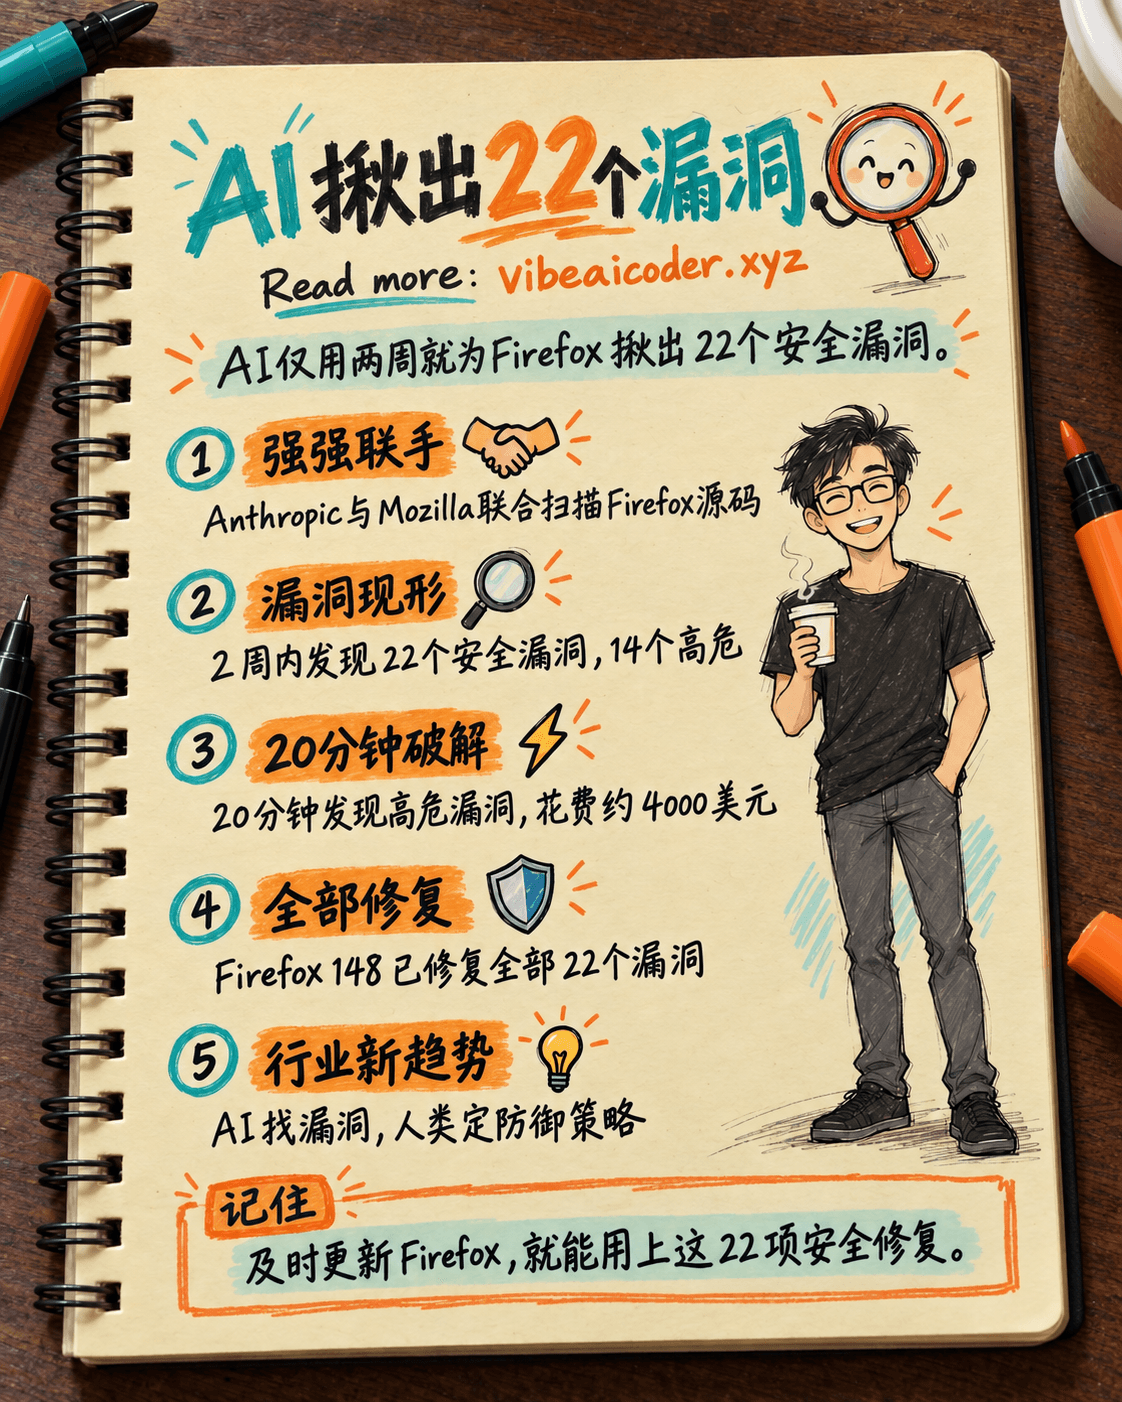
你敢相信吗?一套AI系统,只用了14天,就做完了一整支精锐安全团队的工作。
 Anthropic与Mozilla的强强联手
2026年1月,Anthropic与Mozilla展开合作,用Claude Opus 4.6对Firefox的全部源代码进行了扫描。这是AI正在成为全球网络安全重要助力的又一例证。
 22个漏洞现形
短短2周内,Claude就发现了22个安全漏洞,其中14个为高危漏洞,几乎占到2025年全年修复的严重漏洞总数的五分之一。这些漏洞一旦被恶意利用,可能导致数据泄露、密码被盗,甚至浏览器被远程控制。
 20分钟,4000美元
Claude仅用20分钟就找到了一个释放后使用(use-after-free)漏洞,这是内存安全问题里最危险的一类。整个扫描跑了几百次,总花费约4000美元。相比请专业安全团队动辄数万美元的费用,这在时间和成本上都是巨大飞跃。不过,AI目前只为22个漏洞中的2个写出了可用的攻击验证代码,最终确认仍离不开人工把关。
 Firefox 148已全部修复
这22个漏洞已经全部被Mozilla在Firefox 148版本中修复。记得保持浏览器更新!AI加上人类经验的组合,正在为信息安全树立新的标准。
 安全行业的未来
AI找漏洞的速度比人类快了几十倍。安全专家并不会被取代,但需要学会驾驭AI工具。AI负责发现问题,人类负责制定防御策略。
你敢把个人数据交给一个由AI守护的浏览器吗?欢迎留言说说你的看法。
常见问题
这次扫描是什么时候进行的? 2026年1月,Anthropic与Mozilla合作,使用Claude Opus 4.6在2周内完成了对Firefox源代码的安全扫描。
一共发现了多少个漏洞? 共发现22个安全漏洞,其中14个被评定为高危级别。
这些漏洞修复了吗? 是的,全部22个漏洞都已经在Firefox 148版本中修复,建议用户尽快更新浏览器。
AI会取代安全专家吗? 不会。AI擅长快速发现漏洞,但目前只能为少数漏洞写出攻击验证代码,最终的风险评估和防御策略仍需要人类专家完成。