🦊 Firefoxの脆弱性22件をAIが2週間で発見
信じられますか。あるAIシステムが、わずか14日間で精鋭セキュリティチーム1つ分の仕事をやってのけました。
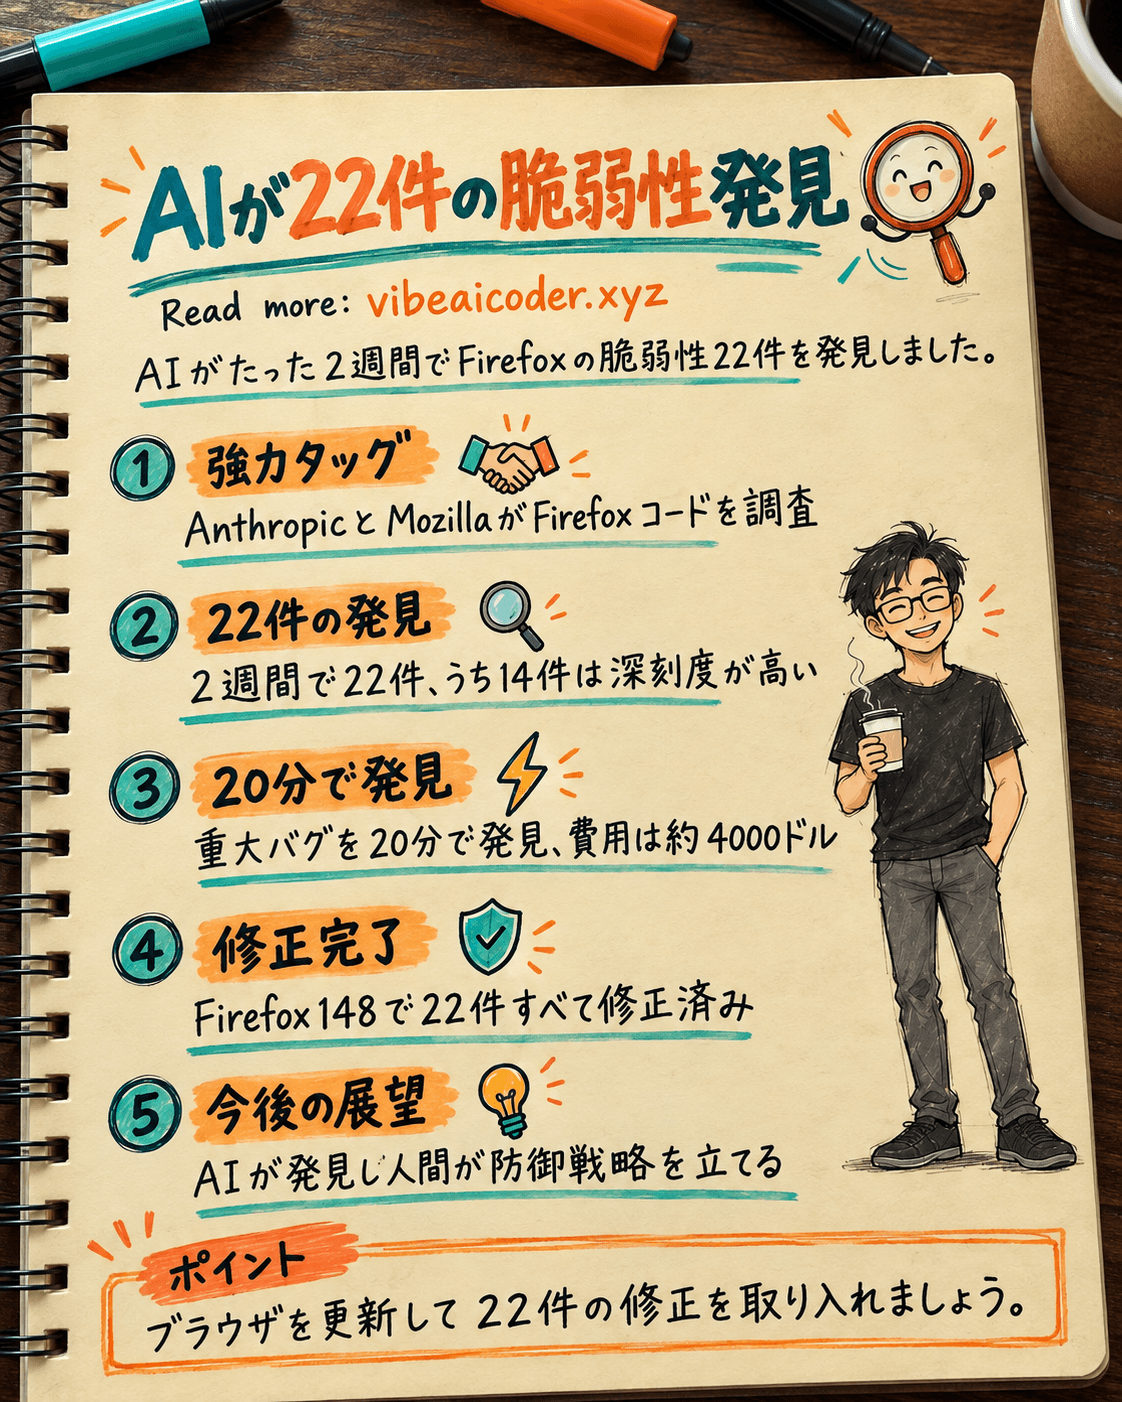
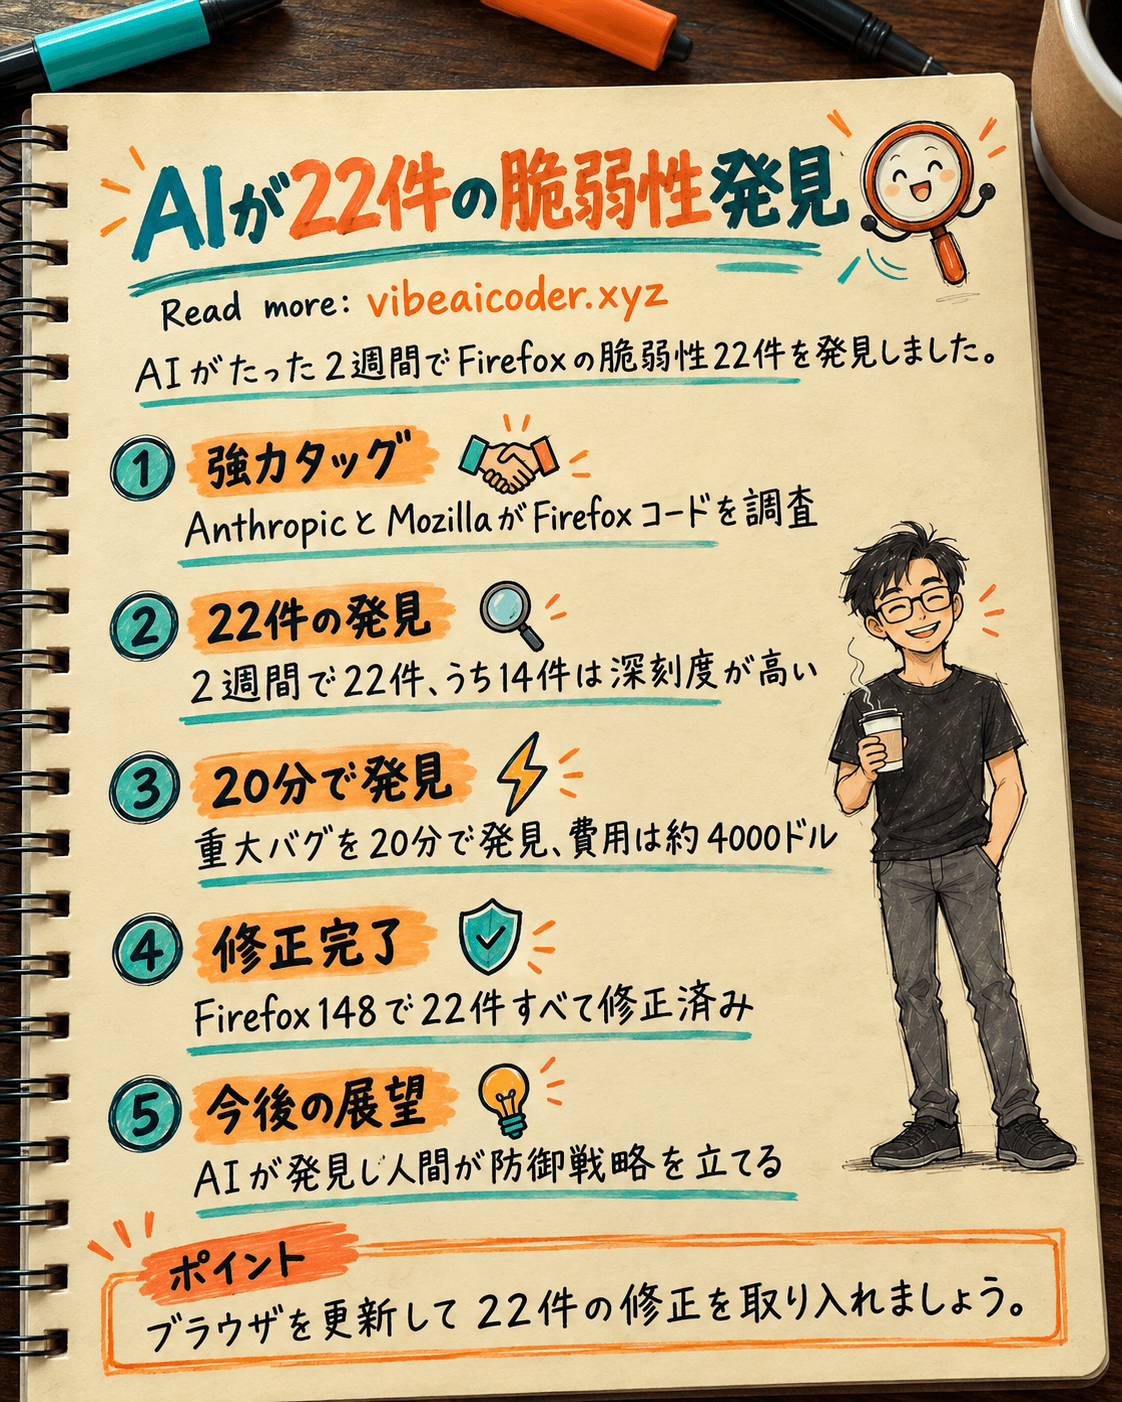
 AnthropicとMozillaがタッグを組んだ
2026年1月、AnthropicはMozillaと協力し、Claude Opus 4.6を使ってFirefoxのソースコード全体をスキャンしました。AIが世界のサイバーセキュリティを支える重要な存在になりつつあることを示す出来事です。
 22件の脆弱性が明らかに
わずか2週間で、Claudeは22件のセキュリティ脆弱性を発見しました。そのうち14件は深刻度の高いもので、2025年に修正された重大な脆弱性全体の約5分の1に相当します。これらの脆弱性が悪用されれば、データ漏洩、パスワード窃取、ブラウザの乗っ取りにつながる恐れがありました。
 20分で4000ドル
Claudeはメモリ関連の脆弱性の中でも特に危険なuse after freeのバグを、わずか20分で発見しました。数百回の実行にかかった運用コストは4000ドルほどです。専門のセキュリティチームを雇えば数万ドル規模の費用がかかることを考えると、時間とコストの両面で大きな飛躍と言えます。ただし、AIが実際に攻撃コードまで書けたのは22件中わずか2件にとどまり、最終的な検証には依然として人の目が必要です。
 Firefox 148で修正済み
22件すべての脆弱性は、MozillaによってFirefox 148で修正されました。ブラウザは常に最新の状態に保ちましょう。AIと人間の経験を組み合わせることで、情報セキュリティの新しい基準が生まれつつあります。
 セキュリティ業界の未来
AIによる脆弱性発見のスピードは、人間の数十倍にもなります。セキュリティ専門家の仕事がなくなるわけではありませんが、AIを使いこなすスキルが求められるようになります。AIが問題を見つけ、人間が防御の戦略を立てる、そんな役割分担が進んでいきそうです。
AIに守られたブラウザに、自分の個人データを預ける勇気はありますか。ぜひコメントで教えてください。
よくある質問
このスキャンはいつ行われましたか。 2026年1月に、AnthropicとMozillaが協力し、Claude Opus 4.6を使って2週間でFirefoxのソースコードをスキャンしました。
いくつの脆弱性が見つかりましたか。 合計22件の脆弱性が見つかり、そのうち14件が深刻度の高いものと判定されました。
これらの脆弱性は修正されましたか。 はい、22件すべてがFirefox 148で修正済みです。ブラウザの更新をおすすめします。
AIはセキュリティ専門家に取って代わるのでしょうか。 いいえ。AIは脆弱性の発見を高速化できますが、実際に攻撃コードを書けたのはごく一部にとどまり、最終的なリスク評価や防御戦略の策定には人間の専門家が欠かせません。