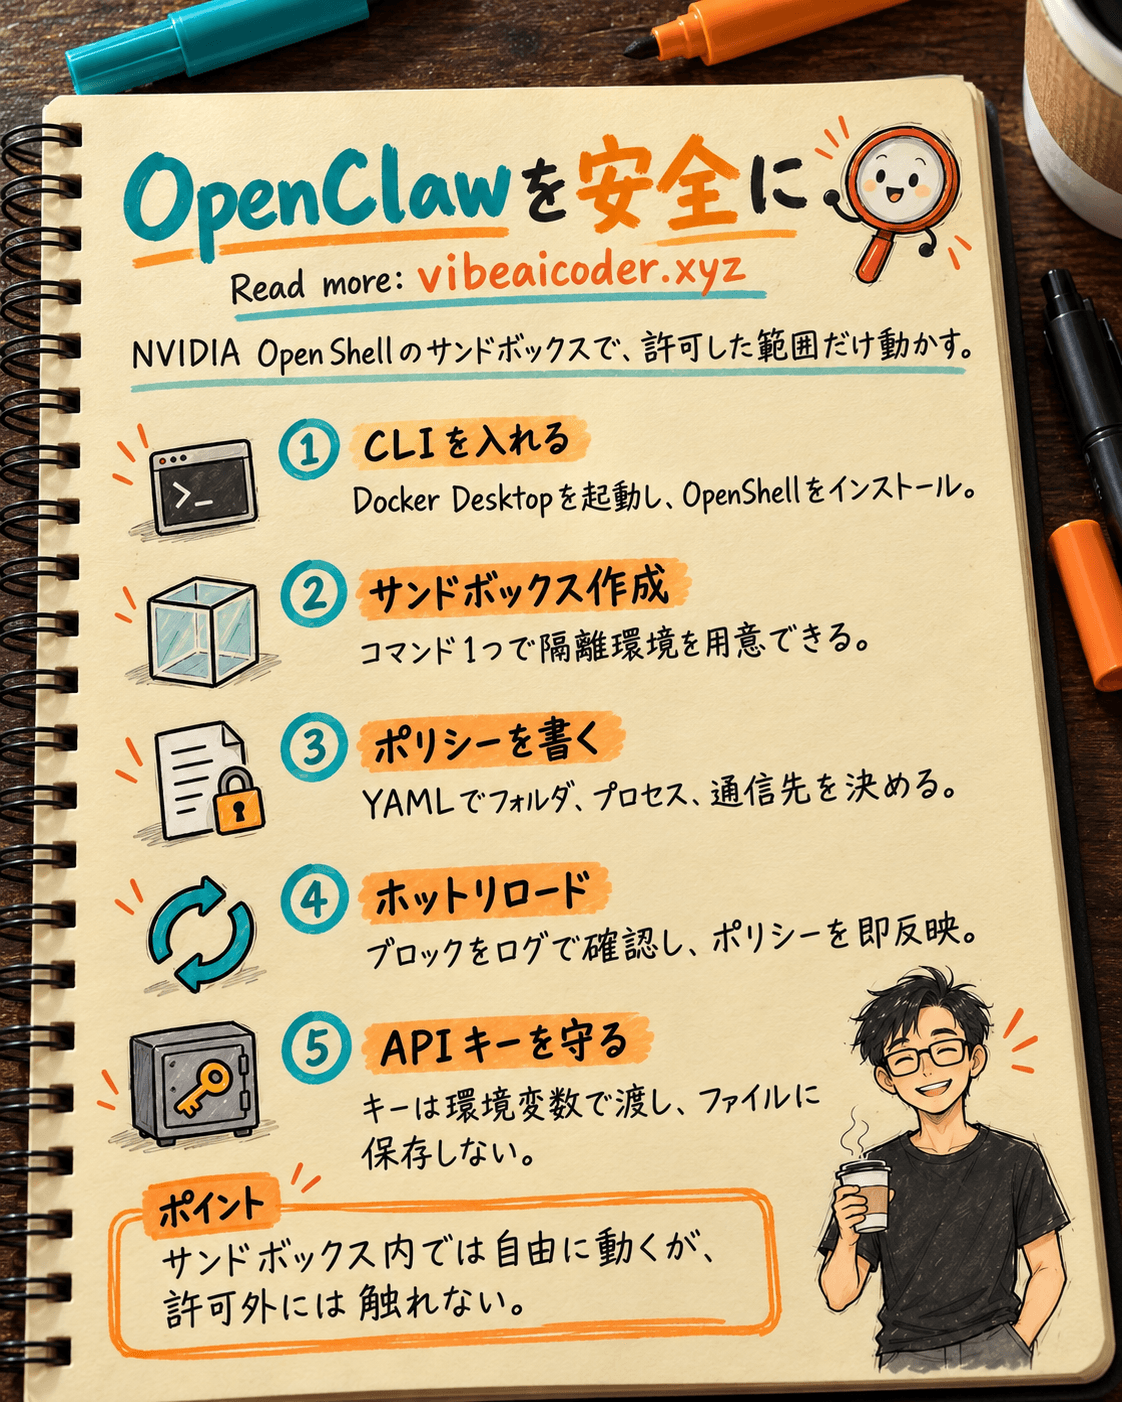
🐾 OpenClawを安全に実行する方法 Agentにパソコンを壊される心配はもういらない
OpenClawは本当に強力ですが、機密ファイルを勝手に読んだり、APIをあちこち呼び出したり、あなたの認証情報を知らないうちに使ったりしていないか、本当に確信できますか?
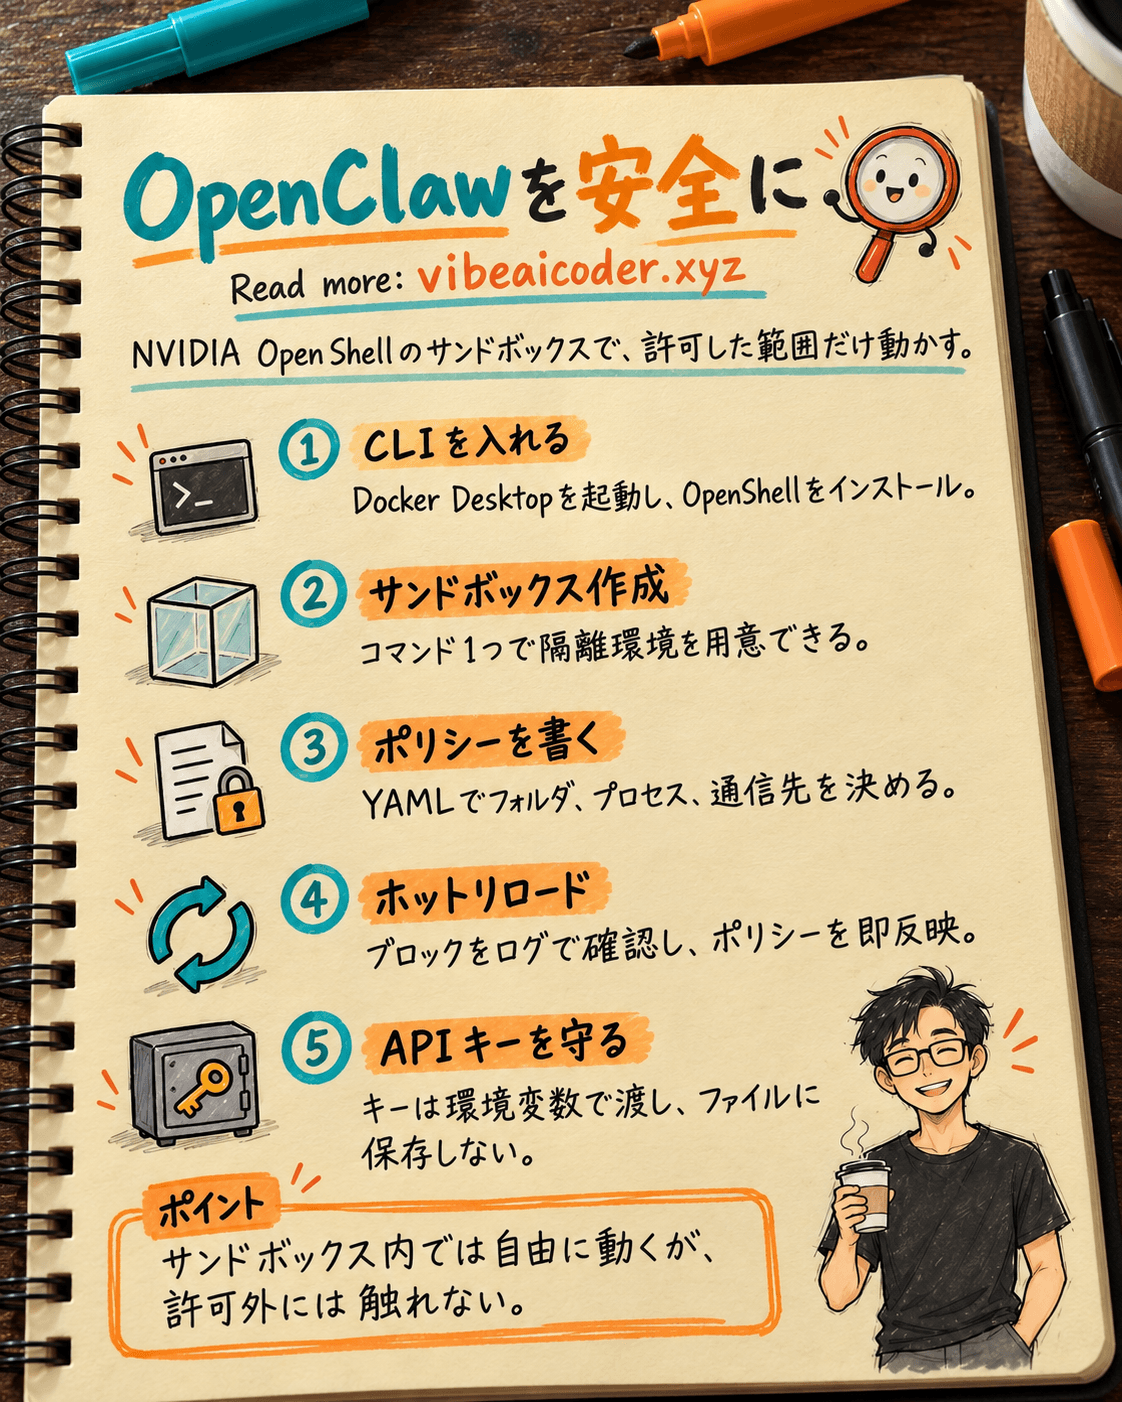
 解決策: NVIDIA OpenShell
OpenShellは、NVIDIAがGTC 2026で発表したばかりのオープンソースランタイムで、自律型AIエージェント向けの安全なサンドボックスを作ります。簡単に言うと、OpenClawが中で作業するための「密室」を用意し、許可していないものには一切触れさせない仕組みです。すべてのルールは読みやすく編集しやすいYAMLファイルで宣言します。
 ステップ1: OpenShell CLIをインストールする
必要なのはDocker Desktopが動いていることだけです。ターミナルを開いて次を実行します: curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/main/install.sh | sh。uvを使っている場合はPyPI経由でインストールできます: uv tool install -U openshell。インストールが成功したか確認するには openshell --help と入力します。
 ステップ2: OpenClaw用のサンドボックスを作成する
OpenClawはOpenShellのコミュニティカタログにすでに用意されているため、サンドボックス定義にはコンテナイメージ、デフォルトポリシー、スキルがすべて同梱されています。必要なコマンドは1つだけです: openshell sandbox create --from openclaw。--fromフラグがすべてを自動的にpullして、隔離されたサンドボックスを初期化してくれます。OpenShellはDockerコンテナの中で直接K3sクラスタを動かすため、Kubernetesを別途インストールする必要はありません。サンドボックスにはPython 3.13、Node 22、git、vimなど開発に必要なツールが最初から入っています。
 ステップ3: OpenClawの動作を制御するポリシーYAMLを書く
ここが一番重要な部分です。4層の防御を重ねたYAMLファイルを作成します。filesystem_policyでは、/usr、/lib、/etcなどのread_onlyディレクトリと、/sandbox、/tmpなどのread_writeディレクトリを宣言し、リストにないパスはすべてLandlock LSMによってカーネルレベルでブロックされます。processはrootとseccompによる危険なシステムコールをブロックします。network_policiesは外部への接続を1つずつ制御します。例えばOpenClawがGitHub APIを呼び出せるようにするには、api.github.comのポート443をエンドポイントとして追加し、「すべてのリポジトリに対してGETのみ許可」「指定したリポジトリのみフル書き込み許可」といった具体的なルールを設定します。適用するには次を実行します: openshell sandbox create --from openclaw --policy ./my-policy.yaml。
 ステップ4: OpenClawがブロックされたときのホットリロード
OpenClawが新しいエンドポイントへのアクセスを必要とするとき、サンドボックスを壊す必要はありません。openshell logs <名前> --tail --source sandbox で拒否されたログを確認し、どのリクエストがブロックされたか把握します。openshell policy get <名前> --full > policy.yaml でポリシーを取り出して必要なエンドポイントを追加編集し、openshell policy set <名前> --policy policy.yaml --wait で再適用します。変更はすぐに反映され、OpenClawは中断されることなく動作し続けます。
 ステップ5: APIキーを保護する
認証情報はOpenShellによって環境変数としてサンドボックスに注入され、ファイルシステムには一切保存されません。OpenClawはキーを使うことはできますが、読み出したり外部にコピーしたりすることはできません。プロバイダーを手動で作成するには openshell provider create --type anthropic --from-existing を実行します。サンドボックス作成時にCLIが環境から自動検出することもあります。
 コツ: ターミナルUIで素早くデバッグする
openshell term を実行すると、OpenClawのすべてのリクエストが許可されているか拒否されているかをリアルタイムで確認できるダッシュボードが開きます。Tabでパネルを切り替え、j/kで移動します。または、OpenShellのリポジトリをクローンして、.agents/skills/ 内のスキルをOpenClawに読ませれば、Agentが自分でエラーを診断してくれるようになります。まさに「Agentが別のAgentを直す」というわけです。
OpenClawを「丸裸」のまま動かしていますか、それとも既に保護層を用意していますか?
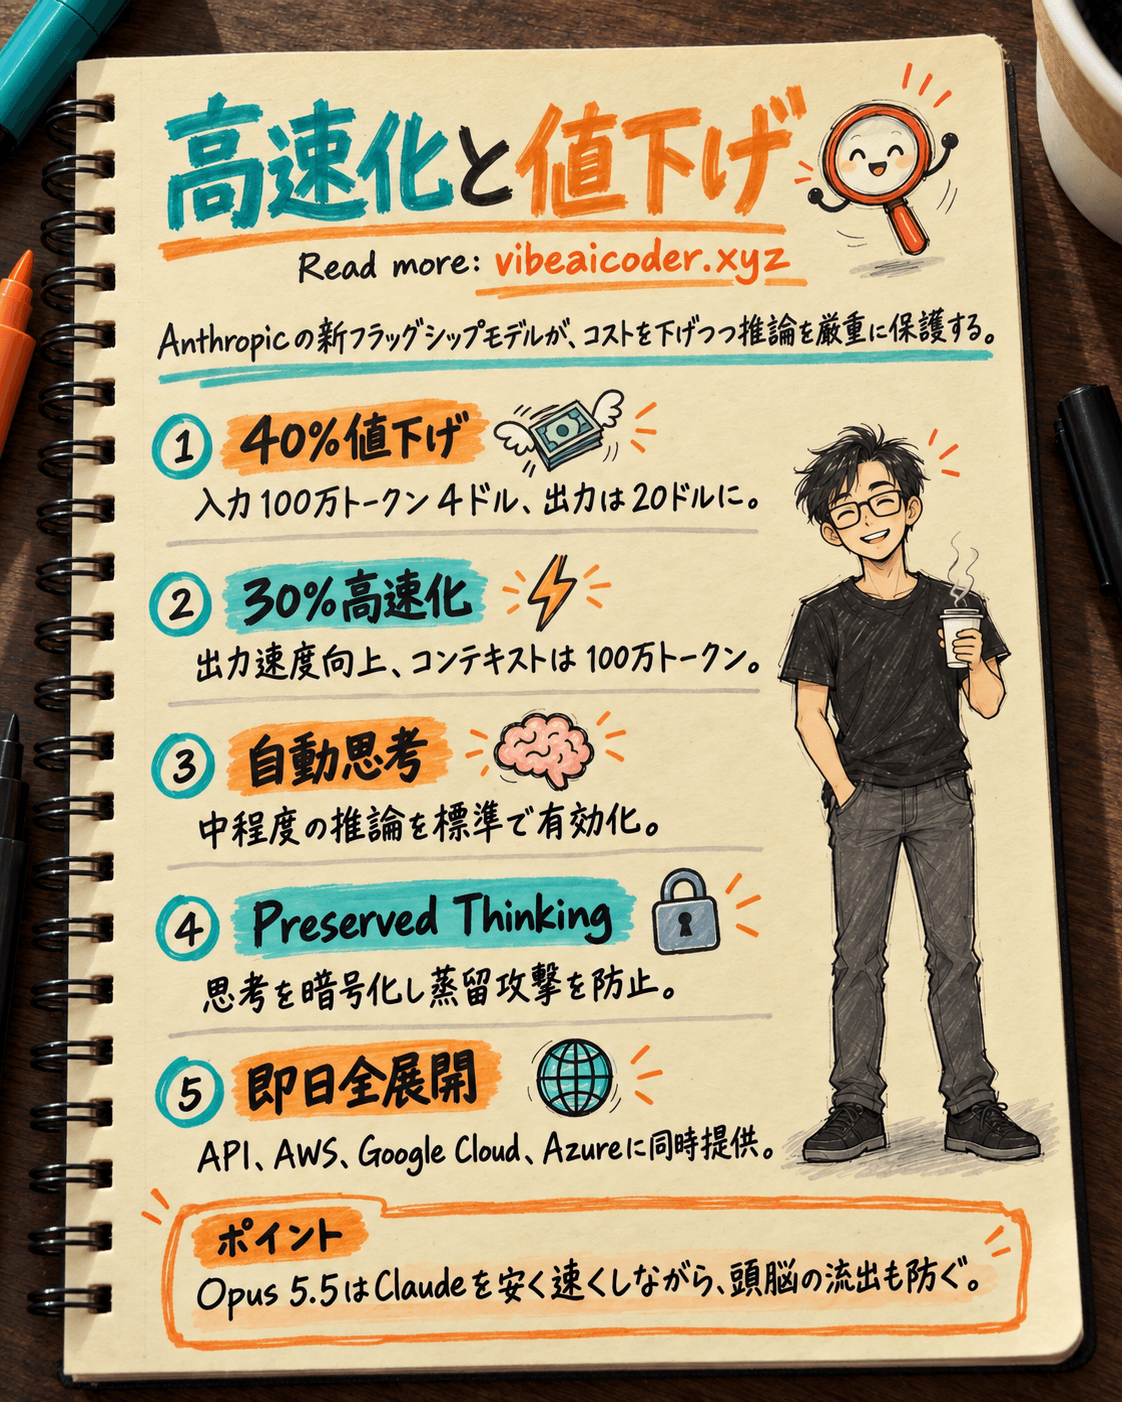
 Claude Opus 5.5登場:30%高速化、40%値下げ、AIの頭脳コピーを防止