
🐾 Cách chạy OpenClaw an toàn mà không sợ Agent "phá" máy bạn
OpenClaw mạnh thật đấy, nhưng bạn có chắc nó không đang đọc file nhạy cảm, gọi API lung tung, hay dùng credentials của bạn mà bạn không hề hay biết?
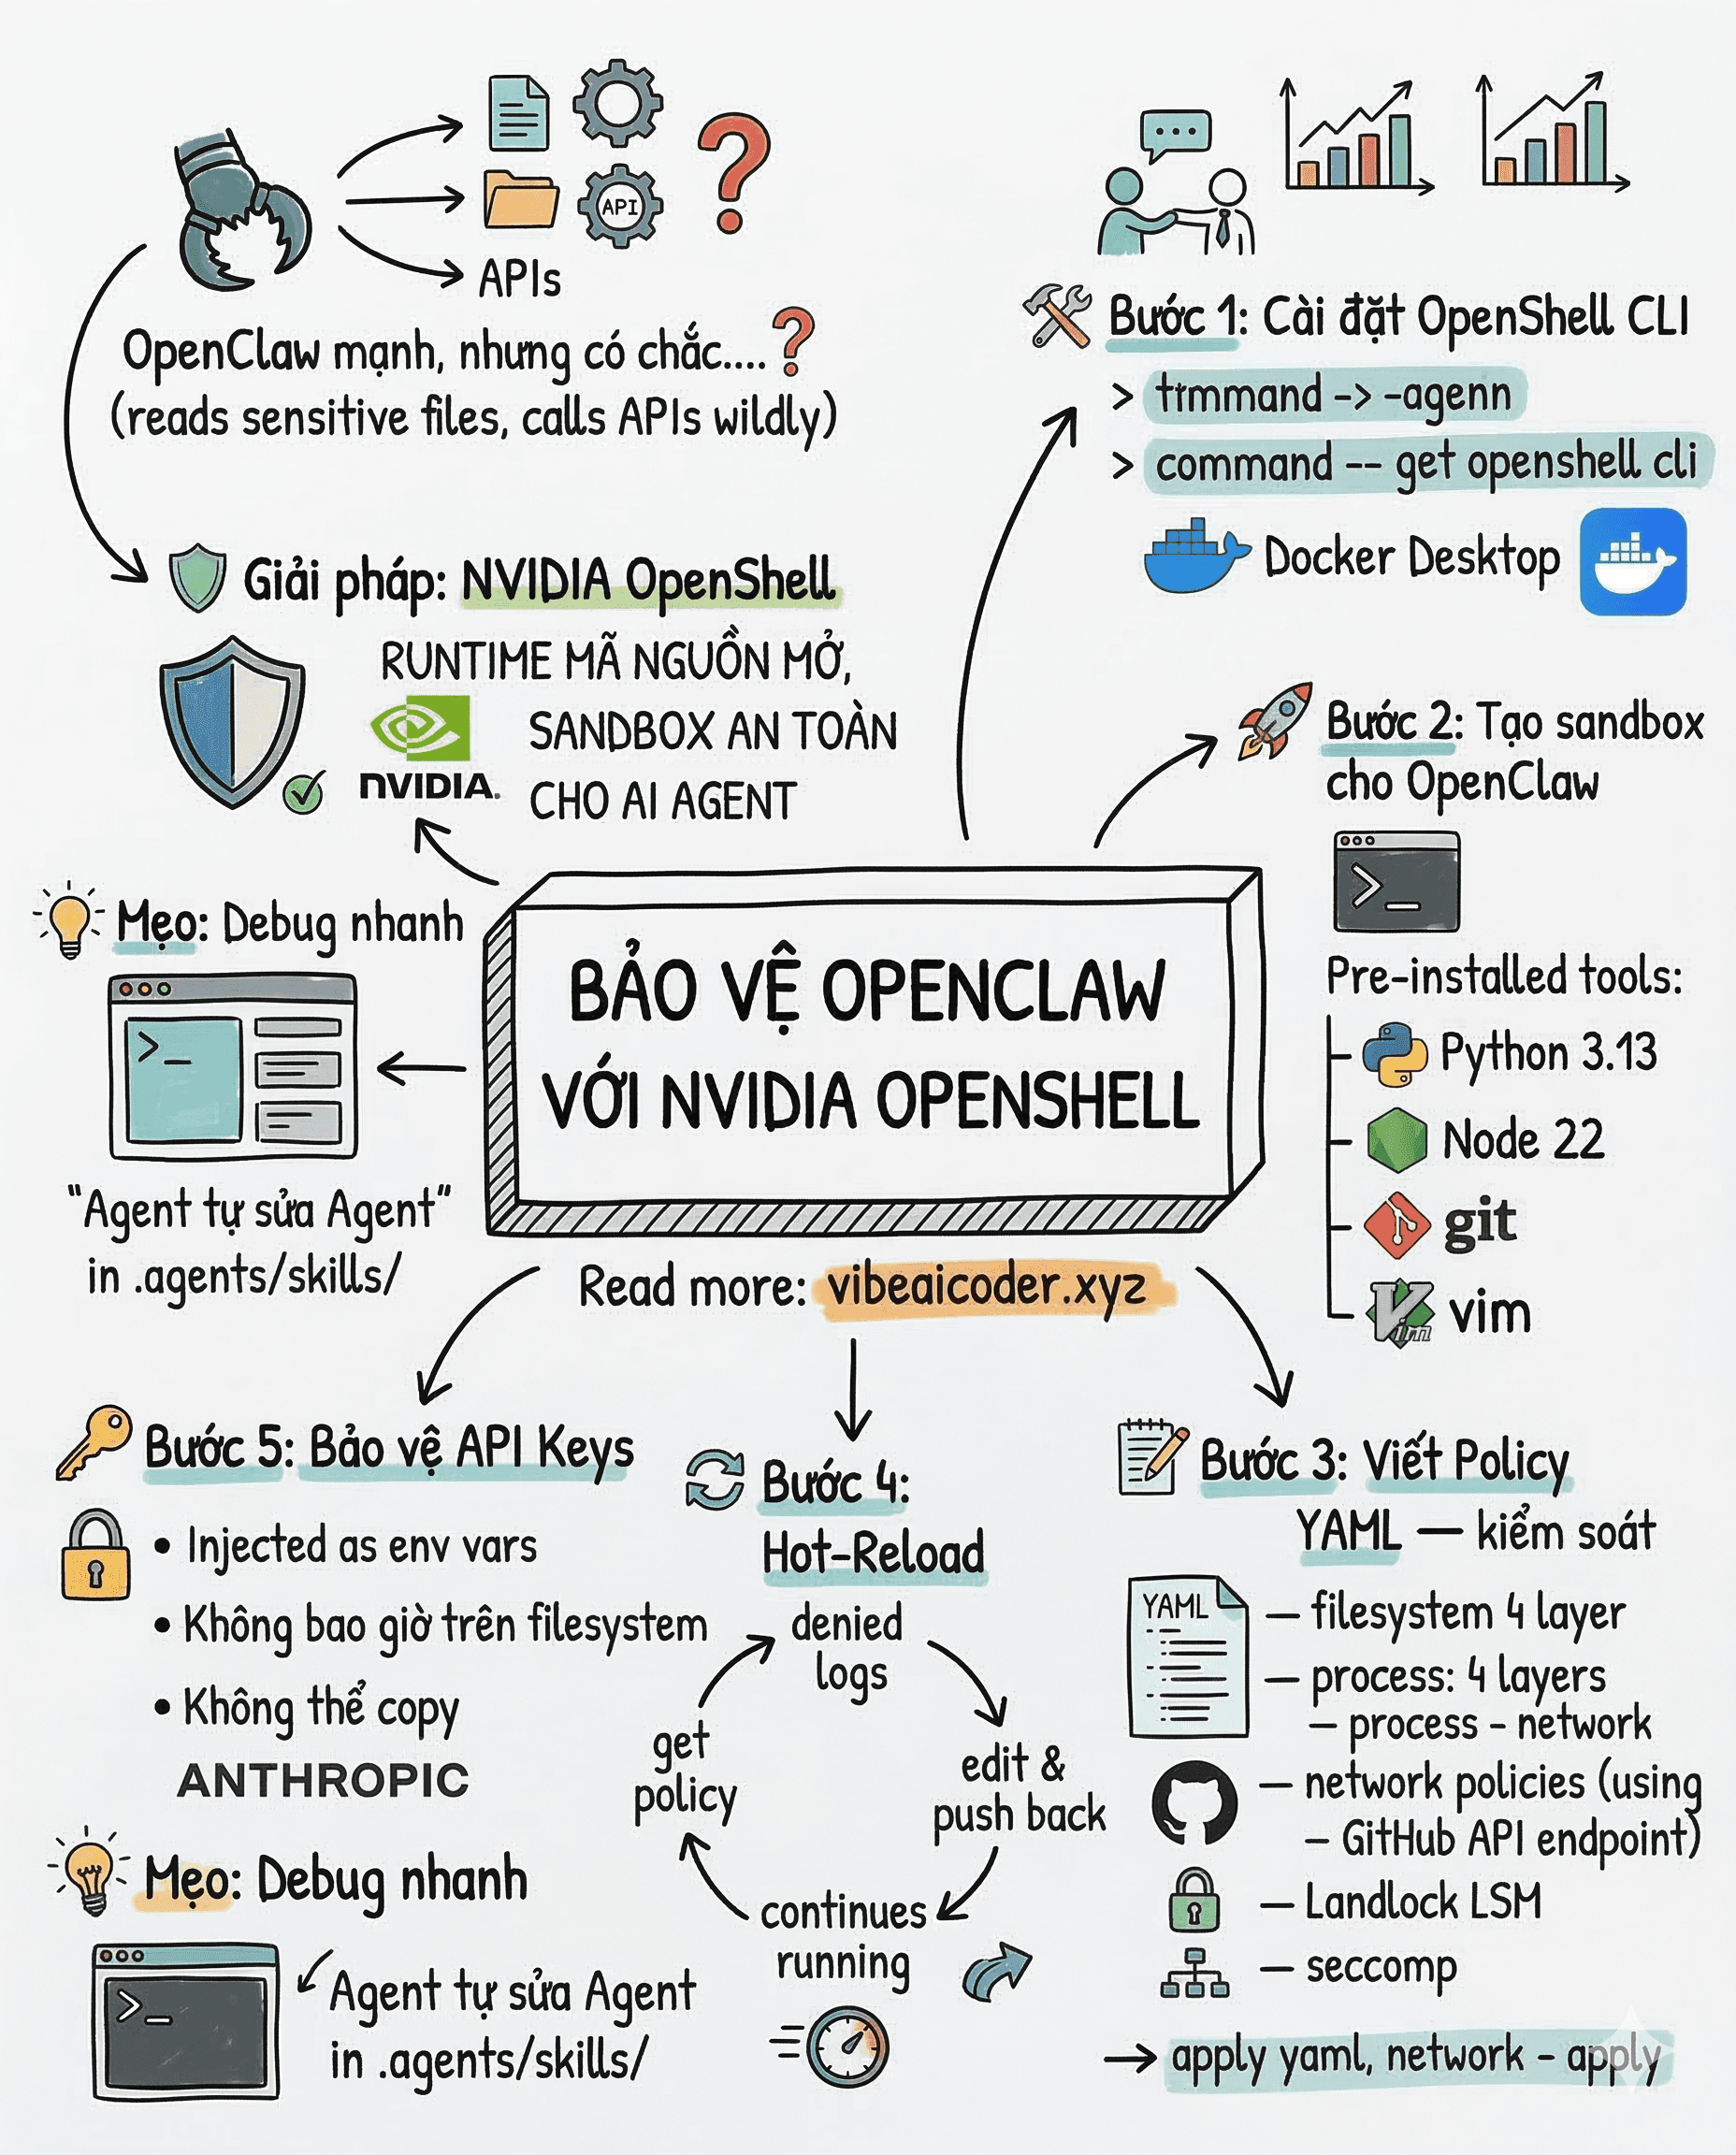
 Giải pháp: NVIDIA OpenShell
OpenShell là runtime mã nguồn mở vừa được NVIDIA công bố tại GTC 2026, tạo sandbox an toàn cho các AI Agent tự trị. Hiểu đơn giản: nó tạo một "phòng kín" để OpenClaw làm việc bên trong, nhưng không thể chạm vào những thứ bạn không cho phép. Mọi quy tắc được khai báo bằng file YAML dễ đọc, dễ sửa.
 Bước 1: Cài đặt OpenShell CLI
Máy bạn chỉ cần đang chạy Docker Desktop. Mở terminal và chạy: curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/main/install.sh | sh. Hoặc nếu dùng uv thì cài qua PyPI: uv tool install -U openshell. Gõ openshell --help để kiểm tra cài thành công.
 Bước 2: Tạo sandbox cho OpenClaw
OpenClaw có sẵn trong Community catalog của OpenShell, nghĩa là sandbox definition đã được đóng gói kèm container image, policy mặc định và skills. Bạn chỉ cần một lệnh duy nhất: openshell sandbox create --from openclaw. Cờ --from sẽ tự pull mọi thứ về và khởi tạo sandbox cô lập. Không cần cài Kubernetes vì OpenShell chạy K3s cluster ngay trong Docker container luôn. Sandbox có sẵn Python 3.13, Node 22, git, vim và các tool developer cần thiết.
 Bước 3: Viết Policy YAML để kiểm soát OpenClaw làm gì
Đây là phần quan trọng nhất. Tạo file YAML với 4 lớp bảo vệ chồng lên nhau. filesystem_policy khai báo thư mục read_only như /usr, /lib, /etc và read_write như /sandbox, /tmp, mọi path không liệt kê sẽ bị chặn ở kernel level bằng Landlock LSM. process chặn root và syscall nguy hiểm bằng seccomp. network_policies kiểm soát từng kết nối ra ngoài, ví dụ cho OpenClaw gọi được GitHub API thì bạn thêm endpoint api.github.com port 443, kèm rules cụ thể như chỉ cho GET tất cả repo nhưng chỉ full write cho repo bạn chỉ định. Áp dụng bằng: openshell sandbox create --from openclaw --policy ./my-policy.yaml.
 Bước 4: Hot-Reload khi OpenClaw bị chặn
Khi OpenClaw cần truy cập thêm endpoint mới, bạn không cần phá sandbox. Xem logs bị denied bằng openshell logs <tên> --tail --source sandbox để biết request nào bị chặn. Pull policy ra bằng openshell policy get <tên> --full > policy.yaml, mở lên sửa thêm endpoint cần thiết, rồi push lại: openshell policy set <tên> --policy policy.yaml --wait. Mọi thứ apply ngay lập tức, OpenClaw vẫn chạy bình thường không bị gián đoạn.
 Bước 5: Bảo vệ API Keys
Credentials được OpenShell inject vào sandbox dưới dạng env vars, không bao giờ lưu trên filesystem. OpenClaw dùng được key nhưng không thể đọc hay copy ra ngoài. Tạo provider thủ công bằng openshell provider create --type anthropic --from-existing hoặc CLI sẽ tự detect từ environment khi tạo sandbox.
 Mẹo: Debug nhanh bằng Terminal UI
Chạy openshell term để mở dashboard realtime, xem mọi request của OpenClaw đang bị allow hay deny. Dùng Tab chuyển panel, j/k di chuyển. Hoặc clone repo OpenShell về, cho OpenClaw đọc skills trong .agents/skills/ để nó tự chẩn đoán lỗi luôn, đúng kiểu Agent tự sửa Agent.
Bạn đang cho OpenClaw chạy "trần" hay đã có lớp bảo vệ? Kể cho mình nghe nhé!
Doanh nghiệp muốn giới thiệu sản phẩm AI tới bạn đọc Vibe AI Coder? Xem gói tài trợ

 Anthropic Cắt Đứt OpenClaw Khỏi Claude, Cộng Đồng Developer Dậy Sóng Dữ Dội

 Làm sao để chạy Agent an toàn? NVIDIA ra mắt giải pháp OpenShell
