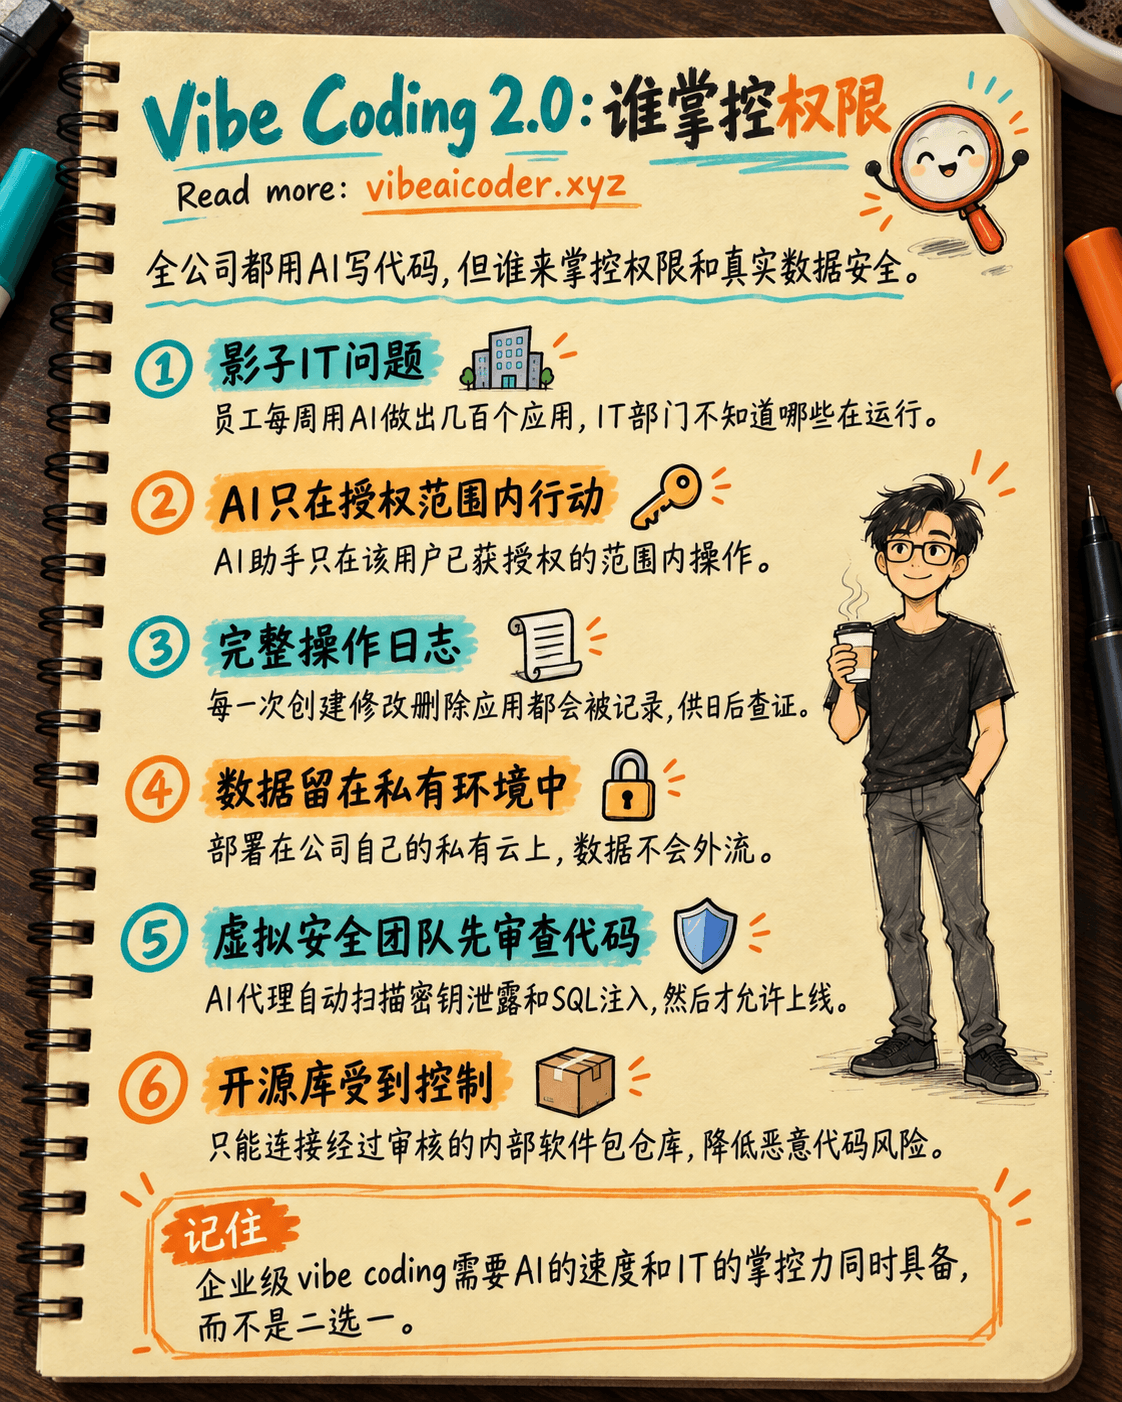
Vibe Coding 2.0:全公司都用AI写代码,但谁来掌控权限
Vibe Coding 2.0:全公司都用AI写代码,但谁来掌控权限
一年前,vibe coding(跟AI对话让它帮你写代码,不需要懂编程)还只是个人的小爱好,一个人做个小应用玩玩。现在,整个公司都想这么做:几十个团队每周一起做出几百个内部应用。真正的问题是:谁来控制这些应用,如果它们接触到真实的客户数据,谁来负责。
这正是Wes Roth频道最新视频的主题。他使用Superblocks平台从零搭建了一个客服CRM系统,然后提出一个问题:当不只是一个人,而是整个团队一起用AI写代码时,权限管理、安全检查、以及公司能否仍然掌握自己的系统,这些事情需要发生什么变化。
真正的问题:谁都能做应用,但IT部门什么都不知道
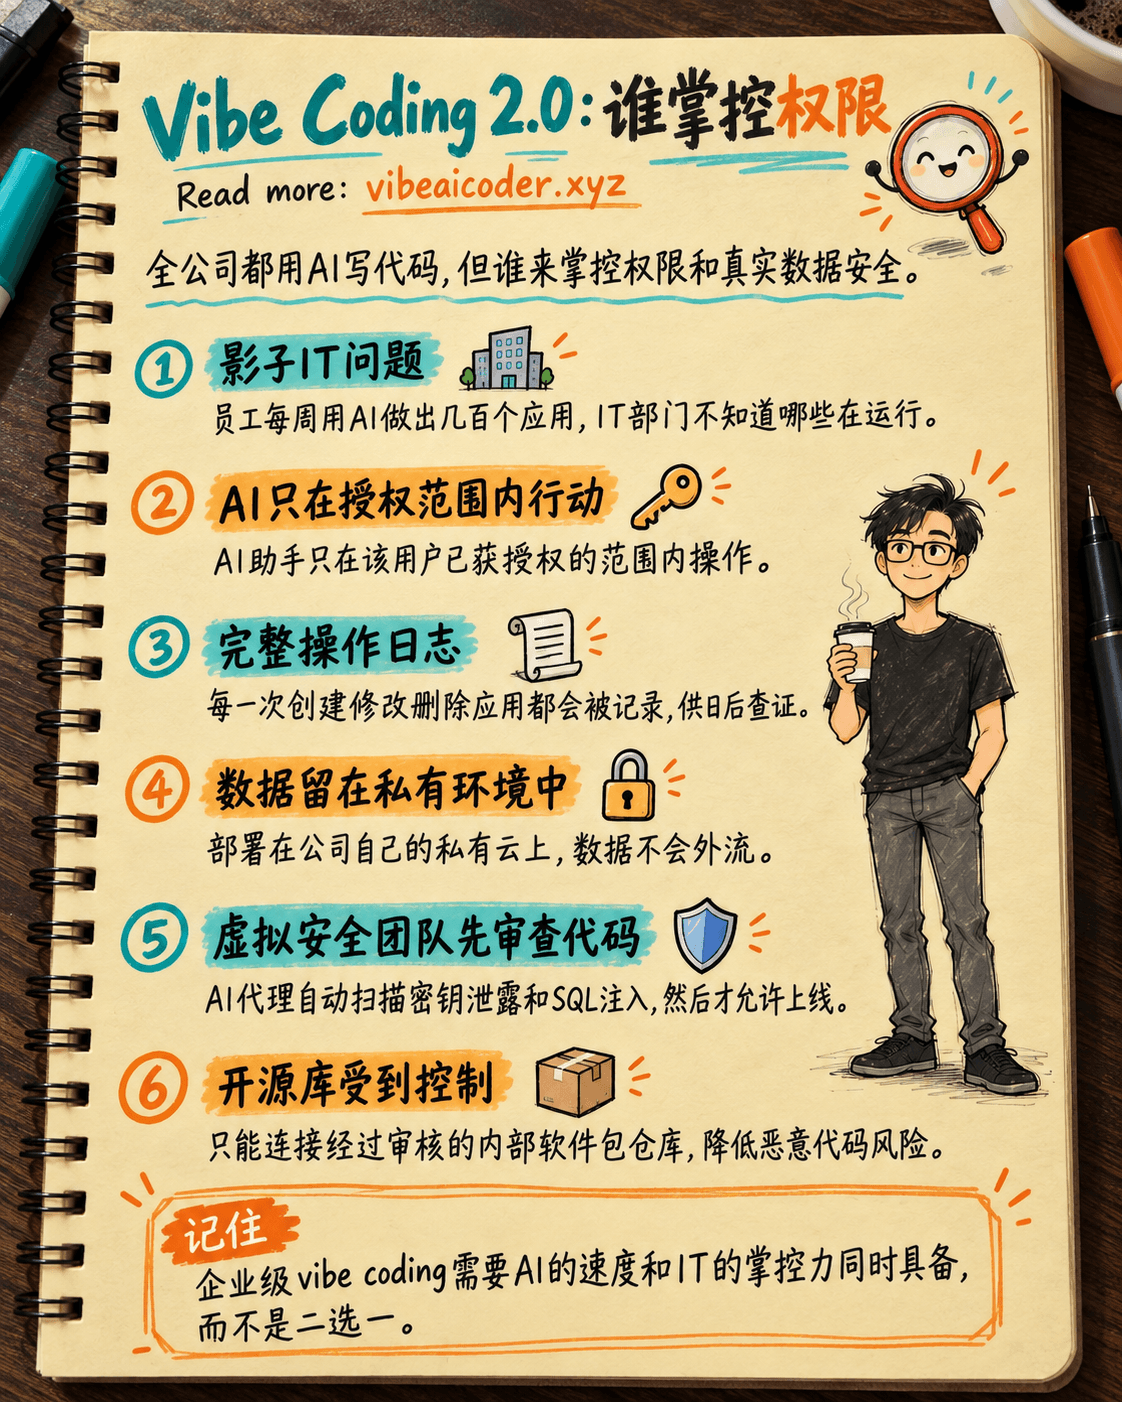
根据Superblocks自己的说法,企业级vibe coding正在变成一种新型的影子IT。业务团队直接在真实生产数据上搭建应用,而IT部门几乎看不到到底存在哪些应用,是谁创建的,又接触了哪些数据。如果只是一个人自己做个小应用玩玩,风险很小。但当几十个不懂技术的员工每周做出几百个应用时,一段写错的AI代码、一个泄露的密钥,或一个权限分配错误,都可能造成真实的损害。
解决办法:让AI写代码,但规则仍由公司制定
与其禁止员工用AI写代码(这在现实中很难执行),Superblocks 2.0和3.0选择保留vibe coding的速度,同时在背后加上一层IT控制:
- AI只能做被授权的事。 Superblocks的AI助手Clark不会生成超出该用户已有权限范围的查询或操作,就像一个新员工只拥有他被允许开的那几扇门的钥匙。
- 每一步操作都有记录。 谁创建了哪个应用,改了什么,接触了哪些数据,都会被记录下来供日后查证,而不是消失在黑箱里。
- 数据和AI都留在公司自己的环境内。 通过私有云部署(AWS、Azure、GCP),公司数据不会被发送到外部服务,仍然遵循公司已有的安全和加密规则。
- 一支虚拟安全团队在代码上线前进行审查。 一组AI代理会自动扫描每一次代码改动,查找常见问题,比如密钥泄露或SQL注入,然后才允许应用上线。
- 开源库的使用也受到控制。 系统不会让AI随意引入任何公开的开源包,而只连接到经过审核的内部软件包仓库,降低恶意代码混入的风险。
一个具体的例子是Virgin Voyages:该公司不懂技术的团队搭建了多个内部应用,目前正在多个部门真实运行,没有专门的前端工程团队,而IT部门仍然保持完整的可见性和控制权。
这对你意味着什么
如果你目前还是一个人在做vibe coding,这件事暂时不会直接影响到你。但它展示了这个行业接下来的方向:vibe coding不再只是个人的小技巧,而正在成为公司真正的运作方式,而最难的部分不是让AI写出代码,而是控制谁可以用这些代码做什么。
如果你的公司正在考虑让员工用AI搭建内部应用,有三个问题值得先问清楚:谁能看到AI的操作日志,它处理的数据是否会离开公司自己的系统,以及谁会在代码接触真实数据之前进行审查。这也是为什么越来越多大公司选择搭建一整支协同工作的AI代理团队,而不是让员工各自孤立地与AI聊天,也是为什么在让AI修改真实代码之前先检查权限正在成为一道必须的步骤,而不是可选项。
如果你是第一次听到这个概念,我们的基础指南什么是vibe coding会在你深入了解企业应用之前先讲清楚基本概念。如果你好奇一个人单打独斗能把这种方法推到多远,一位开发者用Claude Opus 5.5仿写出整套Adobe软件的免费替代品的故事就是一个很好的例子。
需要知道的局限
以上数据和功能均来自Superblocks自己的官方公告,并非第三方独立评测的结果。一个工具拥有权限控制层,并不代表它就不会出错。员工仍然需要被提醒,AI有可能写出错误代码或理解错需求,公司在重要应用正式上线之前,仍然需要人工审查这一步。
#VibeCoding #企业AI #AI安全 #AI代理 #AI资讯



 Claude Opus 5.5 发布:速度提升30%,价格降低40%,防止AI大脑被复制