ChatGPT WorkとCodexをAmazon Bedrockで使う: AWS権限を設定して検証する
すでにAWSでモデルを管理している企業なら、Amazon Bedrock経由でOpenAIモデルを使うローカルのChatGPT WorkやCodexを試せます。準備の場を一度設ければ、リクエストの経路を決め、テスト用PCを設定し、結果を検証できます。AWSの権限、対応するリージョンとモデル、ChatGPTデスクトップアプリまたはCodex CLIが必要です。社内承認にかかる時間は組織によって異なります。
これはローカルクライアントの設定です。Web版ChatGPT Enterprise全体をAWSへ移すスイッチではありません。OpenAIのAmazon Bedrockガイドによると、クライアントはAWSの認証情報を使ってモデルリクエストをBedrockへ送り、この経路にOpenAIがホストするResponses APIは入りません。ほかの機能や接続については個別に確認してください。
まだ試行するチーム、責任者、成功基準を決めている段階なら、先に少人数でChatGPT Enterpriseを試す方法をご覧ください。この記事では次の技術的な段階として、権限を持つ一人が想定したBedrock経路を検証し、展開を広げるか判断します。
 準備するもの
AWS管理者にはアカウント、リージョン、モデル、権限、費用を確認してもらいます。端末管理者はローカル設定を確認し、業務責任者は結果を確かめられるタスクを選びます。アクセスの承認者と結果の確認者を記録してください。最初は顧客データのない使い捨てのフォルダーを使います。
AWS管理者は、選んだモデルが対象のアカウントとリージョンで利用可能であり、モデルまたは推論プロファイルを呼び出す権限があることを確認します。一般的なモデル一覧に載っているだけでは、あなたのアカウントで使える証拠になりません。OpenAIはモデル固有のIAM要件にも注意を促しています。たとえばRuntime経由のGPT-6 Solでは、アカウントのdefault projectに対するbedrock:InvokeModelも必要です。
Codex CLIまたはChatGPTデスクトップアプリ、~/.codex/config.tomlを編集する権限、そしてBedrock APIキーか、SSOプロファイルなどのAWS SDK認証情報チェーンを用意します。このプロバイダーでは、OPENAI_API_KEYやChatGPTへのサインインをBedrock認証の代わりには使いません。組織に既存のモデルゲートウェイがある場合は、先にOpenAIのゲートウェイ接続ガイドを確認してください。別の設定経路になります。
 設定の手順
1. リクエスト経路とデータ境界を決める
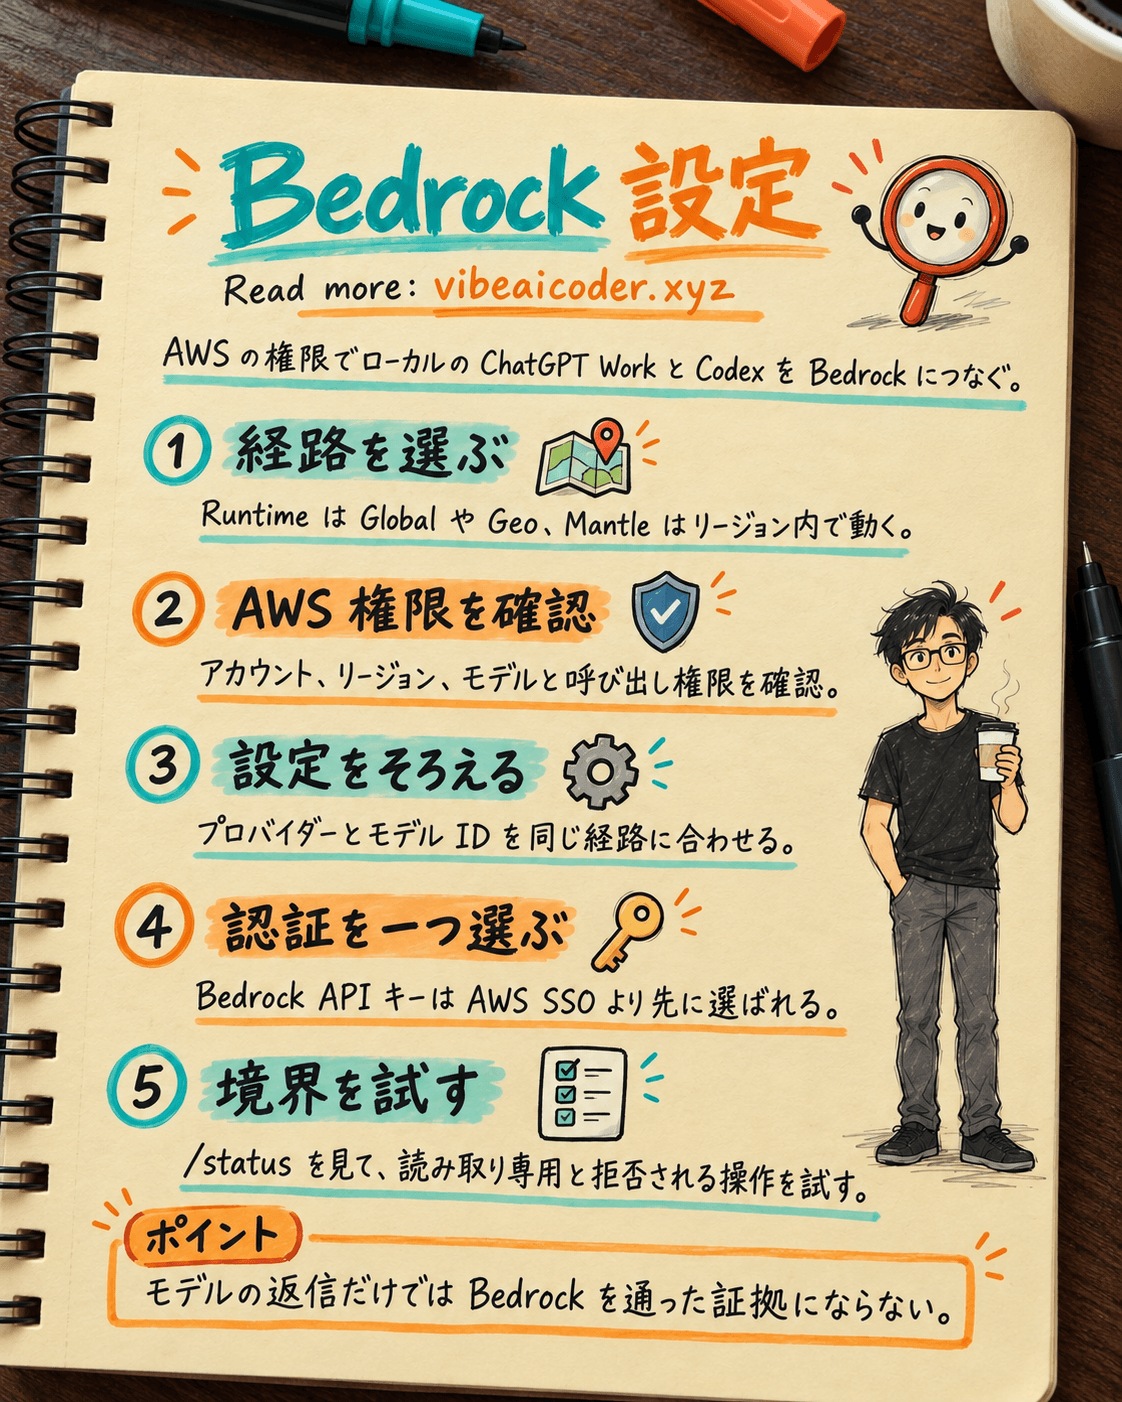
管理者に、処理を一つのリージョンに限定するのか、ある地理的範囲に限定するのか、複数リージョンを許すのか確認します。Bedrock Runtimeは推論プロファイルを使い、GlobalまたはGeoのクロスリージョン推論を行います。Bedrock MantleはモデルIDを使うリージョン内推論です。Globalは対応する商用リージョンに処理を振り分ける場合があります。Geoはプロファイルの地理的範囲内に収めます。OpenAIは新規設定にRuntimeを推奨しています。ホストされたWeb検索が必要なら、RuntimeにはないためMantleを検討します。
AWSアカウント、送信元リージョン、経路、モデルまたはプロファイルID、認証方法、承認者、利用を許可するデータの種類を記録します。秘密鍵は記録しません。
2. プロバイダーとモデルを組み合わせる
テスト用PCで~/.codex/config.tomlを編集します。次のRuntimeの例は、GPT-6 SolのGlobalプロファイルで書式を示すものです。あなたのアカウントで利用できることを意味しません。AWS管理者が確認した値に合わせ、プロバイダーとモデルを一緒に変更します。
model_provider = "amazon-bedrock-runtime"
model = "global.openai.gpt-6-sol"
web_search = "disabled"
ポリシー上リージョン内での処理が必要で、そのリージョンに対象モデルがあるならMantleを使います。OpenAIの文書にはopenai.gpt-6-solのようなモデルIDが載っていますが、リージョンと権限は管理者による確認が必要です。
model_provider = "amazon-bedrock"
model = "openai.gpt-6-sol"
web_search = "cached"
web_search = "cached"は、ホストされたWeb検索が必要な場合のMantleの設定です。すべてのリージョンで利用できる保証ではありません。amazon-bedrockはMantle、amazon-bedrock-runtimeはRuntimeを選びます。エンドポイントを変える際は、プロバイダーとモデルまたはプロファイルIDの両方を変えてください。Codexのモデル選択画面に表示されても、AWSの呼び出し権限がある証明にはなりません。
3. 承認されたAWS認証経路を一つ使う
一つ目はBedrock APIキーです。OpenAIはキーを使う場合、リージョンの明示を求めています。キーはクライアントが読み取る環境に置き、config.toml、チャット、リポジトリには書きません。
export AWS_BEARER_TOKEN_BEDROCK="[管理者から受け取ったBedrockキー]"
export AWS_REGION="[承認されたリージョン]"
二つ目はAWS SDK認証情報チェーンです。次の例では、管理者がcodex-bedrockというSSOプロファイルを用意したと仮定します。
aws sso login --profile codex-bedrock
export AWS_PROFILE=codex-bedrock
aws sts get-caller-identity --profile codex-bedrock
最後のコマンドはAWSのIDを確認しますが、モデルの呼び出し権限までは証明しません。クライアントはAWS SDK認証情報チェーンより先にBedrock APIキーを探します。SSOを使うつもりでも、環境に古いAWS_BEARER_TOKEN_BEDROCKが残っていれば、そのキーが選ばれる場合があります。SSOの故障を疑う前に変数を確認してください。
デスクトップアプリやIDE拡張機能は、シェルの環境変数を引き継がない場合があります。そのときはOpenAIの説明に従い、必要な値を~/.codex/.env、Windowsなら%USERPROFILE%\.codex\.envに置き、アプリを再起動します。キーが入るファイルは保護し、メール送信やGitへのコミットを避けてください。
4. 経路を確かめてから実際のタスクを試す
Codex CLIで/statusを開き、実際に有効なプロバイダーとモデルを読みます。Runtimeならamazon-bedrock-runtime、Mantleならamazon-bedrockと表示されるはずです。ChatGPTデスクトップアプリは再起動後にWorkまたはCodexを選び、新しいタスクを始めます。IDEでも新しいセッションを開きます。OpenAIのガイドにある短い指示を送ってください。
Reply with exactly: bedrock-ok
bedrock-okが返っても、返信が届いたことしか分かりません。それだけでAWS経路は証明できません。 /status、モデル、リージョン、AWSのIDを照合します。続いて、読み取り専用の使い捨てフォルダーでサンプルファイルを要約させ、後続の一往復と、範囲外アクセスが拒否されるかを試します。Codexにコードを変更させる場合はチームのCodex権限を制限する方法を参照してください。初めて使う人にはバイブコーディングの基礎も役立ちます。
試験用の指示は次のように書けます。
[テストフォルダー]内のファイルだけを読み、要点を三つまとめてください。それぞれに出典のファイル名を付けてください。ファイルの変更、ネットワークへのアクセス、別フォルダーの利用はしないでください。情報が足りなければ、不足している内容を明記してください。
試験者、プロバイダー、モデルまたはプロファイル、リージョン、権限の結果、エラー、確認者を記録します。キーや機密情報は入れません。失敗したら、モデルID、プロバイダーとエンドポイントの組み合わせ、リージョン、キーの有効期限、SSOのID、呼び出し権限、デスクトップの環境変数を順に確認します。テストを通すためだけにIAM権限を広げないでください。
5. 展開するか停止するかを決める
AWS管理者は費用、クォータ、サービスログを確認します。Codex管理者はローカル設定とファイル境界を確認し、業務責任者は実際の成果物を承認します。三者の証拠がそろったら、チーム単位で段階的に広げます。リージョン、モデル、経路、認証方式を変えた場合は再試験します。ゲートウェイを使う場合はOpenAIのBedrock through LiteLLMガイドを参照してください。Bedrockの認証情報はゲートウェイが保持し、利用者のPCはゲートウェイに認証します。
 結果の例
仮に、社内チームが承認されたリージョン、codex-bedrockのSSOプロファイル、呼び出し権限のあるRuntime推論プロファイルを選んだとします。管理者がAWSのIDを確認し、担当者は/statusで想定したプロバイダーを確認します。短い指示にbedrock-okと返り、Codexが読み取り専用フォルダーのサンプルファイル三つを要約します。範囲外のフォルダーへのアクセスは拒否されます。管理者は要約に正しいファイル名が付き、顧客データを含まないことを確認します。これは記録の例であり、実在企業の測定結果ではありません。
短い指示が成功してもファイルを読めない場合、Bedrockの問題とは限りません。端末のファイル権限やサンドボックスが原因かもしれません。ファイルは読めるのにモデルが答えないなら、モデルの経路とAWSのアクセスを調べます。切り分けによって担当者を見つけやすくなります。
 試行を確実にするコツ
- 拒否されるべき操作も試す。 許可外のフォルダーやポリシー外の操作が成功したら、展開はまだ広げません。
- 公式文書を再確認する。 モデル、リージョン、機能は変わります。展開時にOpenAIのBedrock文書を確認してください。
 知っておくべき制限
OpenAIはこの構成をローカルのChatGPT WorkとCodex向けと説明しています。Web版ChatGPT WorkやCodex cloudをBedrock経由で使えるようにはなりません。Fast Mode、画像の生成と編集、音声入力、OpenAIがホストする一部のクラウド機能は、この経路では利用できません。RuntimeにはホストされたWeb検索もありません。リージョン制限のある機能は個別の文書で確認してください。OpenAIの認証ガイドはChatGPTサインインと別のプロバイダー経路を区別しています。ChatGPT EnterpriseのRBAC、保存期間、データ所在地の設定が自動的に引き継がれると考えず、AWS、端末、接続先で実際に適用されるポリシーを確認してください。
OpenAI SupportはChatGPTやCodexクライアントの設定と動作を支援します。IAM、モデルアクセス、クォータ、請求、リージョン、BedrockのサービスログはAWS管理者またはAWS Supportの担当です。MCP、プラグイン、ほかのデータソースにはそれぞれ独立した接続があります。Bedrockを選んだだけで、すべてが同じセキュリティ境界に入るわけではありません。
 よくある質問
このBedrock経路にはChatGPT Enterpriseの購入や有効化が必要ですか? Bedrock文書はローカルクライアントでAWS認証を使う方法を説明しており、このプロバイダーにはChatGPTサインインやOPENAI_API_KEYを使いません。ただしアプリを利用できるか、企業の配布ポリシーに適合するかは確認が必要です。Enterpriseの席はAWSの権限ではありません。
SSOログインに成功してもCodexが権限エラーを出すのはなぜですか? キーがAWSプロファイルより優先されるため、まずAWS_BEARER_TOKEN_BEDROCKを確認します。次にaws sts get-caller-identityでIDを調べ、リージョン、モデルまたはプロファイルID、呼び出し権限を確認します。STSの結果だけではBedrockの呼び出し権限を証明できません。
RuntimeとMantleのどちらを選ぶべきですか? 新規設定にはRuntimeが推奨され、GlobalまたはGeoの推論プロファイルを使いますが、ホストされたWeb検索はありません。Mantleはリージョン内推論にモデルIDを使い、Web検索が必要な場合の候補です。どちらもリージョンでの提供状況とAWS権限に依存します。
bedrock-okが返れば、AWSを通った証拠になりますか? いいえ。アプリ内のプロバイダー、モデルまたはプロファイル、AWSのIDと権限を確認し、AWS管理者とも照合します。返信だけでは経路は分かりません。
一台のPCで成功したら、すぐ全社展開できますか? まだ判断できません。承認された実際の業務、拒否されるべき操作、費用、ログ、権限の取り消しを試します。モデル、リージョン、経路、認証方式を変えたら再試験してください。
公式情報源:Amazon Bedrock、Connect to a gateway、Bedrock through LiteLLM、Authentication。OpenAI Learn、2026年10月5日確認。
#ChatGPTWork #Codex #AmazonBedrock #企業AI
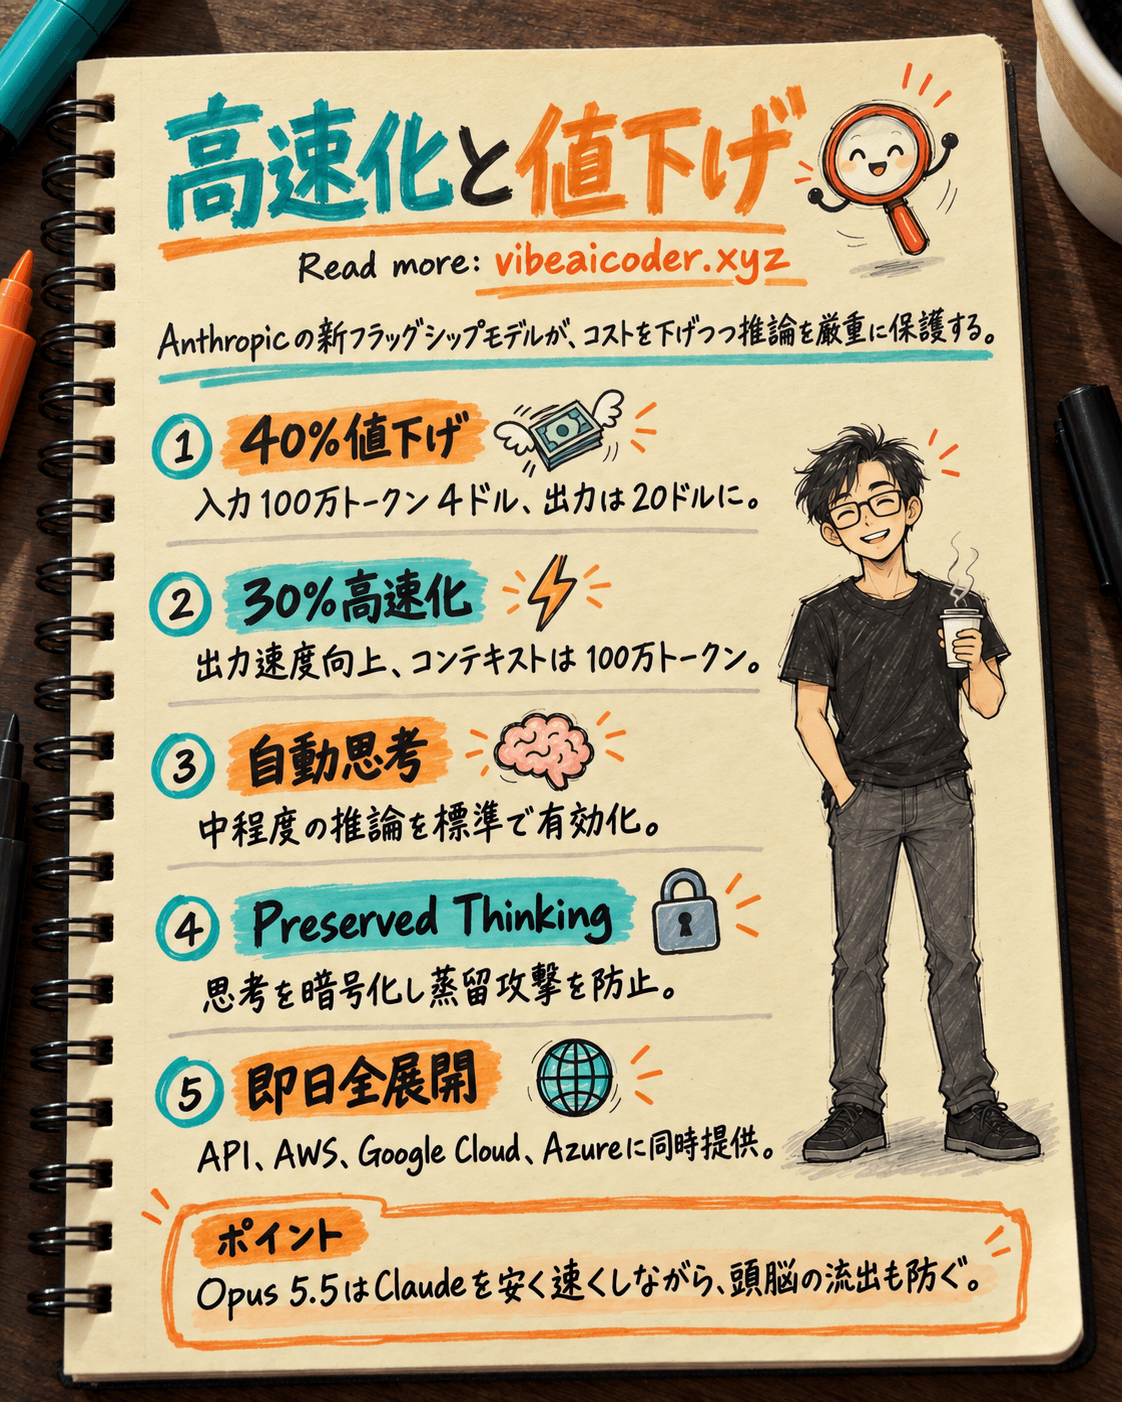
 Claude Opus 5.5登場:30%高速化、40%値下げ、AIの頭脳コピーを防止