 5 Kiểu Sandbox Của Hermes: Chạy AI Agent An Toàn Với Local, Docker, SSH, Singularity Và Modal
Bạn có bao giờ thấy hơi rùng mình khi để một AI agent tự chạy code trên máy mình chưa? Nó tự viết script, tự gõ lệnh terminal, tự cài package... và bạn chỉ biết ngồi nhìn. Lỡ nó lỡ tay rm -rf nhầm thư mục thì sao? Đây chính là câu hỏi mà Hermes Agent của Nous Research trả lời rất gọn: đừng cho agent chạy trần trụi, hãy nhốt nó vào một chiếc hộp cách ly.
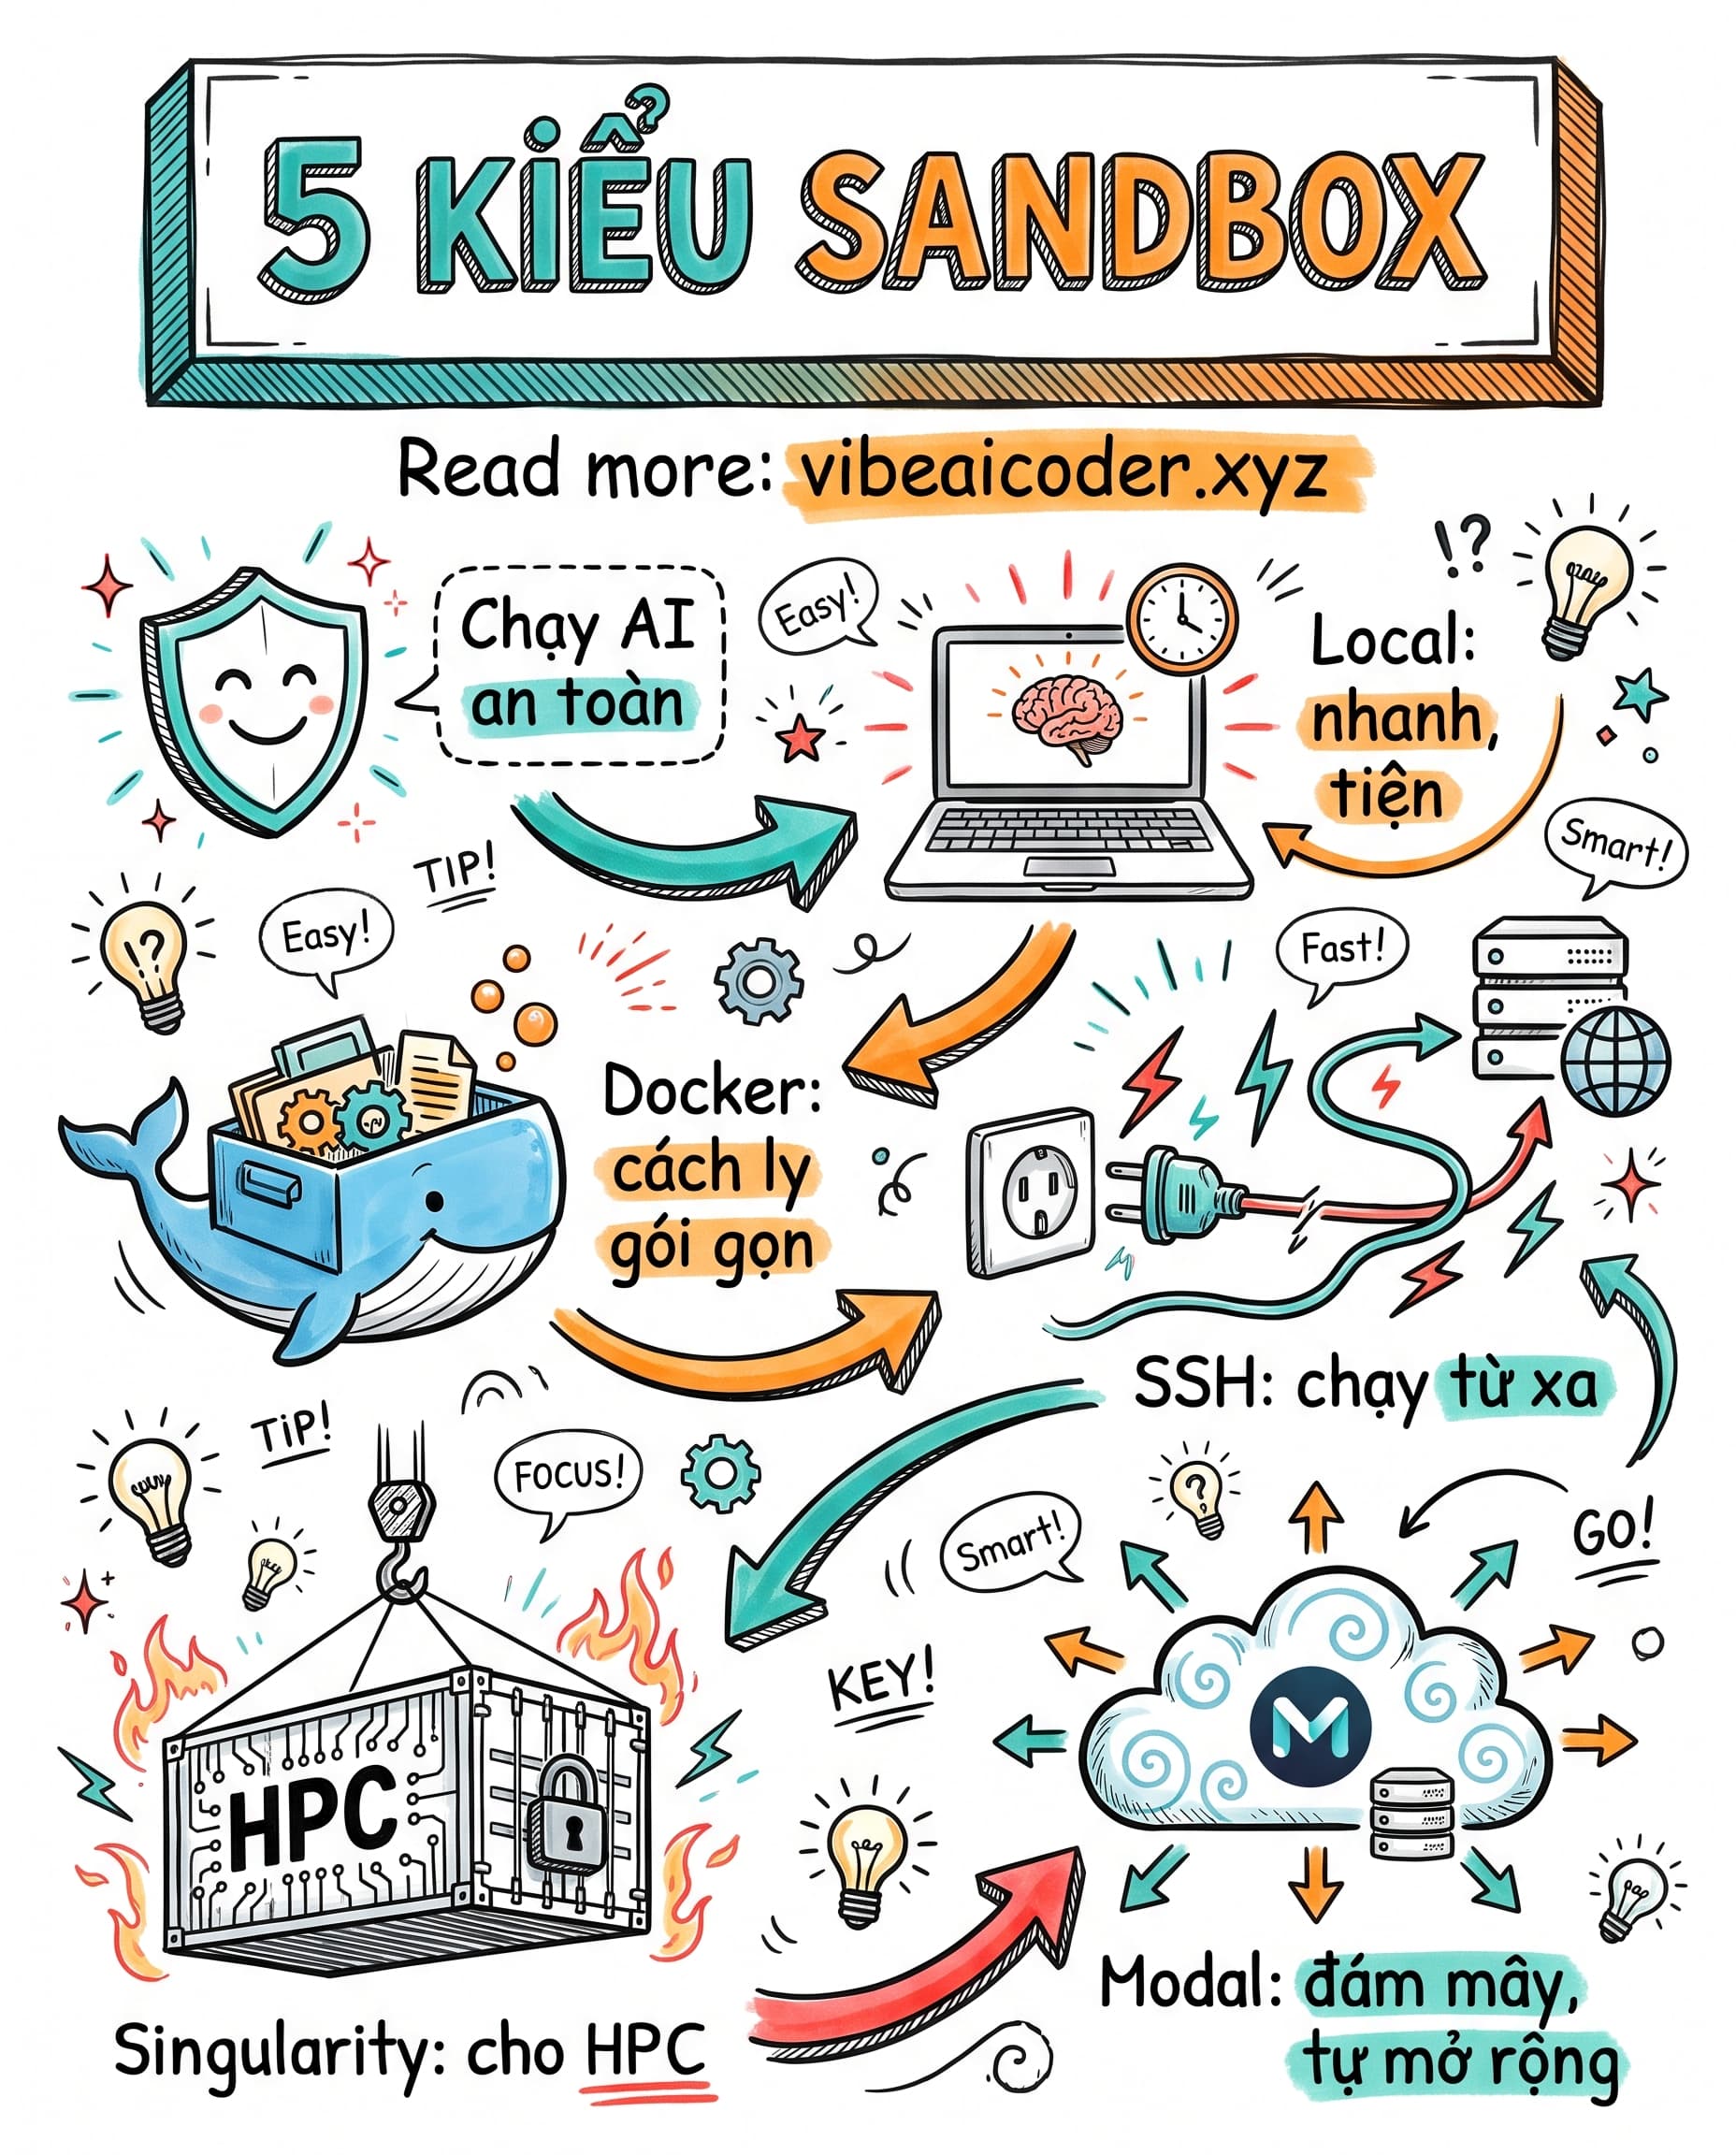
Hermes Agent là một AI agent nền tảng mở (giấy phép MIT) với khẩu hiệu "The Agent That Grows With You" — chạy được trên Telegram, Discord, Slack, CLI và nhiều nơi khác, có trí nhớ bền, tự sinh kỹ năng. Nhưng hôm nay mình muốn zoom vào đúng một tính năng cực kỳ đáng học: isolated sandboxing — với 5 backend: local, Docker, SSH, Singularity, Modal, kèm container hardening và namespace isolation.
Vì sao phải "nhốt" một agent tự hành?
Một autonomous agent khác hẳn một cái chatbot. Nó không chỉ nói, nó làm: thực thi lệnh thật, đọc ghi file thật, gọi mạng thật. Mà agent thì có thể ảo giác, có thể bị prompt injection từ một trang web độc, hoặc đơn giản là chạy nhầm một lệnh nguy hiểm.
Sandbox là lớp phòng thủ giữa "agent muốn làm gì đó" và "hệ thống thật của bạn". Ý tưởng cốt lõi là cô lập: cho agent một môi trường thí nghiệm riêng, nơi nó tự do thử nghiệm, còn nếu có cháy nổ thì cháy trong hộp, không lan ra ngoài. Hermes đóng gói ý tưởng đó thành 5 lựa chọn để bạn chọn đúng mức độ an toàn cho từng nhu cầu.
 Local — nhanh, tiện, hợp để nghịch
Backend local là chạy trực tiếp trên chính máy của bạn. Đây là lựa chọn đơn giản và nhanh nhất: không cần cài thêm gì, độ trễ gần như bằng không, agent truy cập thẳng vào tài nguyên máy.
Điểm đánh đổi là mức cách ly thấp nhất — agent dùng chung hệ thống với bạn. Vì thế local hợp cho lúc phát triển, thử nghiệm nhanh, hoặc khi bạn hoàn toàn tin tưởng đoạn code sắp chạy. Còn với code lạ, code do agent tự sinh mà bạn chưa đọc kỹ? Nên leo lên một nấc an toàn hơn.
🐳 Docker — chiếc hộp cách ly quốc dân
Docker là công nghệ container phổ biến nhất hiện nay. Nó gói ứng dụng cùng toàn bộ thư viện và phụ thuộc vào một "container" — một tiến trình được cô lập khỏi phần còn lại của máy, có filesystem riêng, mạng riêng, tài nguyên riêng.
Với Hermes, chạy agent trong Docker nghĩa là mỗi phiên có một môi trường sạch, tách bạch. Agent muốn cài gì, xóa gì, làm hỏng gì cũng chỉ ảnh hưởng trong container; xóa container đi là mọi thứ về zero. Đây chính là chỗ container hardening phát huy tác dụng: siết quyền, giới hạn khả năng (capabilities), thu hẹp bề mặt tấn công để dù agent có "nổi loạn" cũng khó thoát ra ngoài. Docker là điểm cân bằng đẹp giữa tiện lợi và an toàn cho hầu hết mọi người.
 SSH — đẩy việc sang một máy khác
Backend SSH cho phép Hermes chạy tác vụ trên một máy từ xa qua kết nối SSH. Bản chất của cách ly ở đây là cách ly vật lý: agent không đụng vào máy của bạn chút nào, mà làm việc trên một server riêng.
Kiểu này rất hợp khi bạn muốn agent chạy trên một máy mạnh hơn, một máy "dùng rồi bỏ", hoặc một môi trường được kiểm soát riêng cách xa dữ liệu nhạy cảm. Nếu có sự cố, thứ chịu trận là cái máy từ xa đó, chứ không phải laptop của bạn.
 Singularity — dân HPC sẽ gật gù
Singularity (nay có nhánh mở tên Apptainer) là công nghệ container sinh ra cho môi trường tính toán hiệu năng cao (HPC) — các cụm máy chủ khoa học dùng chung nhiều người. Khác Docker ở chỗ nó được thiết kế để chạy không cần quyền root và không cần daemon nền, nên an toàn hơn trên hệ thống nhiều người dùng: người dùng bên trong container vẫn là chính bạn, không leo thang đặc quyền được.
Với Hermes, đây là lựa chọn cho ai muốn chạy agent trên cụm HPC, phòng lab, hay hạ tầng nghiên cứu — nơi Docker thường bị cấm vì lý do bảo mật. Nếu bạn làm việc với siêu máy tính hoặc job scheduler, backend này gãi đúng chỗ ngứa.
 Modal — đám mây tự mở rộng
Modal là nền tảng serverless: nó nhận code của bạn, bỏ vào container và chạy trên đám mây, tự động mở rộng số container khi tải tăng mà bạn không phải động tới Kubernetes hay AWS. Modal Sandboxes vốn được thiết kế để chạy code không đáng tin (như code do AI sinh ra) một cách an toàn ở quy mô lớn.
Chọn Modal trong Hermes nghĩa là agent chạy hoàn toàn trên hạ tầng đám mây, cách ly tuyệt đối khỏi máy bạn, lại co giãn theo nhu cầu. Cần bung ra nhiều subagent chạy song song? Đám mây lo. Máy bạn chỉ việc ra lệnh.
 Namespace isolation — chiếc khóa vô hình bên dưới
Điểm chung xuyên suốt các backend container là namespace isolation. Namespace là cơ chế của nhân Linux cho phép "chia nhỏ" tầm nhìn của một tiến trình: process bên trong sandbox chỉ thấy filesystem, danh sách tiến trình, mạng, người dùng... của riêng nó, chứ không thấy phần còn lại của hệ thống thật.
Nói cách khác, agent tưởng như đang sở hữu cả một máy tính, trong khi thực ra nó chỉ nhìn thấy một lát cắt được cấp phát. Cộng với container hardening siết quyền bên trên, đây là nền móng kỹ thuật khiến "chiếc hộp" thật sự kín.
 Chọn backend nào?
Gợi ý nhanh: local để nghịch nhanh và tin tưởng; Docker cho đa số trường hợp cần cân bằng an toàn — tiện; SSH khi muốn đẩy việc sang máy khác; Singularity cho HPC và môi trường nghiên cứu dùng chung; Modal khi muốn co giãn trên đám mây mà không quản hạ tầng.
Điều mình thích ở thiết kế của Hermes là nó không ép bạn vào một khuôn. An toàn không phải cái công tắc bật/tắt, mà là một dải lựa chọn — và để một agent tự hành chạy trong hộp cách ly luôn là quyết định khôn ngoan hơn là thả rông. Lần tới trước khi để AI gõ lệnh trên máy bạn, hãy tự hỏi: nó đang chạy trong hộp nào?
#Hermes #Sandbox #Docker #AIAgent #Modal #Singularity #VibeAICoder
Doanh nghiệp muốn giới thiệu sản phẩm AI tới bạn đọc Vibe AI Coder? Xem gói tài trợ
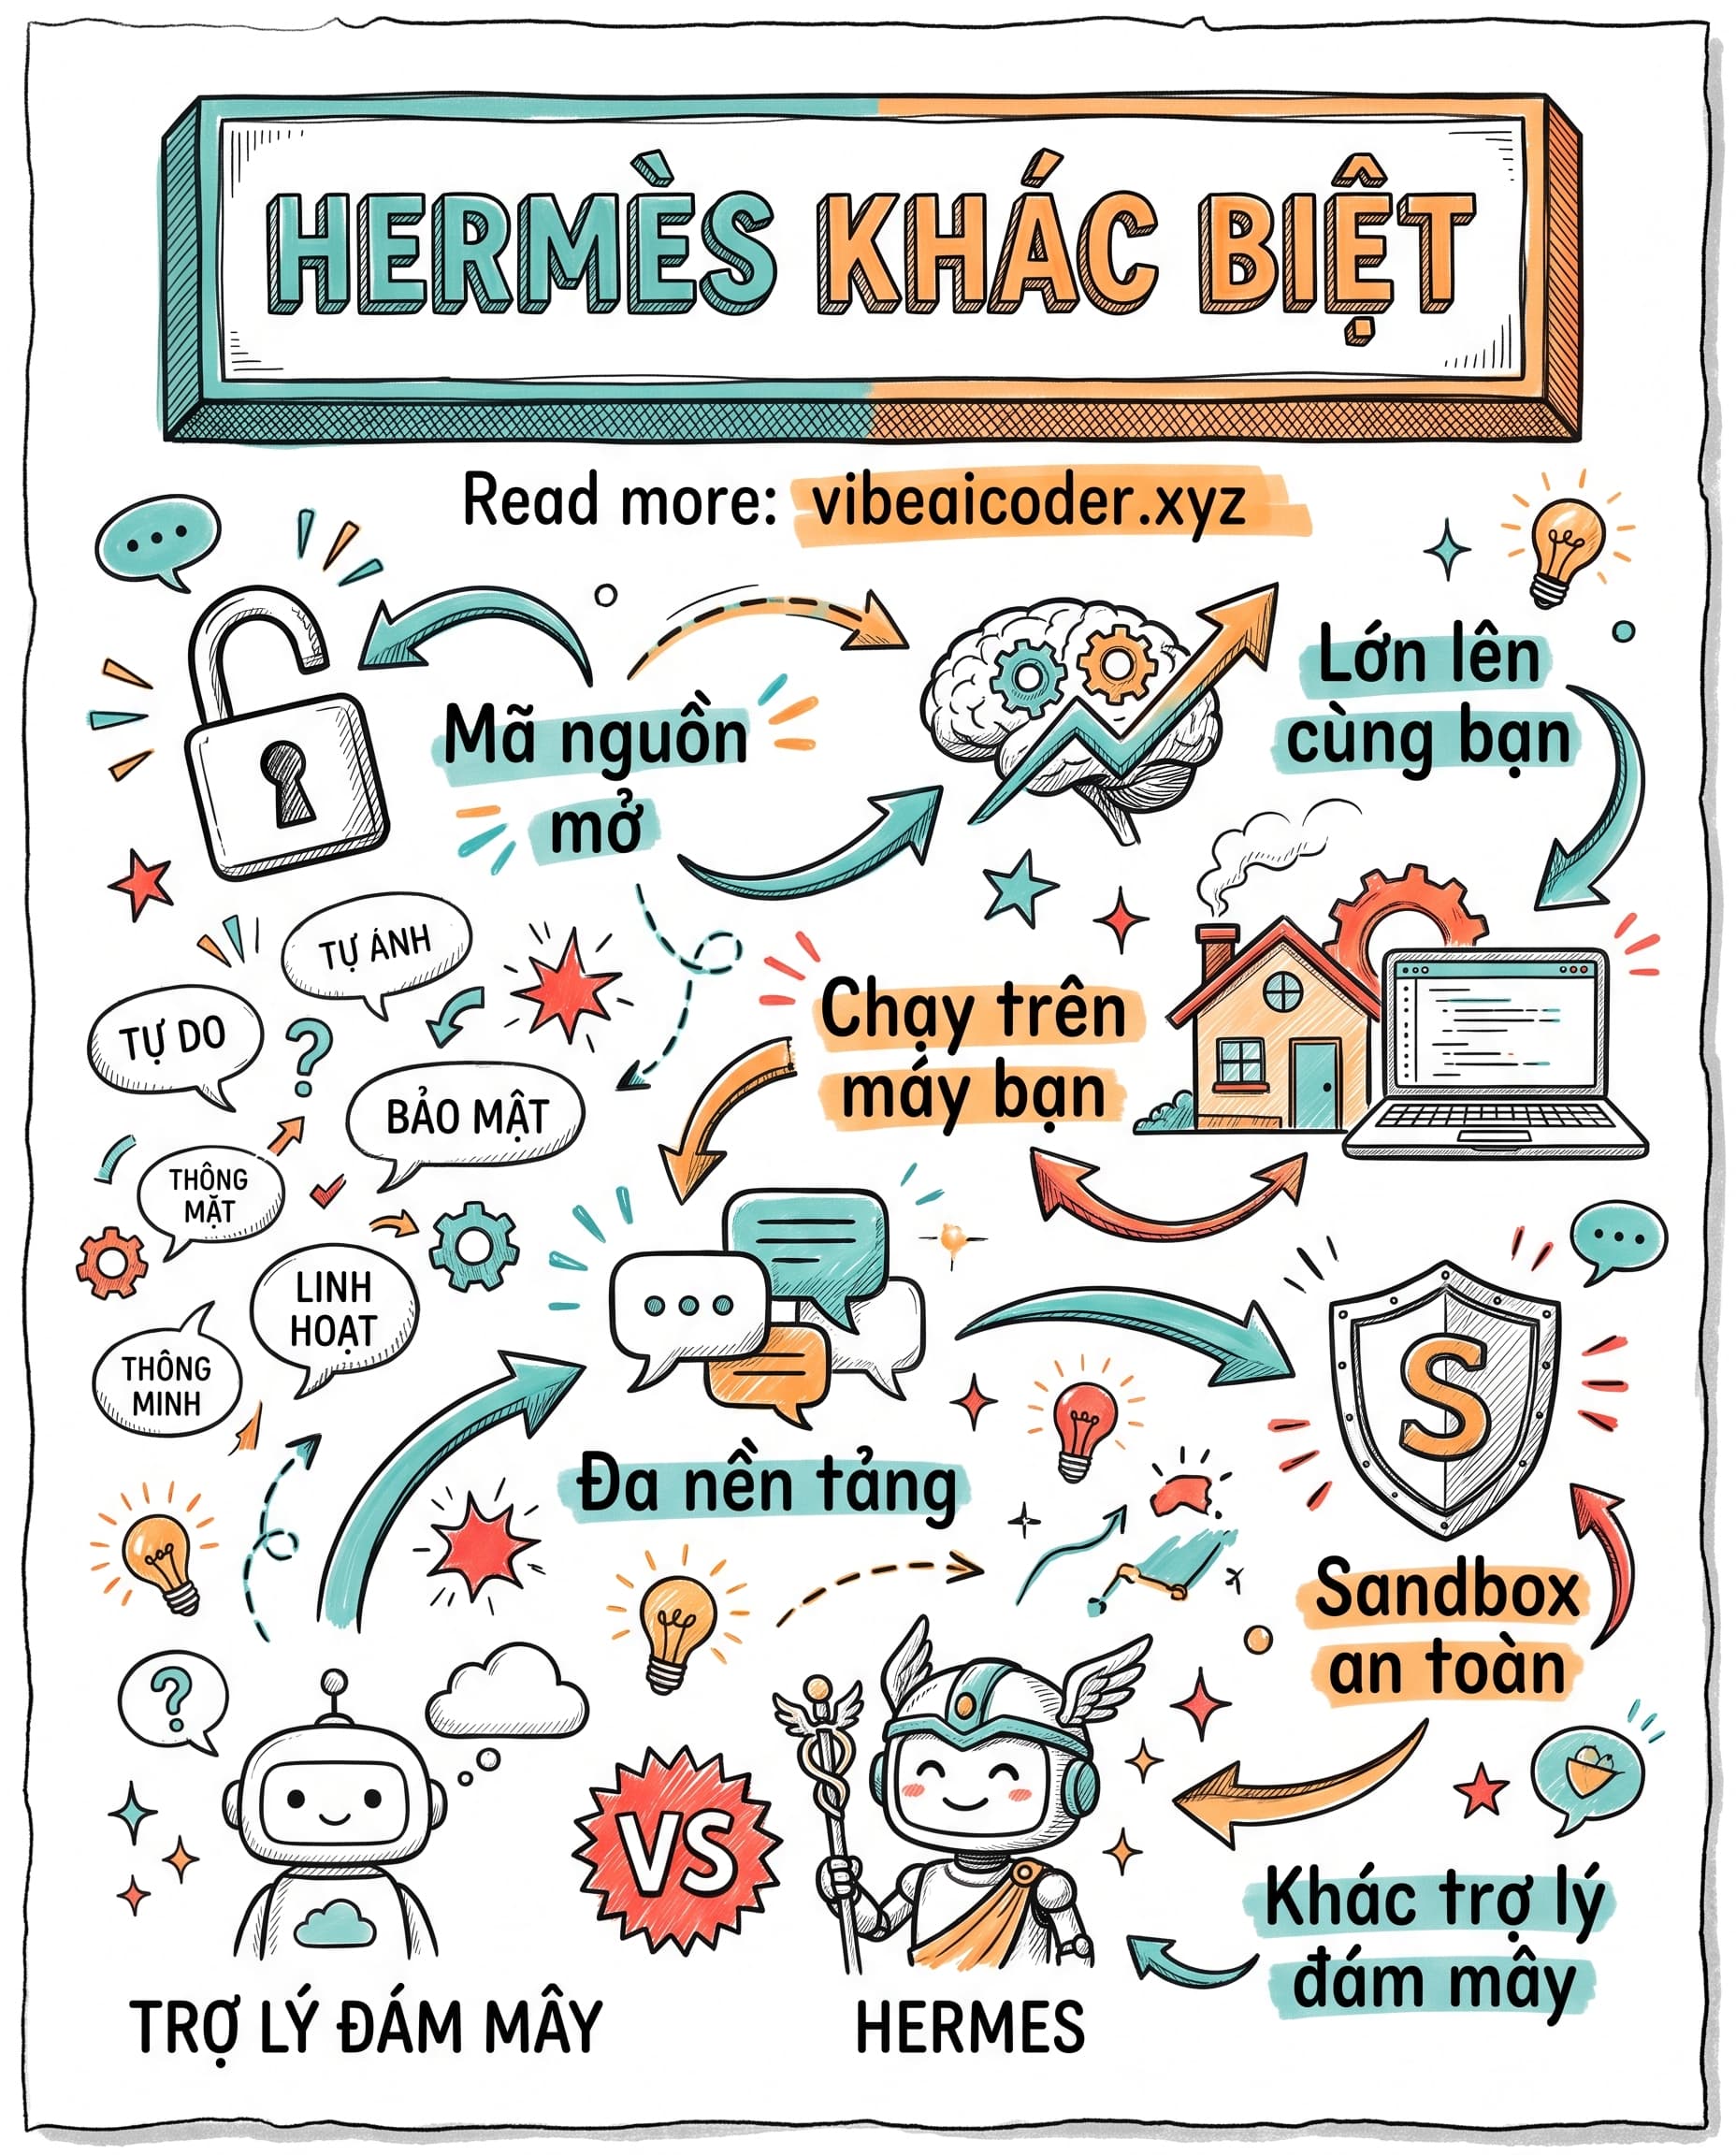
 Hermes Agent khác gì các AI agent khác — vì sao một trợ lý biết 'lớn lên cùng bạn' là bước ngoặt
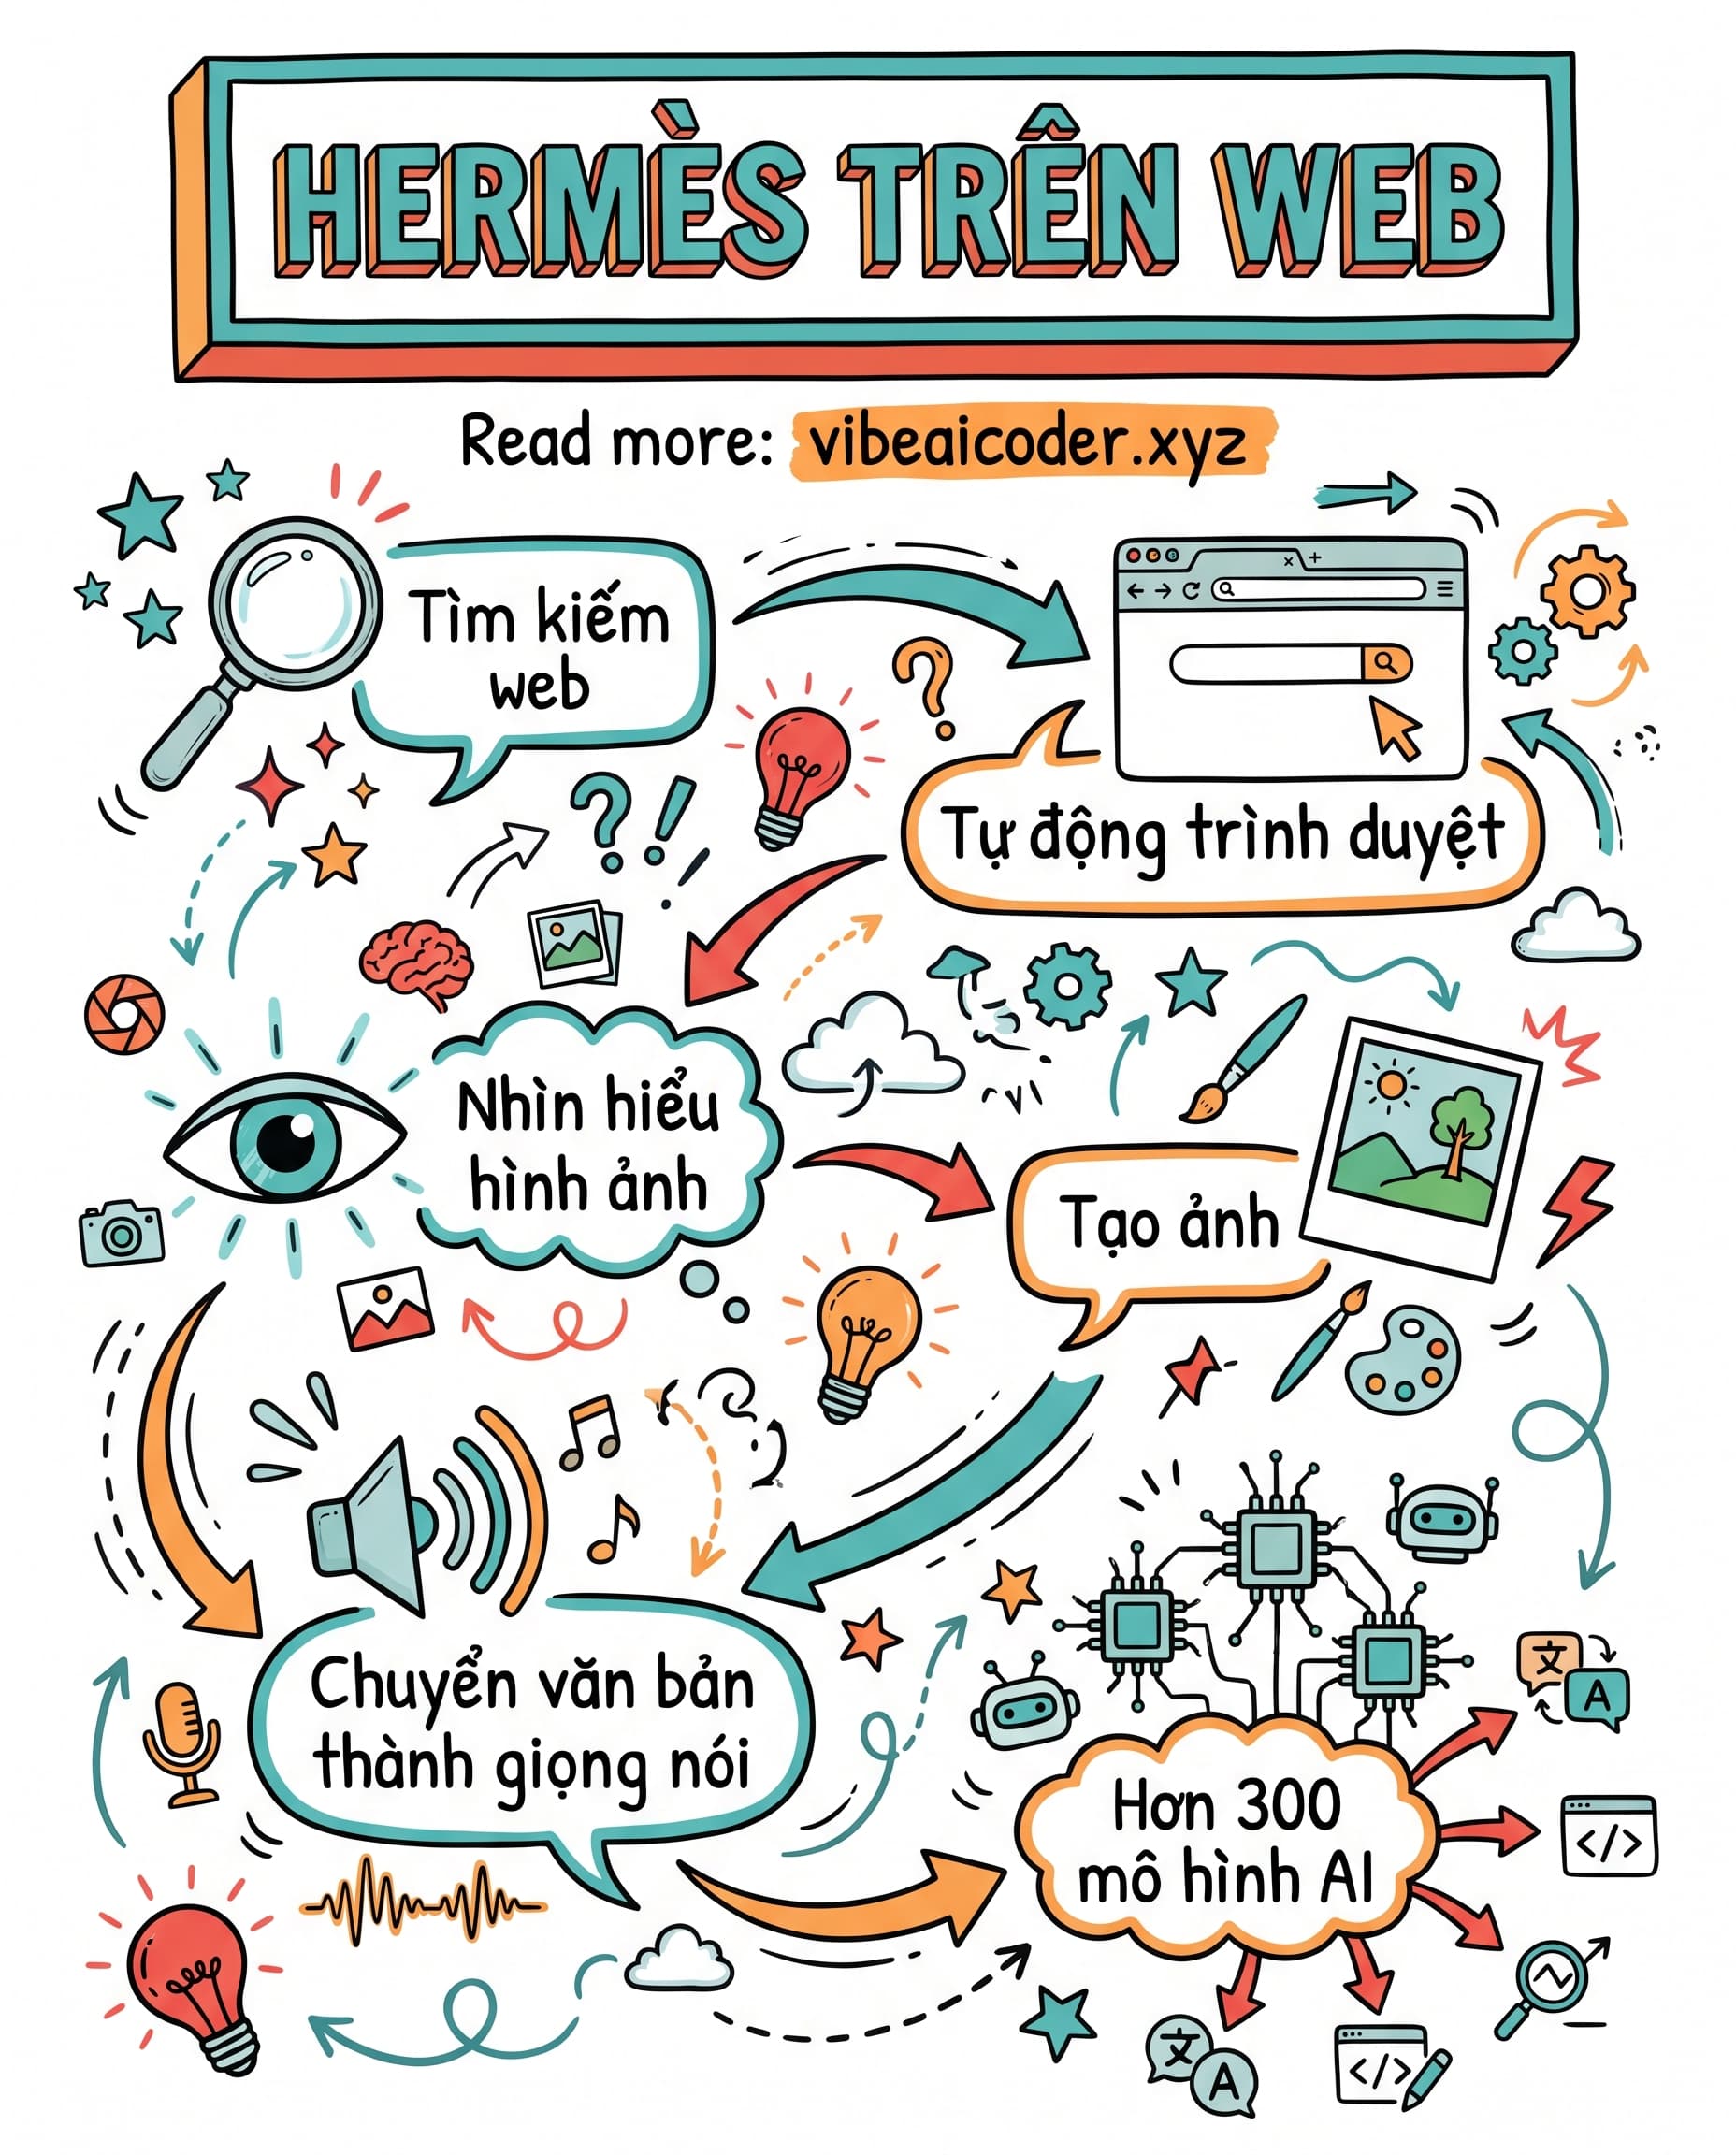
 Hermes: Trợ lý AI biết lướt web, nhìn ảnh và cất tiếng nói
 Cài đặt Hermes Agent trong 5 phút trên macOS, Windows và Linux