Trang 38 / 43
Chương 38
 91% App Vibe Coding Có Lỗ Hổng Bảo Mật, Đây Là Những Gì Bạn Cần Biết
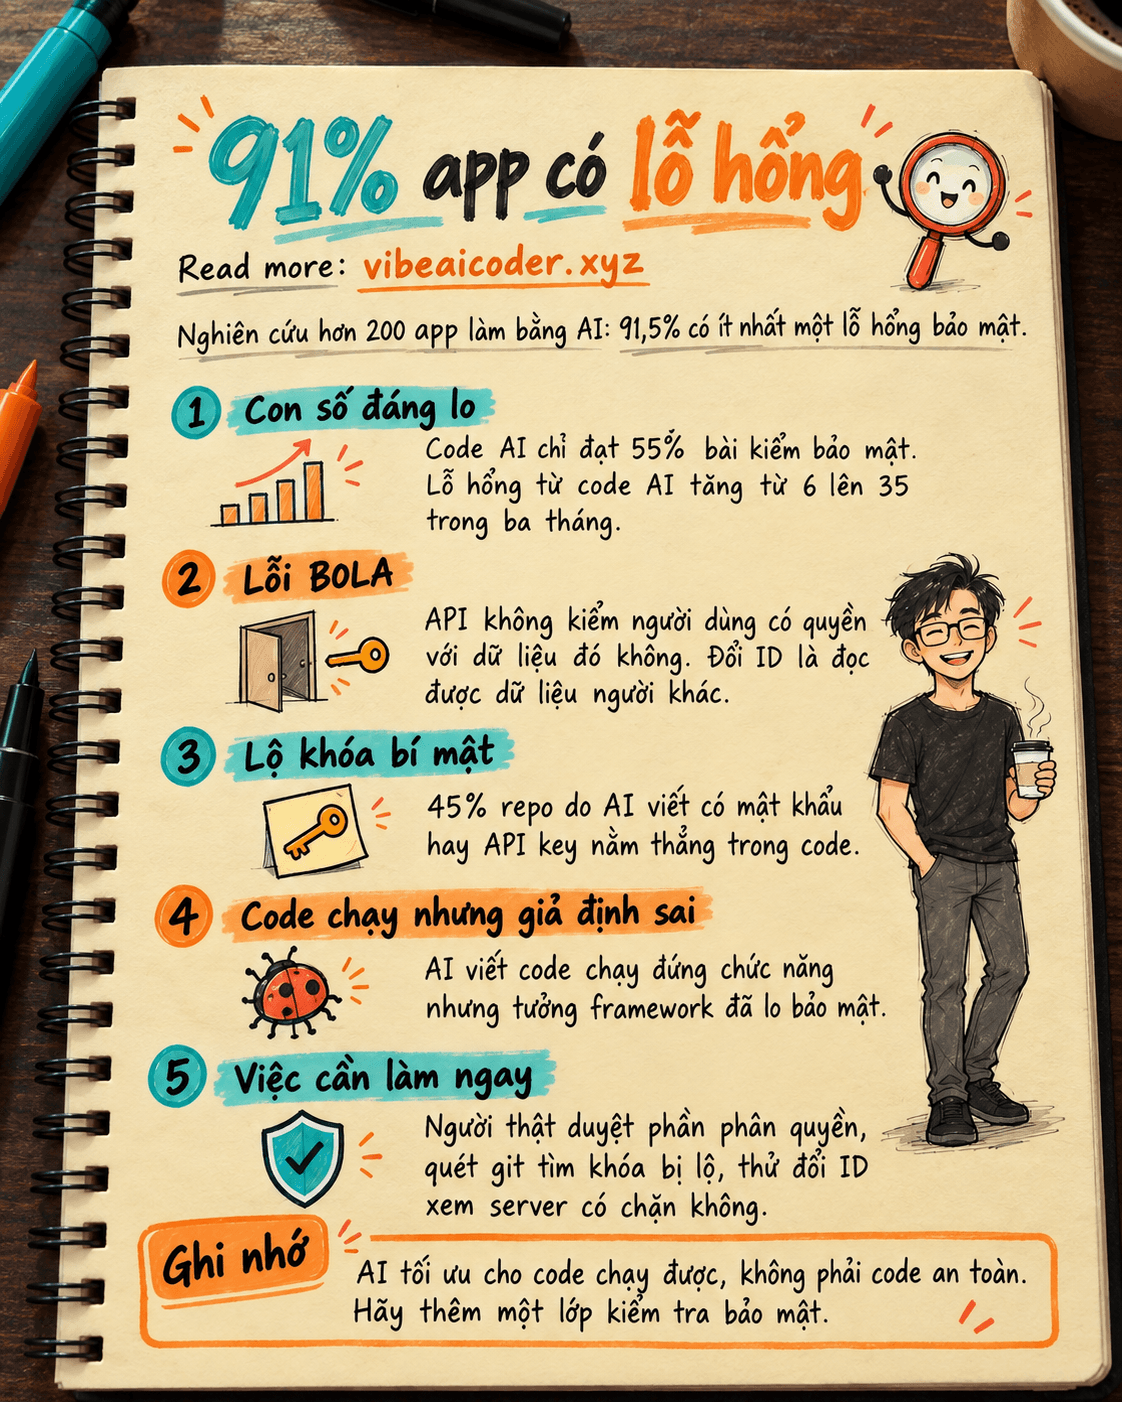
Bạn vừa ship một app trong 3 ngày nhờ AI. Chạy ngon. Không có bug nào. Nhưng theo nghiên cứu Q1/2026 của Kingbird Solutions trên hơn 200 ứng dụng thực tế, 91,5% trong số đó có ít nhất một lỗ hổng bảo mật.
Con Số Thật Sự Đáng Lo Ngại
Veracode phân tích code AI theo từng task riêng lẻ và tìm ra tỷ lệ pass bảo mật chỉ đạt 55%. Nghĩa là cứ 2 đoạn code AI viết ra, có 1 đoạn chứa lỗ hổng. Code chạy tốt, test xanh, review trông ổn. Vấn đề nằm ở chỗ khác.
CVE từ code AI tăng từ 6 trường hợp trong tháng 1/2026, lên 15 trong tháng 2, rồi 35 trong tháng 3. Ba tháng, tăng gần 6 lần.
 Ba Lỗ Hổng Phổ Biến Nhất
BOLA (Broken Object Level Authorization) là lỗ hổng phổ biến nhất. API xác thực đúng người dùng nhưng không kiểm tra người dùng đó có quyền với object cụ thể không. Nền tảng Lovable bị breach chính vì lý do này: người dùng gọi API với ID của tài nguyên người khác và server trả về dữ liệu bình thường. Lỗ hổng tồn tại 48 ngày. Trong 48 ngày đó, source code của các dự án khác trên nền tảng đều có thể bị truy cập.
Credential bị hardcode chiếm tỷ lệ cao đến mức khó tin: 45% repo AI-generated chứa secret hardcoded. Escape quét 5.600 app và tìm ra hơn 400 secret bị lộ, bao gồm API key, database password, private token. AI học từ code mẫu trên internet, và rất nhiều code mẫu trên internet có credential hardcoded.
XSS injection có tỷ lệ pass bảo mật thấp nhất: chỉ 15%. SQL injection đạt 82% pass rate vì training data có hàng triệu ví dụ về parameterized query. XSS yêu cầu AI theo dõi luồng dữ liệu từ input đến output qua nhiều lớp, và đó là thứ model hiện tại chưa làm tốt.
 "Hallucination Flaw" Là Gì Và Tại Sao Nó Nguy Hiểm Hơn
Đây là vấn đề cốt lõi mà nhiều developer bỏ qua. AI không chỉ viết code có bug. AI viết code chạy đúng chức năng nhưng dựa trên giả định bảo mật sai.
AI có thể gọi một hàm không tồn tại như sanitize_user_input() mà nó tưởng framework tự xử lý, hoặc giả định middleware đã enforce permission trong khi middleware đó chỉ log request. Code compile sạch. Unit test pass. Functional test pass. Lỗ hổng chỉ xuất hiện khi attacker thử khai thác.
Điều quan trọng hơn: model AI tốt hơn không giải quyết được vấn đề này. Model tốt hơn chỉ viết code có chức năng đúng hơn, với cùng tỷ lệ giả định bảo mật sai.
Java có tỷ lệ pass bảo mật chỉ 29%, trong khi Python đạt 62%. Cùng developer, cùng AI tool, chỉ khác ngôn ngữ.
 Bạn Cần Làm Gì Ngay
Năm hành động cụ thể từ nghiên cứu:
-
Security review bắt buộc, không phải tùy chọn. Mọi PR có AI-generated code đều cần một lượt review access control logic bằng mắt người.
-
Cấu hình lại SAST cho AI code. Các công cụ SAST được calibrate cho code người viết. AI code cần ruleset riêng, đặc biệt là BOLA và authorization bypass.
-
Quét git history tìm secret. Dùng
gitleakshoặctruffleHogtrên toàn bộ lịch sử commit. Secret hardcoded có thể đã bị push vào history từ lâu dù code hiện tại đã sửa. -
Verify access control thủ công. Với mỗi API endpoint, tự hỏi: "Nếu tôi thay đổi object ID trong request sang ID của người dùng khác, server có từ chối không?"
-
Dùng DAST trên production. Dynamic testing phát hiện được hallucination flaw mà SAST và unit test bỏ sót.
 Tóm Lại
Vibe coding giúp bạn ship nhanh hơn. Đó là thật. Nhưng tốc độ không tự động kèm theo bảo mật. AI tối ưu cho "code chạy được", không phải "code an toàn" vì training data được đánh giá theo functional correctness.
Workflow của bạn cần thêm một lớp kiểm tra mà trước đây bạn có thể bỏ qua.
Bạn đang dùng AI để viết code cho production chưa? Workflow bảo mật của bạn trông như thế nào?