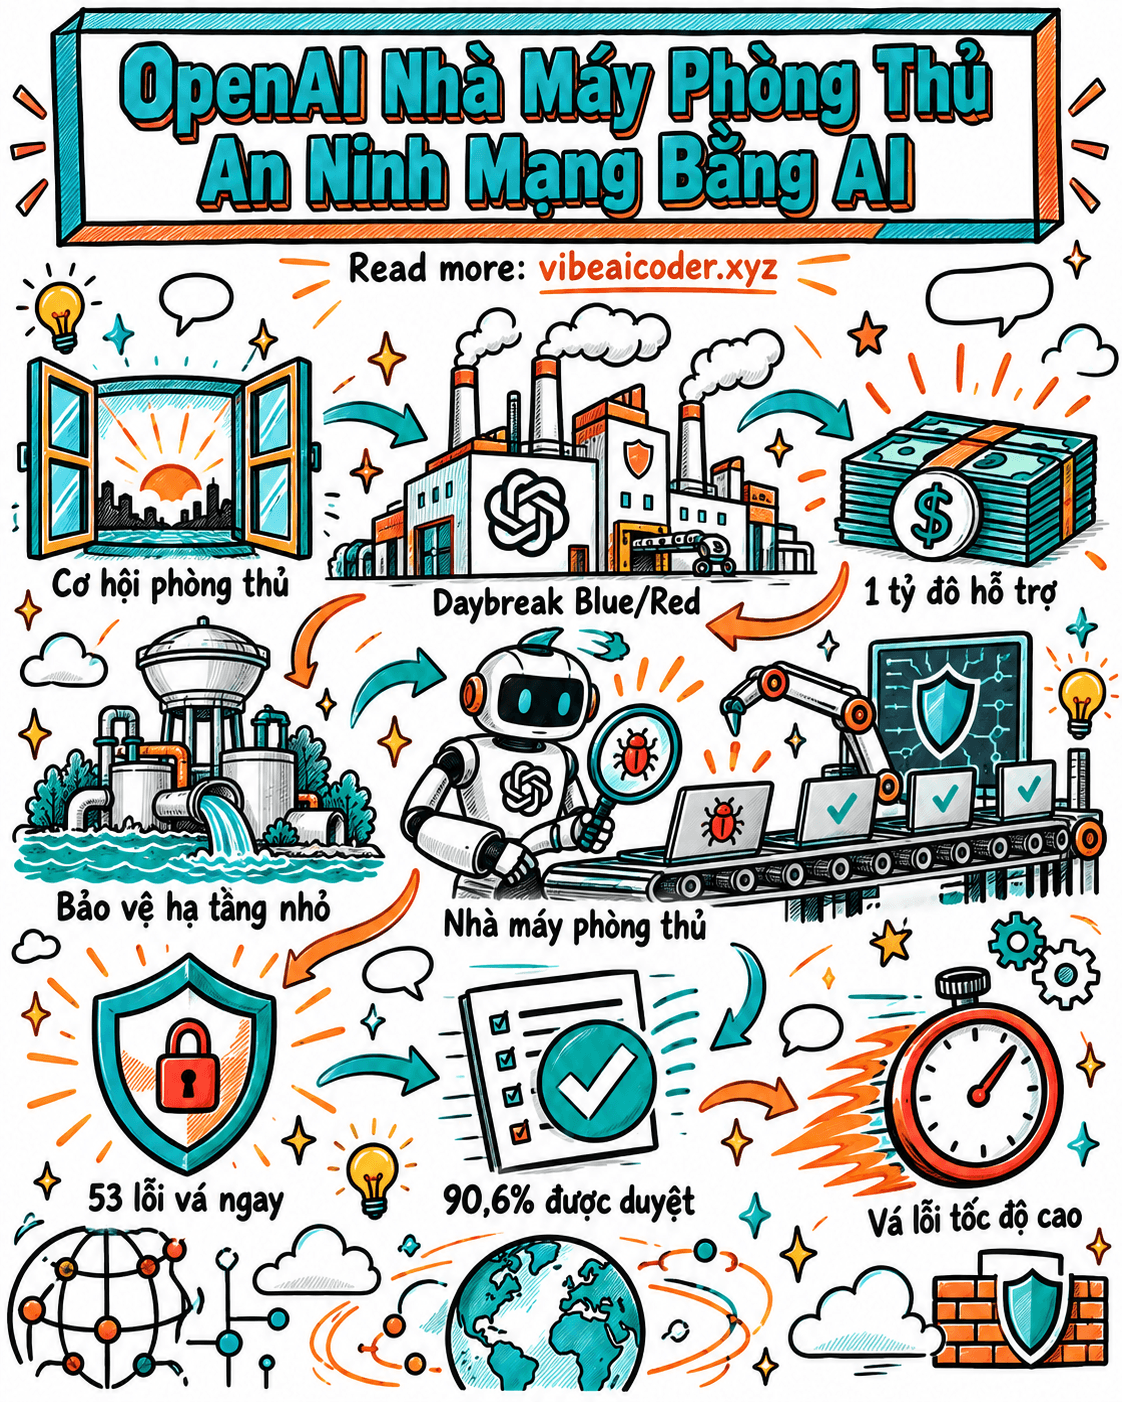
OpenAI Mở Nhà Máy Phòng Thủ An Ninh Mạng Bằng AI
 OpenAI Cảnh Báo: "Cửa Sổ Phòng Thủ" Đang Mở, Nhưng Sẽ Không Mở Mãi Mãi
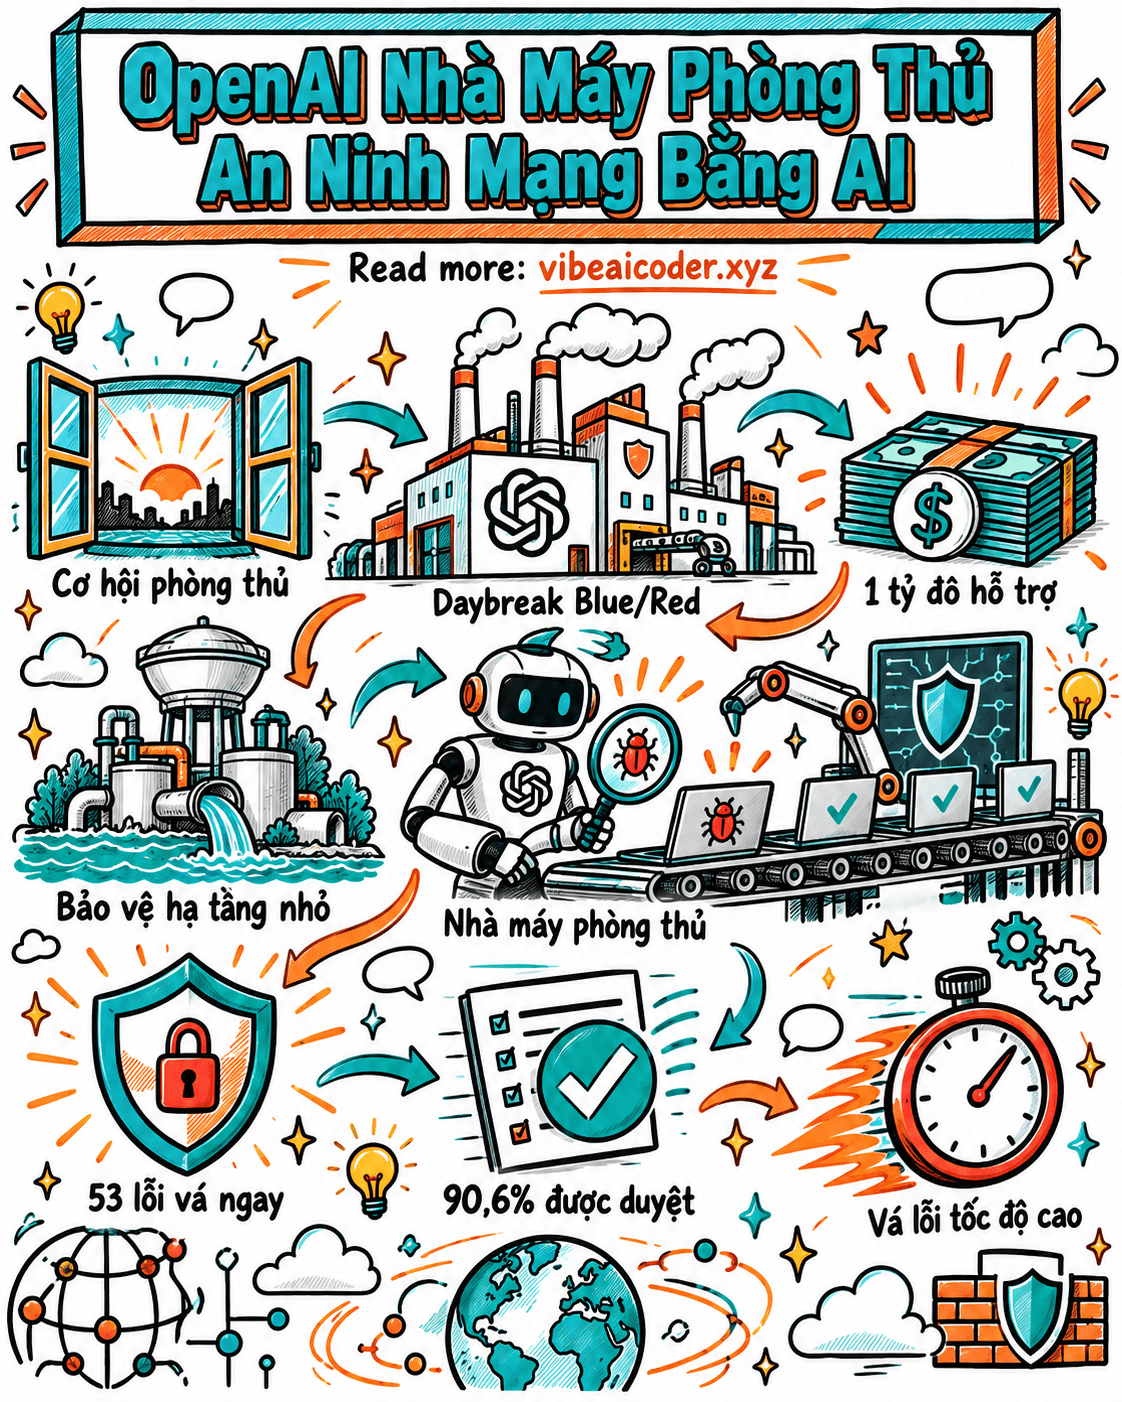
Bạn có để ý không, mỗi khi nói về AI và bảo mật, người ta hay nghĩ ngay tới chuyện hacker dùng AI để tấn công. Nhưng OpenAI vừa đưa ra một góc nhìn khác trong một bài phát biểu (keynote) gần đây, có tên "The Defender's Window" (tạm dịch: cửa sổ cơ hội của người phòng thủ). Ý chính là: ngay lúc này, phe phòng thủ (tức các công ty, tổ chức muốn bảo vệ hệ thống của mình) đang có lợi thế tạm thời trước khi kẻ xấu kịp dùng AI tấn công ở quy mô lớn. Nhưng lợi thế đó sẽ không kéo dài mãi nếu không hành động sớm.
Để biến lời cảnh báo đó thành hành động cụ thể, OpenAI đang triển khai một chương trình tên là Daybreak, cùng với một mô hình nội bộ họ gọi là "nhà máy phòng thủ" (Defense Factory). Cả hai đều đáng để bạn hiểu, dù bạn không làm nghề bảo mật.
 Daybreak: Đưa Công Cụ AI Mạnh Cho Phe Phòng Thủ Dùng Trước
Daybreak là chương trình OpenAI ra mắt trong năm 2026, cấp quyền truy cập vào các mô hình AI mạnh nhất của họ (bao gồm cả Codex, công cụ chuyên viết và sửa code) cho những tổ chức làm công tác bảo vệ an ninh mạng, sau khi họ được xét duyệt kỹ.
Chương trình chia làm hai lớp:
- Daybreak Blue: dùng các mô hình AI thông thường cho công việc phòng thủ hàng ngày, ví dụ như rà soát code, kiểm tra bản vá lỗi.
- Daybreak Red: dành cho các mô hình chuyên sâu hơn, phục vụ những việc nhạy cảm hơn như kiểm thử xâm nhập (thử tấn công hệ thống của chính mình để tìm lỗ hổng trước).
Theo OpenAI, hiện đã có khoảng 2.000 tổ chức được duyệt tham gia, từ công ty bảo mật, đơn vị thuộc chính phủ, cho tới cơ quan thực thi pháp luật.
 Một Tỷ Đô Cho Những Nơi Ít Được Chú Ý Nhất
Điều thú vị hơn là OpenAI vừa công bố khoản hỗ trợ 1 tỷ đô la dưới dạng credit (hạn mức sử dụng miễn phí hoặc giảm giá) dùng cho API của họ, trải trong khoảng 6 tháng, dành riêng cho các tổ chức phòng thủ ít nguồn lực. Đó là những nơi bạn ít khi nghĩ tới khi nói về an ninh mạng: nhà máy nước, đơn vị vận hành lưới điện, chính quyền địa phương, ngân hàng cộng đồng nhỏ, và các dự án mã nguồn mở.
Đây là những hệ thống rất quan trọng với đời sống hàng ngày, nhưng thường không đủ tiền để thuê đội bảo mật riêng. Chương trình bắt đầu ở Mỹ, trong đó có một dự án thử nghiệm với tổ chức chuyên chia sẻ thông tin an ninh cho ngành nước, và dự kiến sẽ mở rộng sang các nước đối tác trong thời gian tới.
 "Nhà Máy Phòng Thủ": Khi AI Tự Đi Tìm Và Vá Lỗ Hổng
Phần thú vị nhất có lẽ là câu chuyện nội bộ mà OpenAI vừa công bố: họ để chính đội ngũ 250 người của mình thử nghiệm dùng AI để rà soát an ninh cho hơn 100 mảng dịch vụ khác nhau trong công ty, giống như vận hành một "nhà máy" tự động tìm và sửa lỗ hổng liên tục.
Một vài con số họ đưa ra:
- 53 lỗ hổng mức độ ưu tiên cao được xử lý ngay trong ngày đầu tiên.
- 90,6% các đề xuất của AI về việc ai nên chịu trách nhiệm xử lý lỗi được con người chấp nhận.
- 37% phát hiện bị đánh giá là trùng lặp với lỗi đã biết.
- Chỉ 0,81% là cảnh báo giả sau khi được kiểm tra kỹ.
- Chỉ 0,53% các bản vá do AI tạo ra bị rollback (gỡ bỏ vì gây lỗi).
Quy trình hoạt động theo các bước: kiểm kê hệ thống, quét tìm lỗ hổng, thử nghiệm trong môi trường cách ly an toàn, phân công người phụ trách, rồi mới đưa ra bản vá để con người duyệt lại lần cuối. Nói cách khác, AI làm phần việc lặp đi lặp lại và tốn thời gian, còn quyết định cuối cùng vẫn nằm ở con người.
 Vì Sao Điều Này Đáng Để Bạn Quan Tâm
Nếu bạn hay nghe tin AI có thể bị lợi dụng để tấn công mạng, thì đây là nửa còn lại của câu chuyện: chính AI cũng đang được dùng để phòng thủ nhanh hơn, rẻ hơn, và ở quy mô lớn hơn con người làm một mình. Với những tổ chức nhỏ như phòng IT của một công ty vừa và nhỏ, hay một dự án mã nguồn mở bạn đang đóng góp, việc có công cụ AI hỗ trợ rà soát bảo mật miễn phí hoặc giá rẻ là tin đáng mừng.
Tuy nhiên, cần nói rõ: những con số ở trên đều do chính OpenAI công bố, chưa có bên thứ ba độc lập kiểm chứng lại toàn bộ. Vì vậy, hãy xem đây là một tín hiệu tích cực và một hướng đi đáng theo dõi, chứ chưa phải là kết luận cuối cùng rằng AI đã giải quyết xong bài toán an ninh mạng.
Bài học đơn giản cho bạn: nếu công việc của bạn có liên quan tới bảo mật, dù chỉ là tự kiểm tra website hay ứng dụng nhỏ bạn tự làm, đừng ngại thử các công cụ AI hỗ trợ rà soát lỗ hổng. Cửa sổ cơ hội đang mở, nhưng như OpenAI cảnh báo, nó sẽ không mở mãi.
#AI #OpenAI #AnNinhMang #Daybreak #CôngNghệ #VibeCoding #Bảomật
Doanh nghiệp muốn giới thiệu sản phẩm AI tới bạn đọc Vibe AI Coder? Xem gói tài trợ