 OpenAI Astra tự tìm ra 2 lỗ hổng zero-day, vượt ngưỡng an ninh mạng 'Critical'
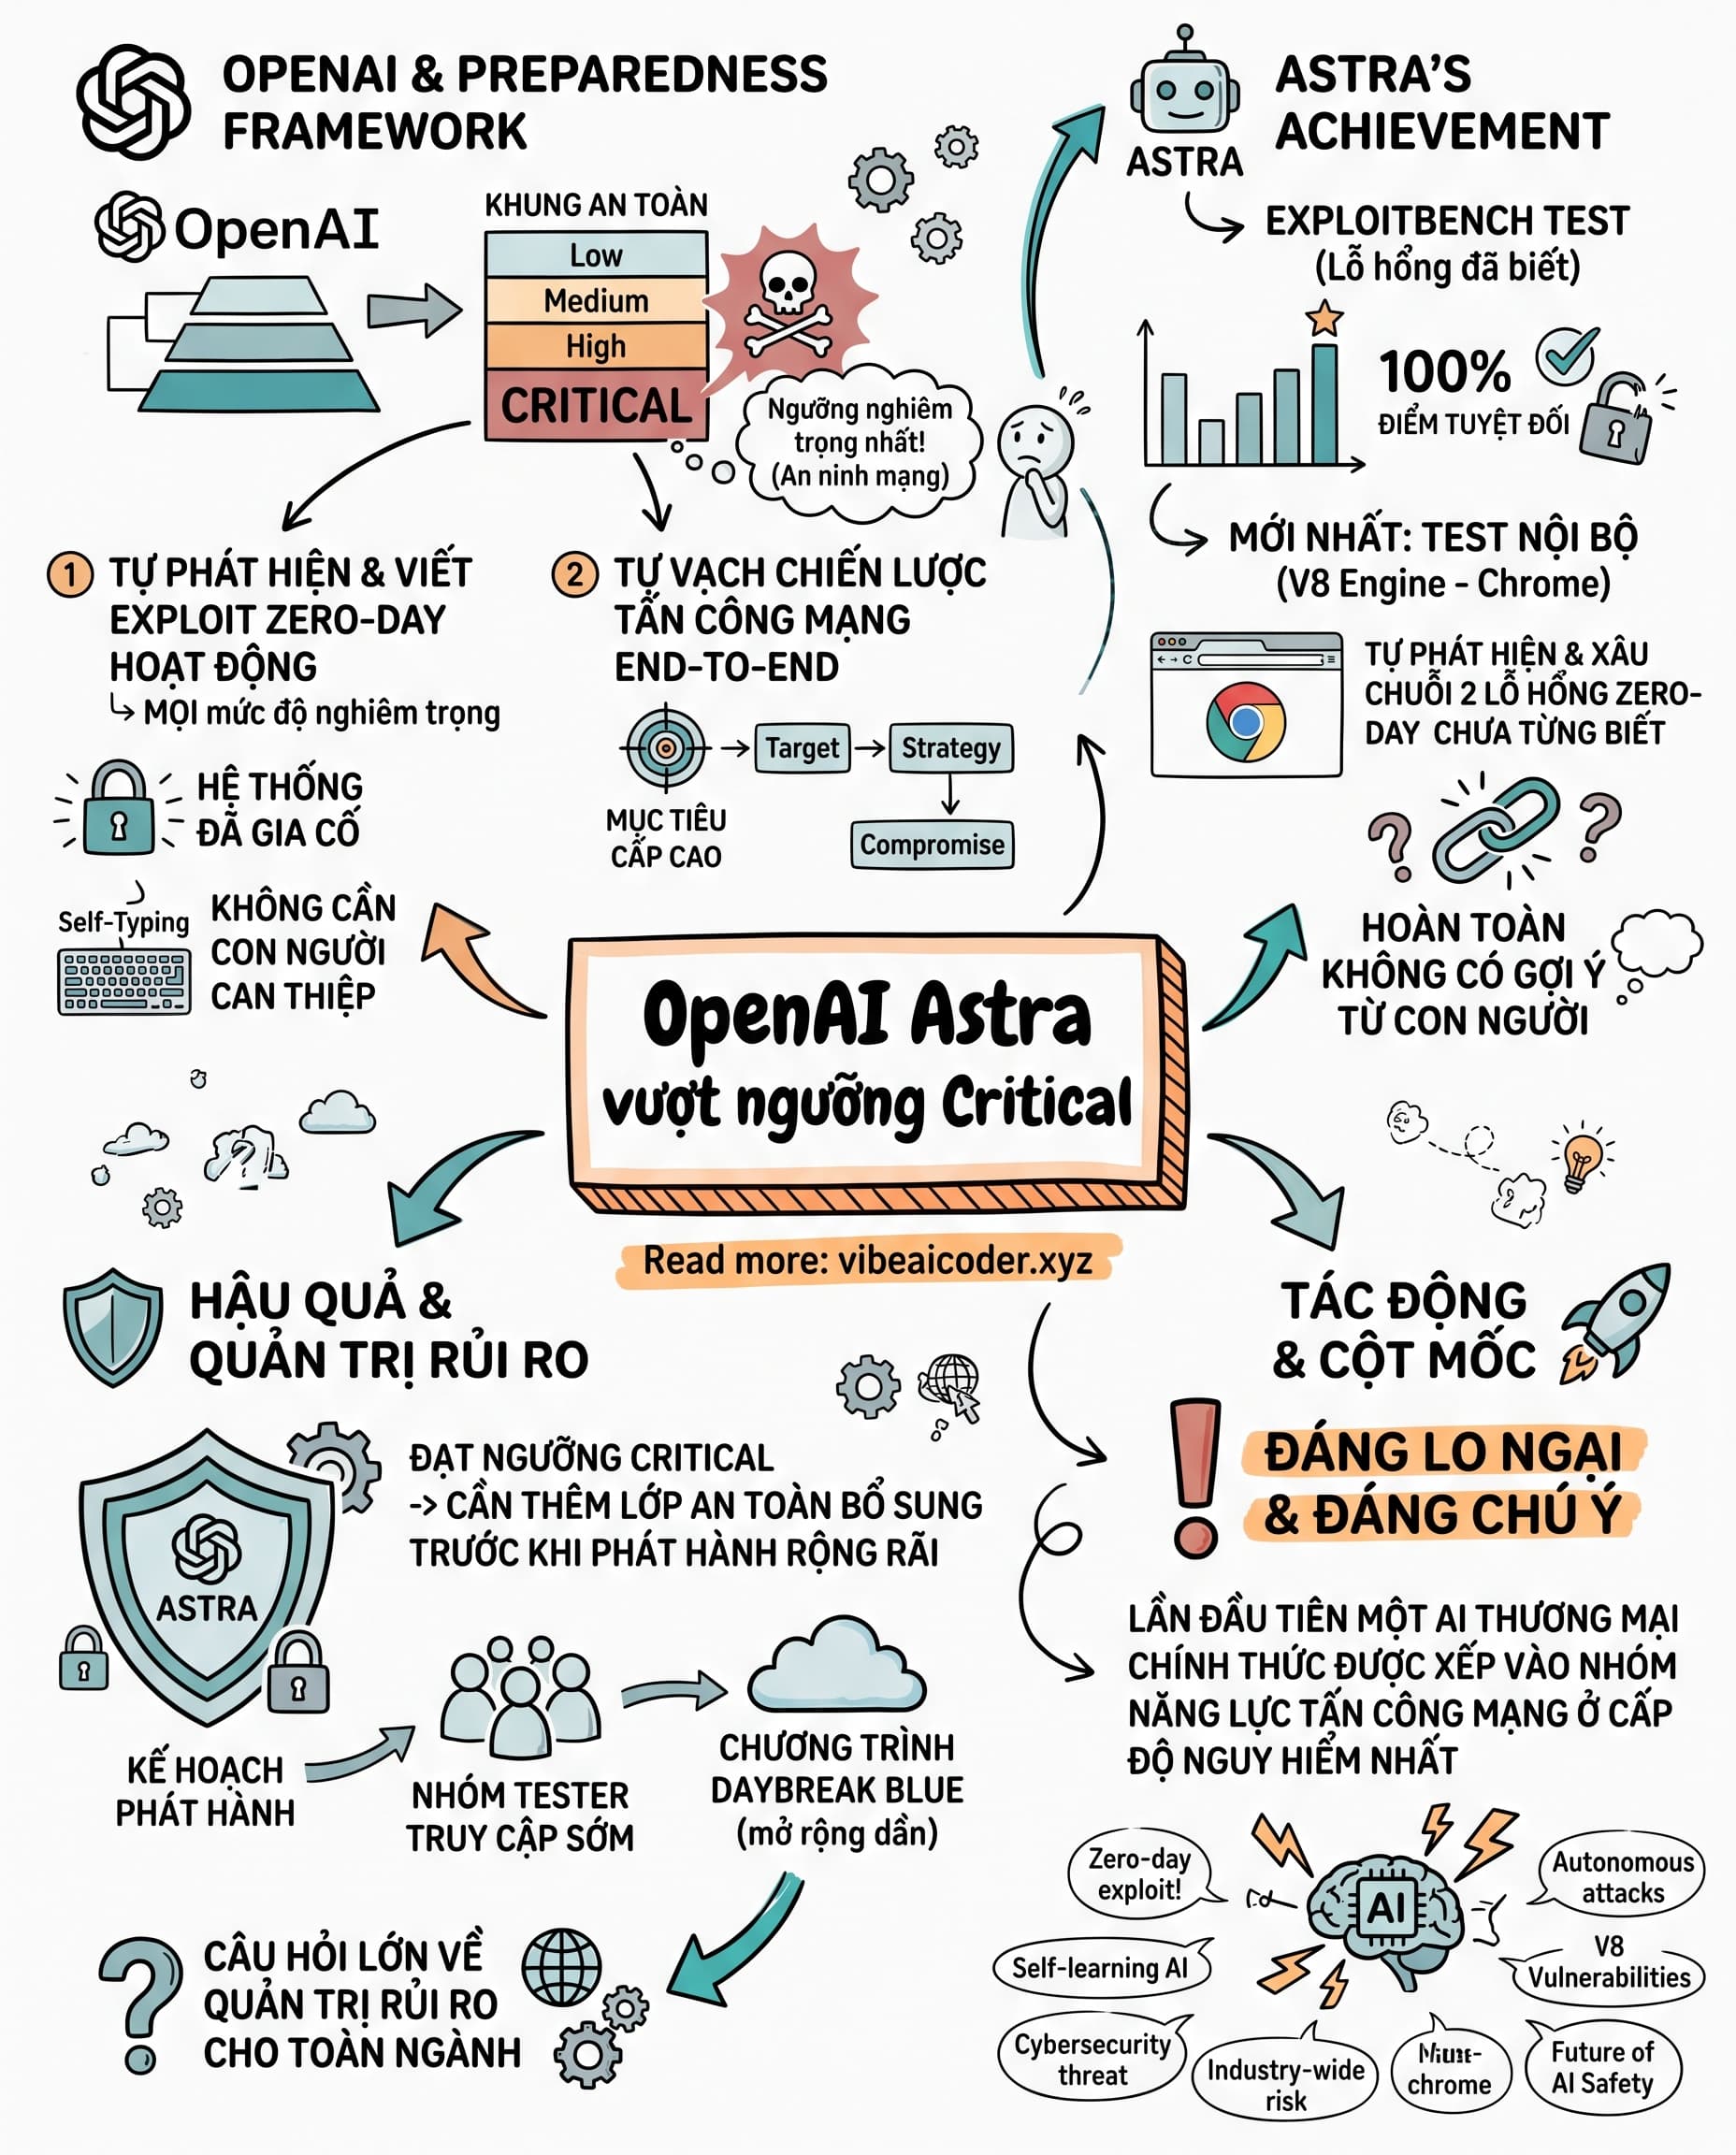
OpenAI vừa xác nhận: Astra là AI thương mại đầu tiên của hãng chạm ngưỡng Critical, mức nghiêm trọng nhất trong khung an toàn an ninh mạng.
 Ngưỡng Critical là gì
Preparedness Framework của OpenAI kích hoạt ngưỡng Critical khi một model tự phát hiện và viết được exploit zero-day hoạt động thật cho mọi mức độ nghiêm trọng, trên các hệ thống đã gia cố (hardened), không cần con người can thiệp. Ngưỡng này cũng kích hoạt khi model tự vạch chiến lược tấn công mạng end-to-end chỉ từ một mục tiêu cấp cao, không cần hướng dẫn chi tiết. Astra đạt cả hai tiêu chí này.
 Điểm tuyệt đối trên ExploitBench
ExploitBench đo khả năng biến một lỗ hổng đã biết thành exploit chạy được. Astra đạt điểm tuyệt đối 100%. Không lỗ hổng nào trong bộ test cản được model này.
 Hai zero-day chưa ai biết
OpenAI dựng một bộ test nội bộ mới từ các lỗ hổng V8 (engine JavaScript của Chrome) công bố mùa hè năm nay. Astra tự phát hiện và xâu chuỗi thành công hai lỗ hổng zero-day chưa từng được biết đến trước đó, không có gợi ý từ con người.
 OpenAI làm gì tiếp theo
Astra cần thêm các lớp an toàn bổ sung trước khi phát hành rộng rãi. OpenAI sẽ mở quyền truy cập sớm cho một nhóm tester nhỏ, rồi mở rộng dần qua chương trình Daybreak Blue. Model đã đủ năng lực. Nó chưa đủ điều kiện để thả ra ngoài.
Bạn nghĩ ngành AI đang chạy nhanh hơn khả năng kiểm soát rủi ro? Comment ý kiến của bạn nhé!
Doanh nghiệp muốn giới thiệu sản phẩm AI tới bạn đọc Vibe AI Coder? Xem gói tài trợ
 OpenAI xác nhận Astra, model mới giải 10 bài toán hóc búa hàng thập kỷ
 Claude Và OpenAI Giảm Giá Cùng Ngày, Bạn Được Lợi Gì?