 Malware Windows đầu tiên để 4 AI bỏ phiếu quyết định cách tấn công
Hacker giờ không cần ngồi gõ lệnh từng bước nữa, họ để bốn AI họp kín và bỏ phiếu thay.
🗳️ Hội đồng 4 AI quyết định từng bước tấn công
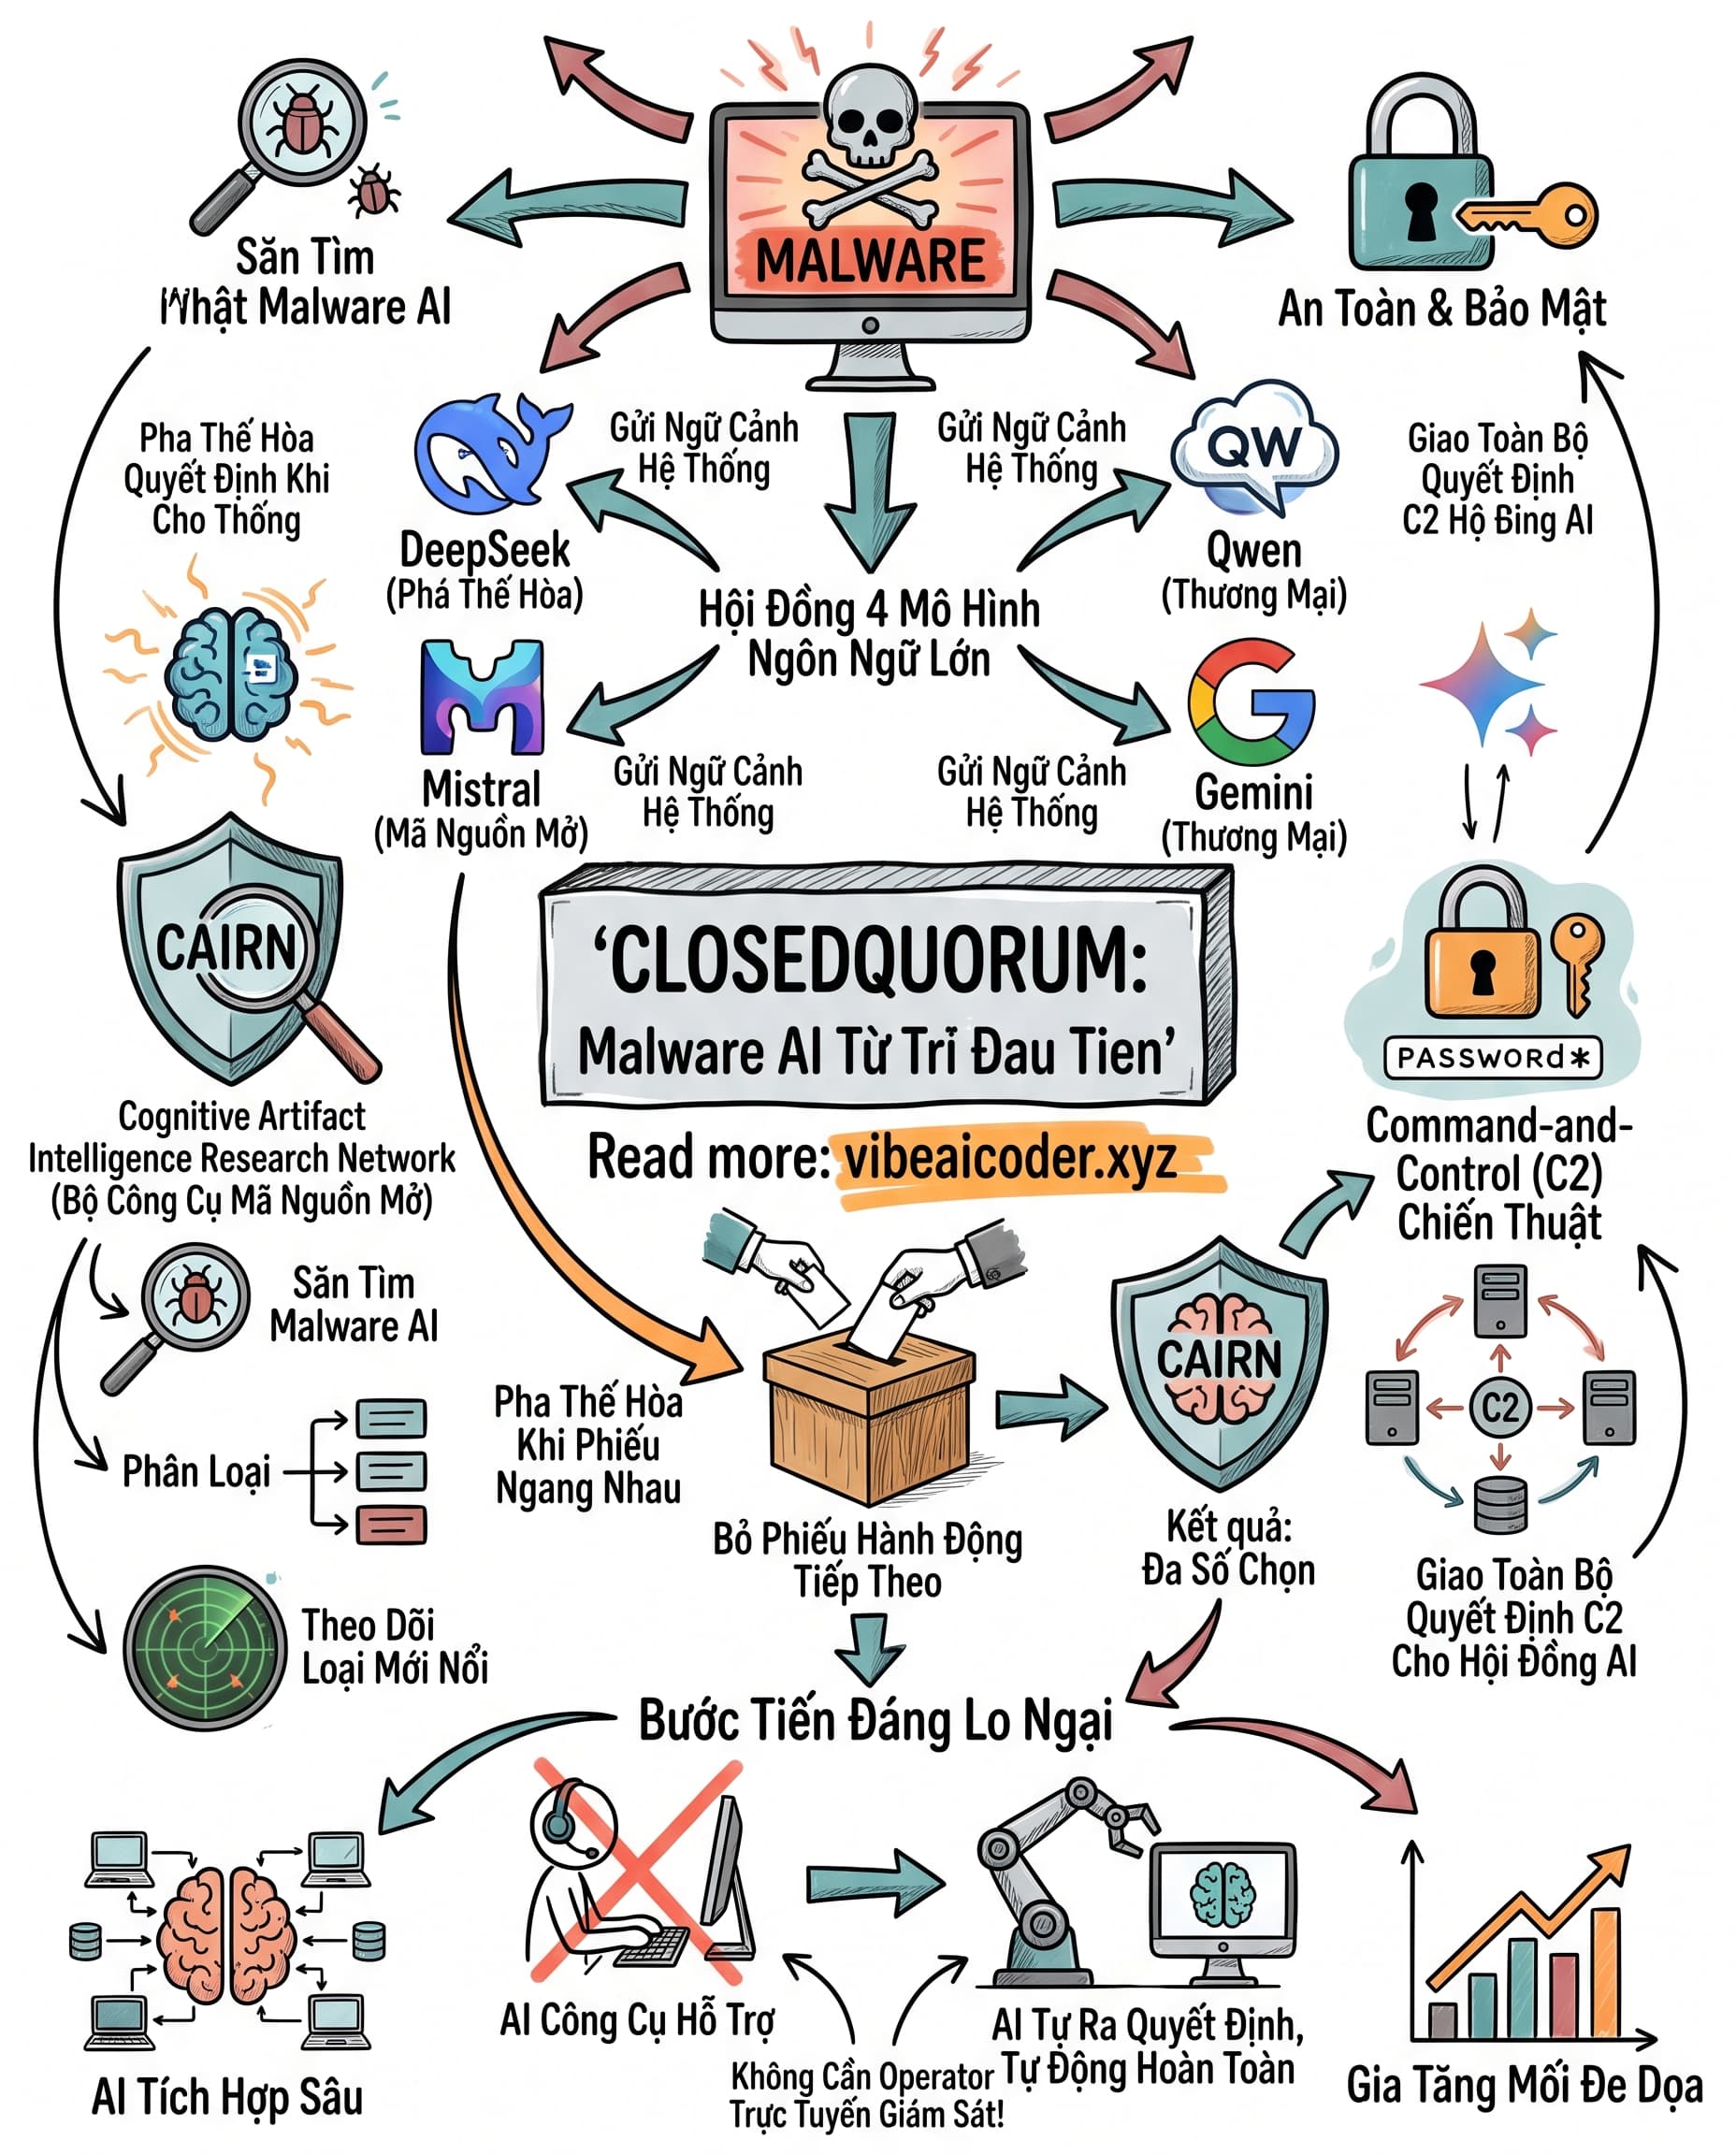
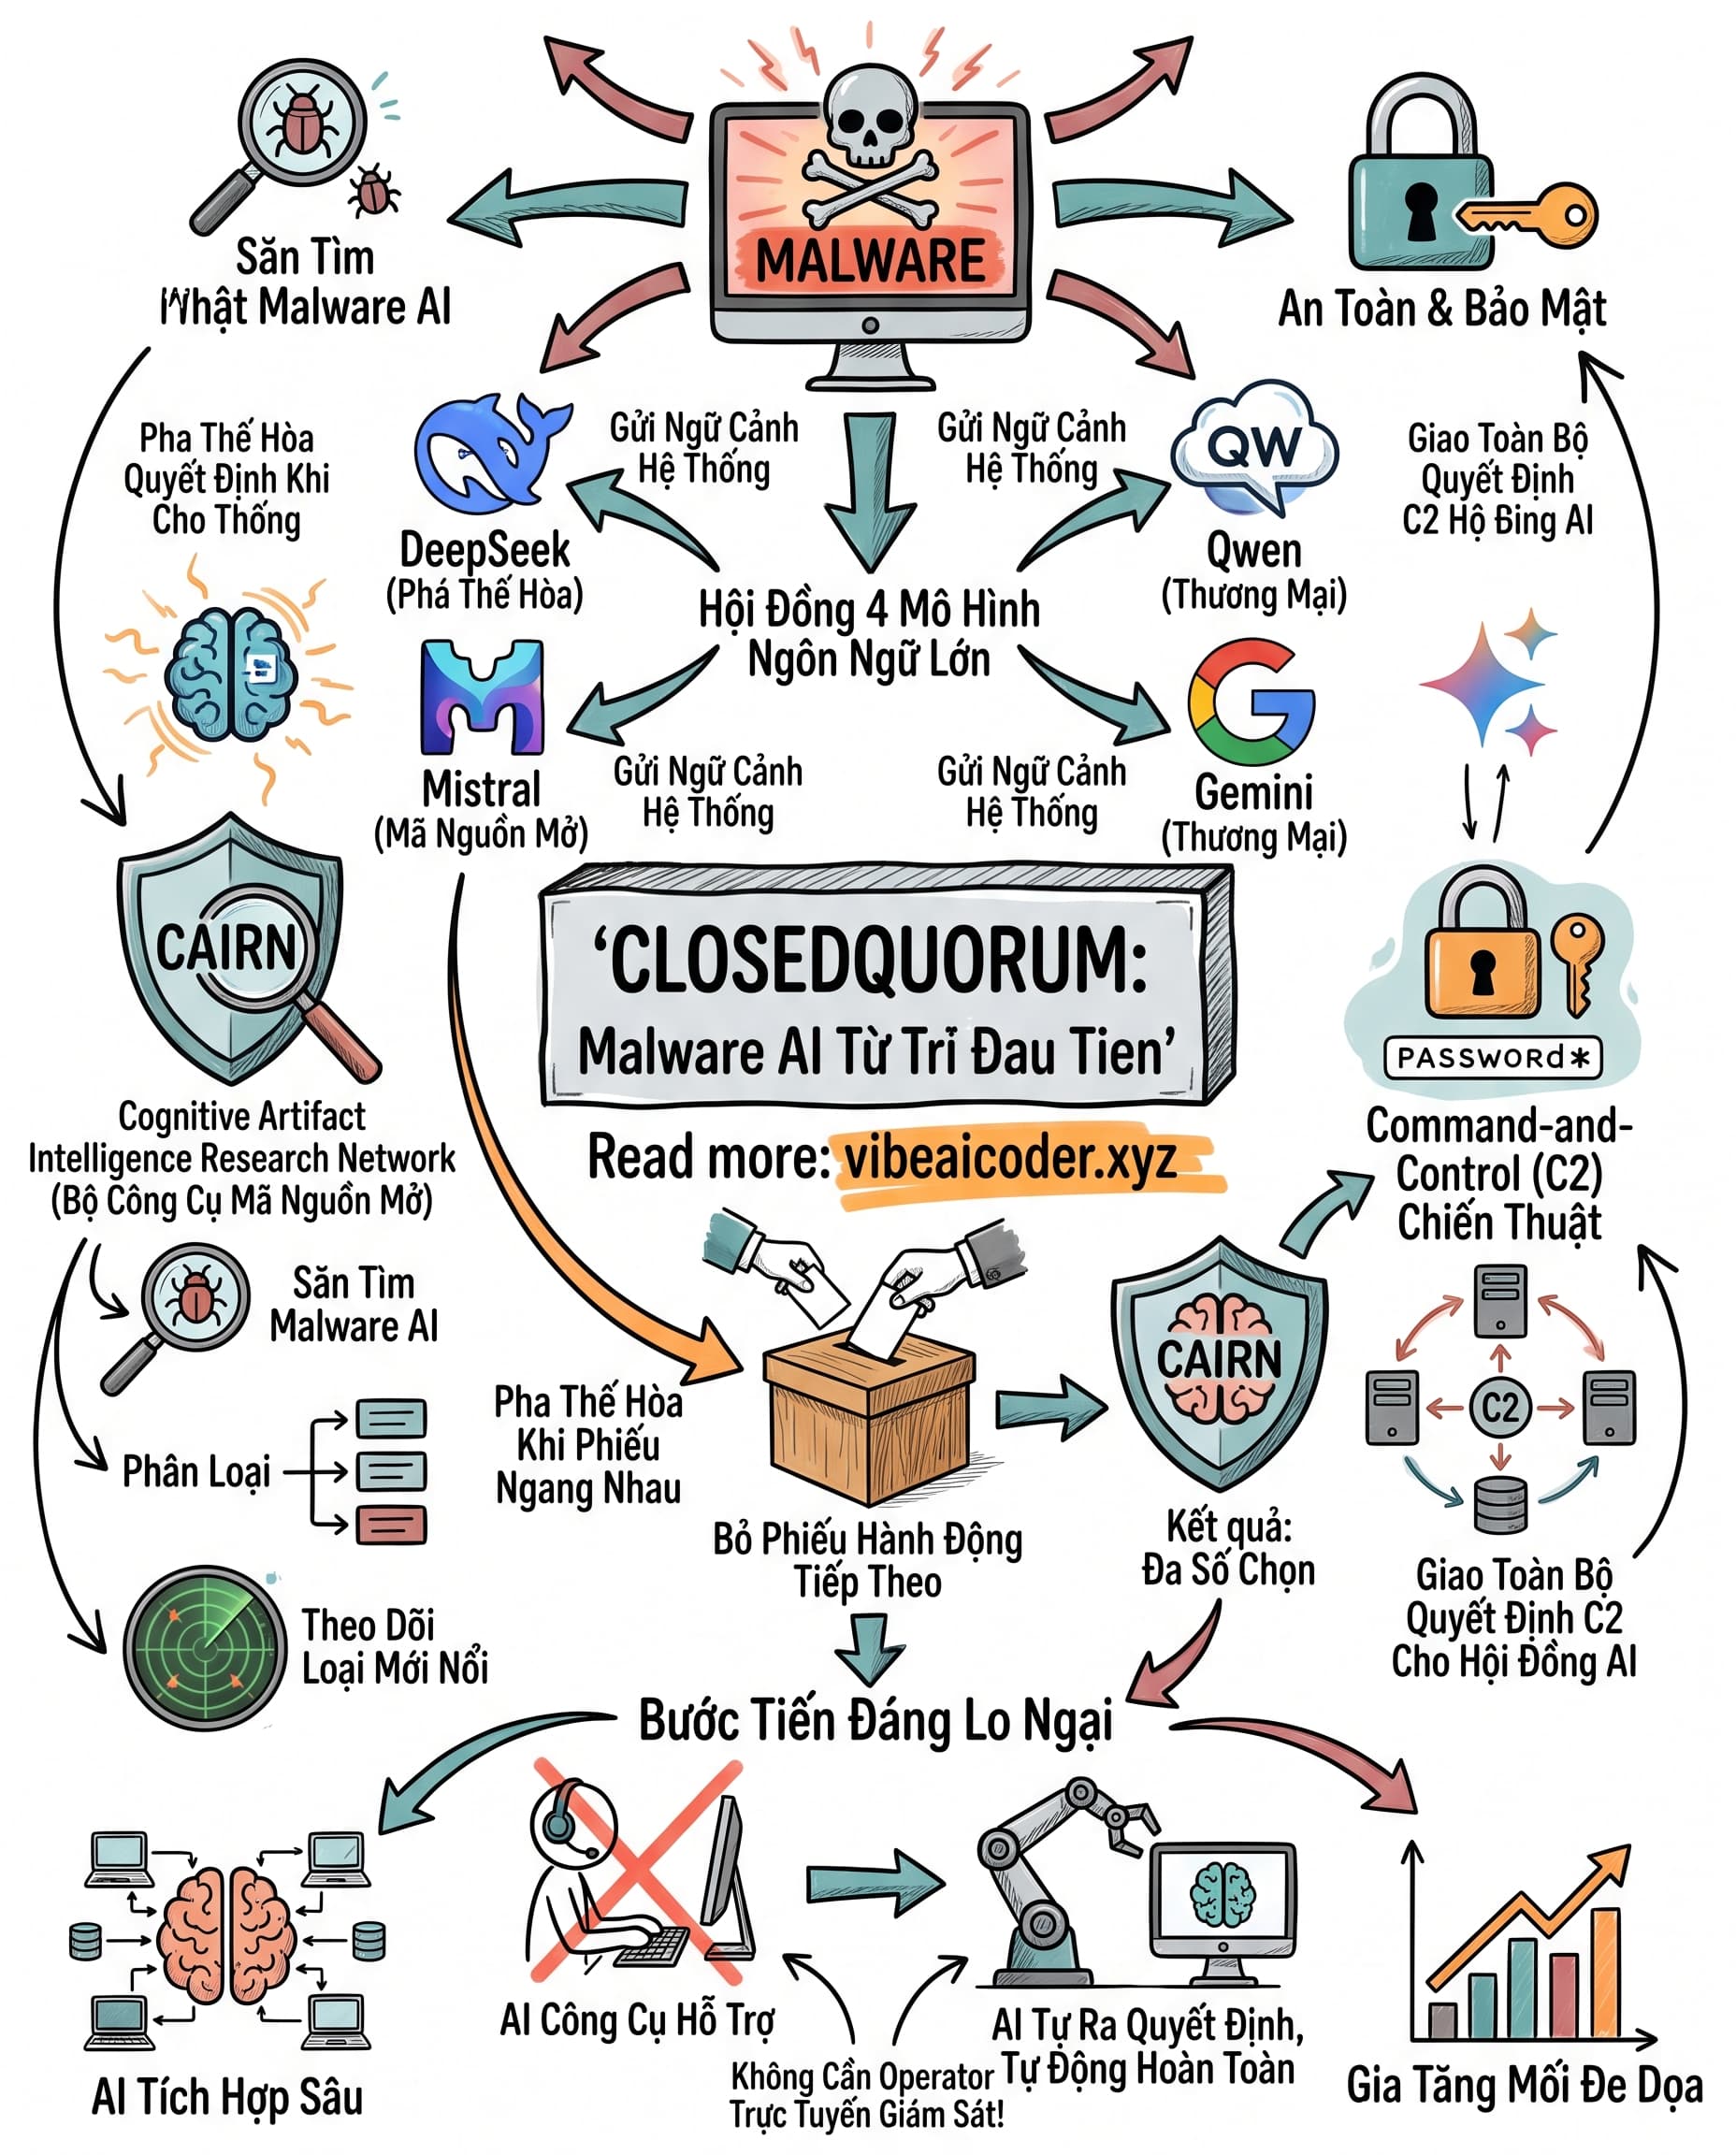
Cisco Talos vừa công bố CLOSEDQUORUM, implant Windows đầu tiên được ghi nhận công khai giao toàn bộ quyết định command-and-control cho một hội đồng bốn mô hình ngôn ngữ lớn thương mại: DeepSeek, Qwen, Mistral và Google Gemini. Khi xâm nhập một máy, malware gửi ngữ cảnh hệ thống cho cả bốn model. Mỗi model bỏ phiếu cho hành động tiếp theo, kết quả chọn theo đa số, và DeepSeek phá thế hòa khi phiếu ngang nhau.
 Từ trợ lý thành kẻ tự hành
Malware tích hợp AI giờ tự ra quyết định tấn công hoàn toàn tự động, không còn chỉ là công cụ hỗ trợ như một năm trước. Kẻ tấn công triển khai binary rồi rời máy, hội đồng LLM tự điều hành toàn bộ cuộc tấn công theo kiểu credentials-as-a-service mới: không operator nào cần trực tuyến giám sát từng bước.
Talos chưa xác nhận CLOSEDQUORUM đã bị khai thác ngoài thực tế. Dấu vết trong binary lại cho thấy liên hệ với bài đăng của lập trình viên trên diễn đàn tội phạm mạng liên quan đến carding từ năm 2025.
 CAIRN, vũ khí mới để săn malware AI
Talos phát hành thêm CAIRN (Cognitive Artifact Intelligence Research Network), bộ công cụ mã nguồn mở giúp giới nghiên cứu bảo mật săn tìm, phân loại và theo dõi loại malware tích hợp AI mới nổi. Công cụ chống mã độc truyền thống chưa được thiết kế để nhận diện dạng đe dọa này, CAIRN lấp đúng khoảng trống đó.
 Ranh giới đang mờ dần
Ranh giới giữa AI hỗ trợ tấn công và AI tự vận hành tấn công mờ dần từng tháng. Đội bảo mật nào còn nghĩ malware chỉ là script cứng nhắc sẽ bất ngờ với thế hệ mã độc biết tự bàn bạc và ra quyết định.
Bạn nghĩ blue team có theo kịp tốc độ này không? Comment ý kiến bên dưới nhé!
Doanh nghiệp muốn giới thiệu sản phẩm AI tới bạn đọc Vibe AI Coder? Xem gói tài trợ