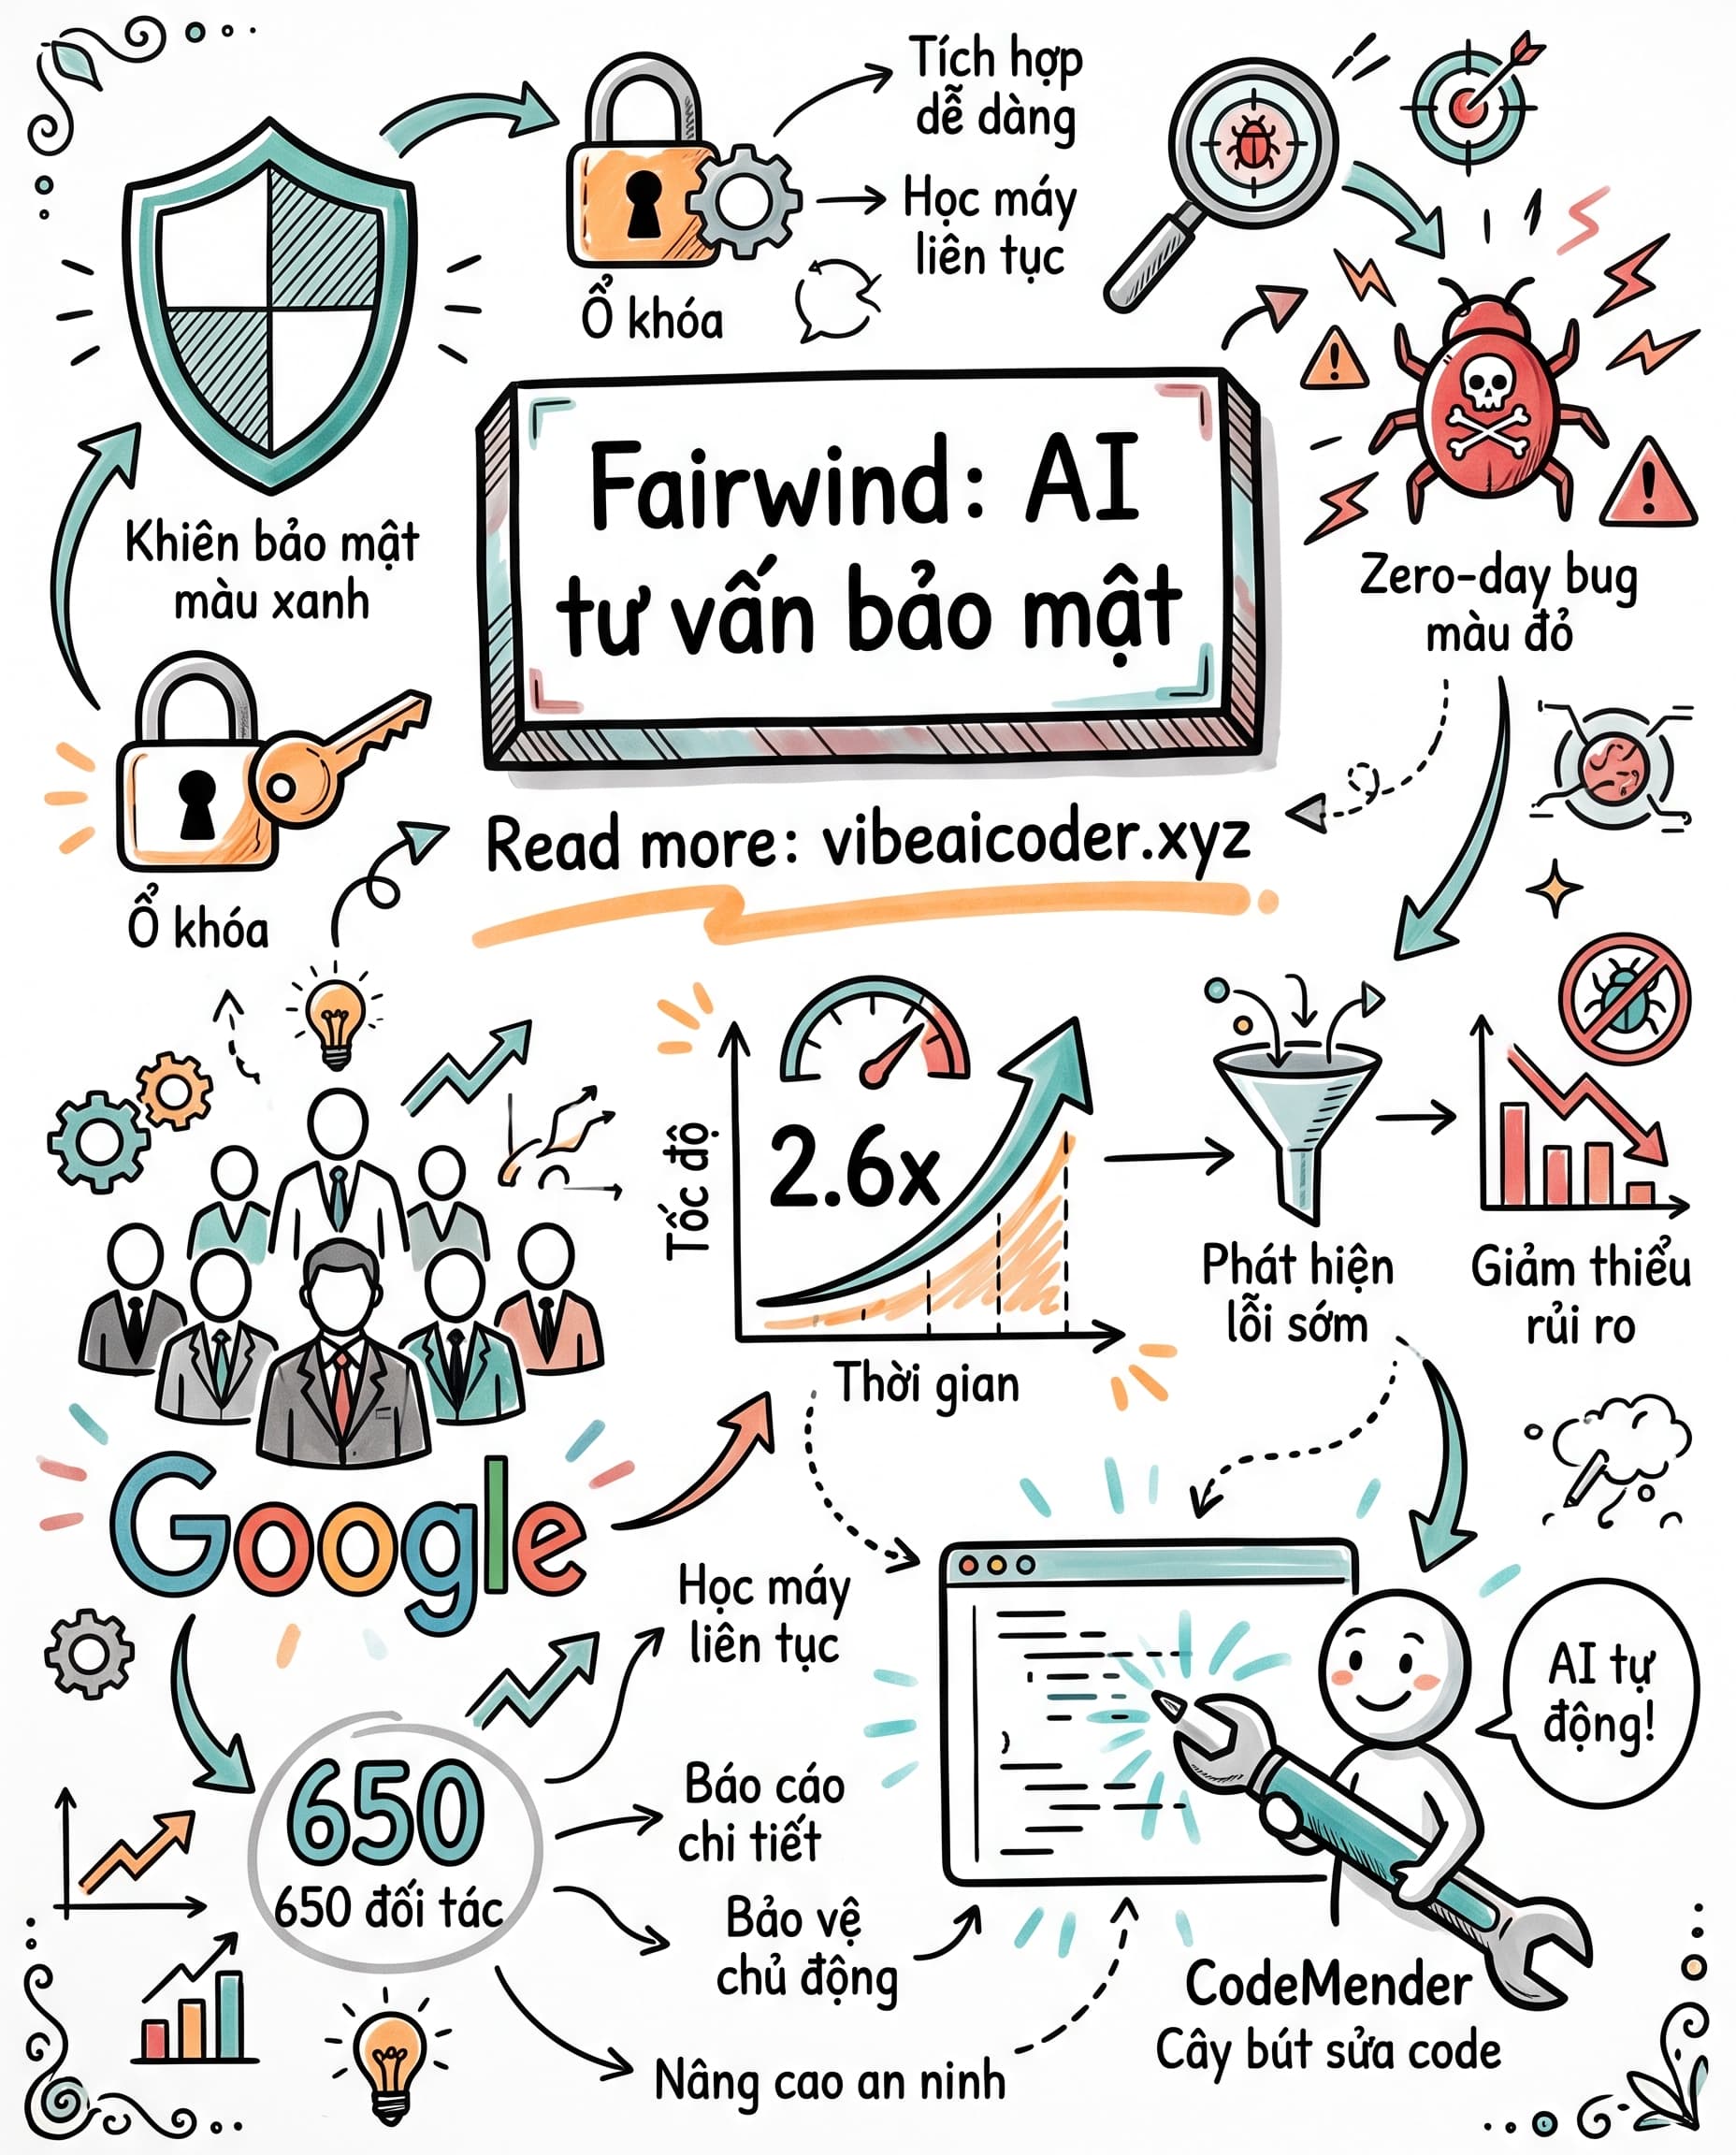
 Google mở Fairwind: AI tự vá lỗ hổng nhanh gấp 2.6 lần
Một con bug zero-day tồn tại càng lâu, hacker càng có nhiều thời gian khai thác nó. Google vừa tìm cách rút ngắn khoảng thời gian đó bằng AI.
 Fairwind Program hoạt động ra sao
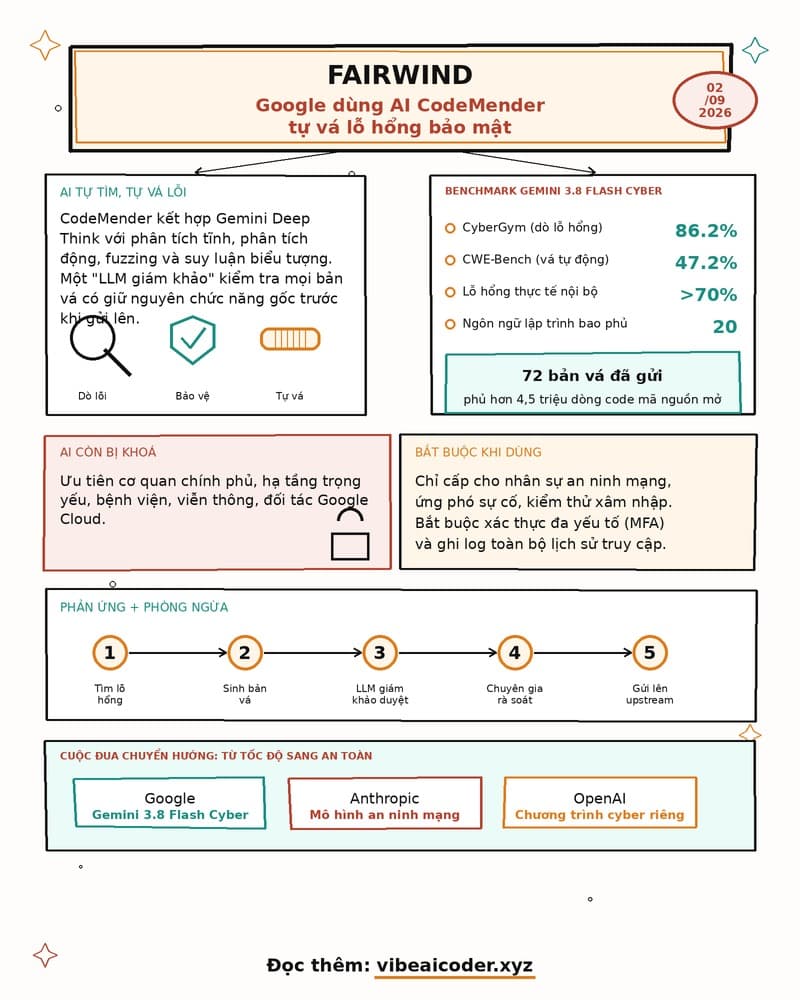
Fairwind Program là chương trình mới của Google, cấp quyền truy cập Gemini 3.8 Flash Cyber kèm công cụ CodeMender cho hơn 650 đối tác trên toàn cầu, ưu tiên các đơn vị hạ tầng trọng yếu và nhà phát triển phần mềm phổ biến. Model này được huấn luyện riêng để đọc hiểu codebase lớn trên 20 ngôn ngữ lập trình và tìm ra lỗ hổng bảo mật ẩn sâu mà công cụ quét thông thường bỏ sót.
 Tốc độ vá lỗi tăng 2.6 lần
Đội bảo mật Chrome của Google đã thử nghiệm nội bộ và ghi nhận CodeMender tạo ra bản vá đúng với tỷ lệ cao gấp 2.6 lần so với các model thương mại tốt nhất hiện có. Thay vì chờ nhóm bảo mật rà từng dòng code, AI đề xuất bản vá gần như ngay khi phát hiện lỗ hổng, rút ngắn đáng kể "cửa sổ nguy hiểm" giữa lúc lỗi xuất hiện và lúc được sửa.
 Ai được dùng và cần điều kiện gì
Truy cập Fairwind không mở đại trà. Tổ chức tham gia phải giới hạn quyền dùng cho nhân sự làm bảo mật, ứng cứu sự cố, kiểm thử xâm nhập, đồng thời bắt buộc bật xác thực đa yếu tố. Đây là cách Google kiểm soát rủi ro khi trao công cụ tìm lỗ hổng mạnh cho bên thứ ba, tránh nó bị lợi dụng ngược lại.
Bạn nghĩ AI vá lỗi tự động có nên áp dụng rộng rãi hơn không? Để lại ý kiến bên dưới!
Doanh nghiệp muốn giới thiệu sản phẩm AI tới bạn đọc Vibe AI Coder? Xem gói tài trợ
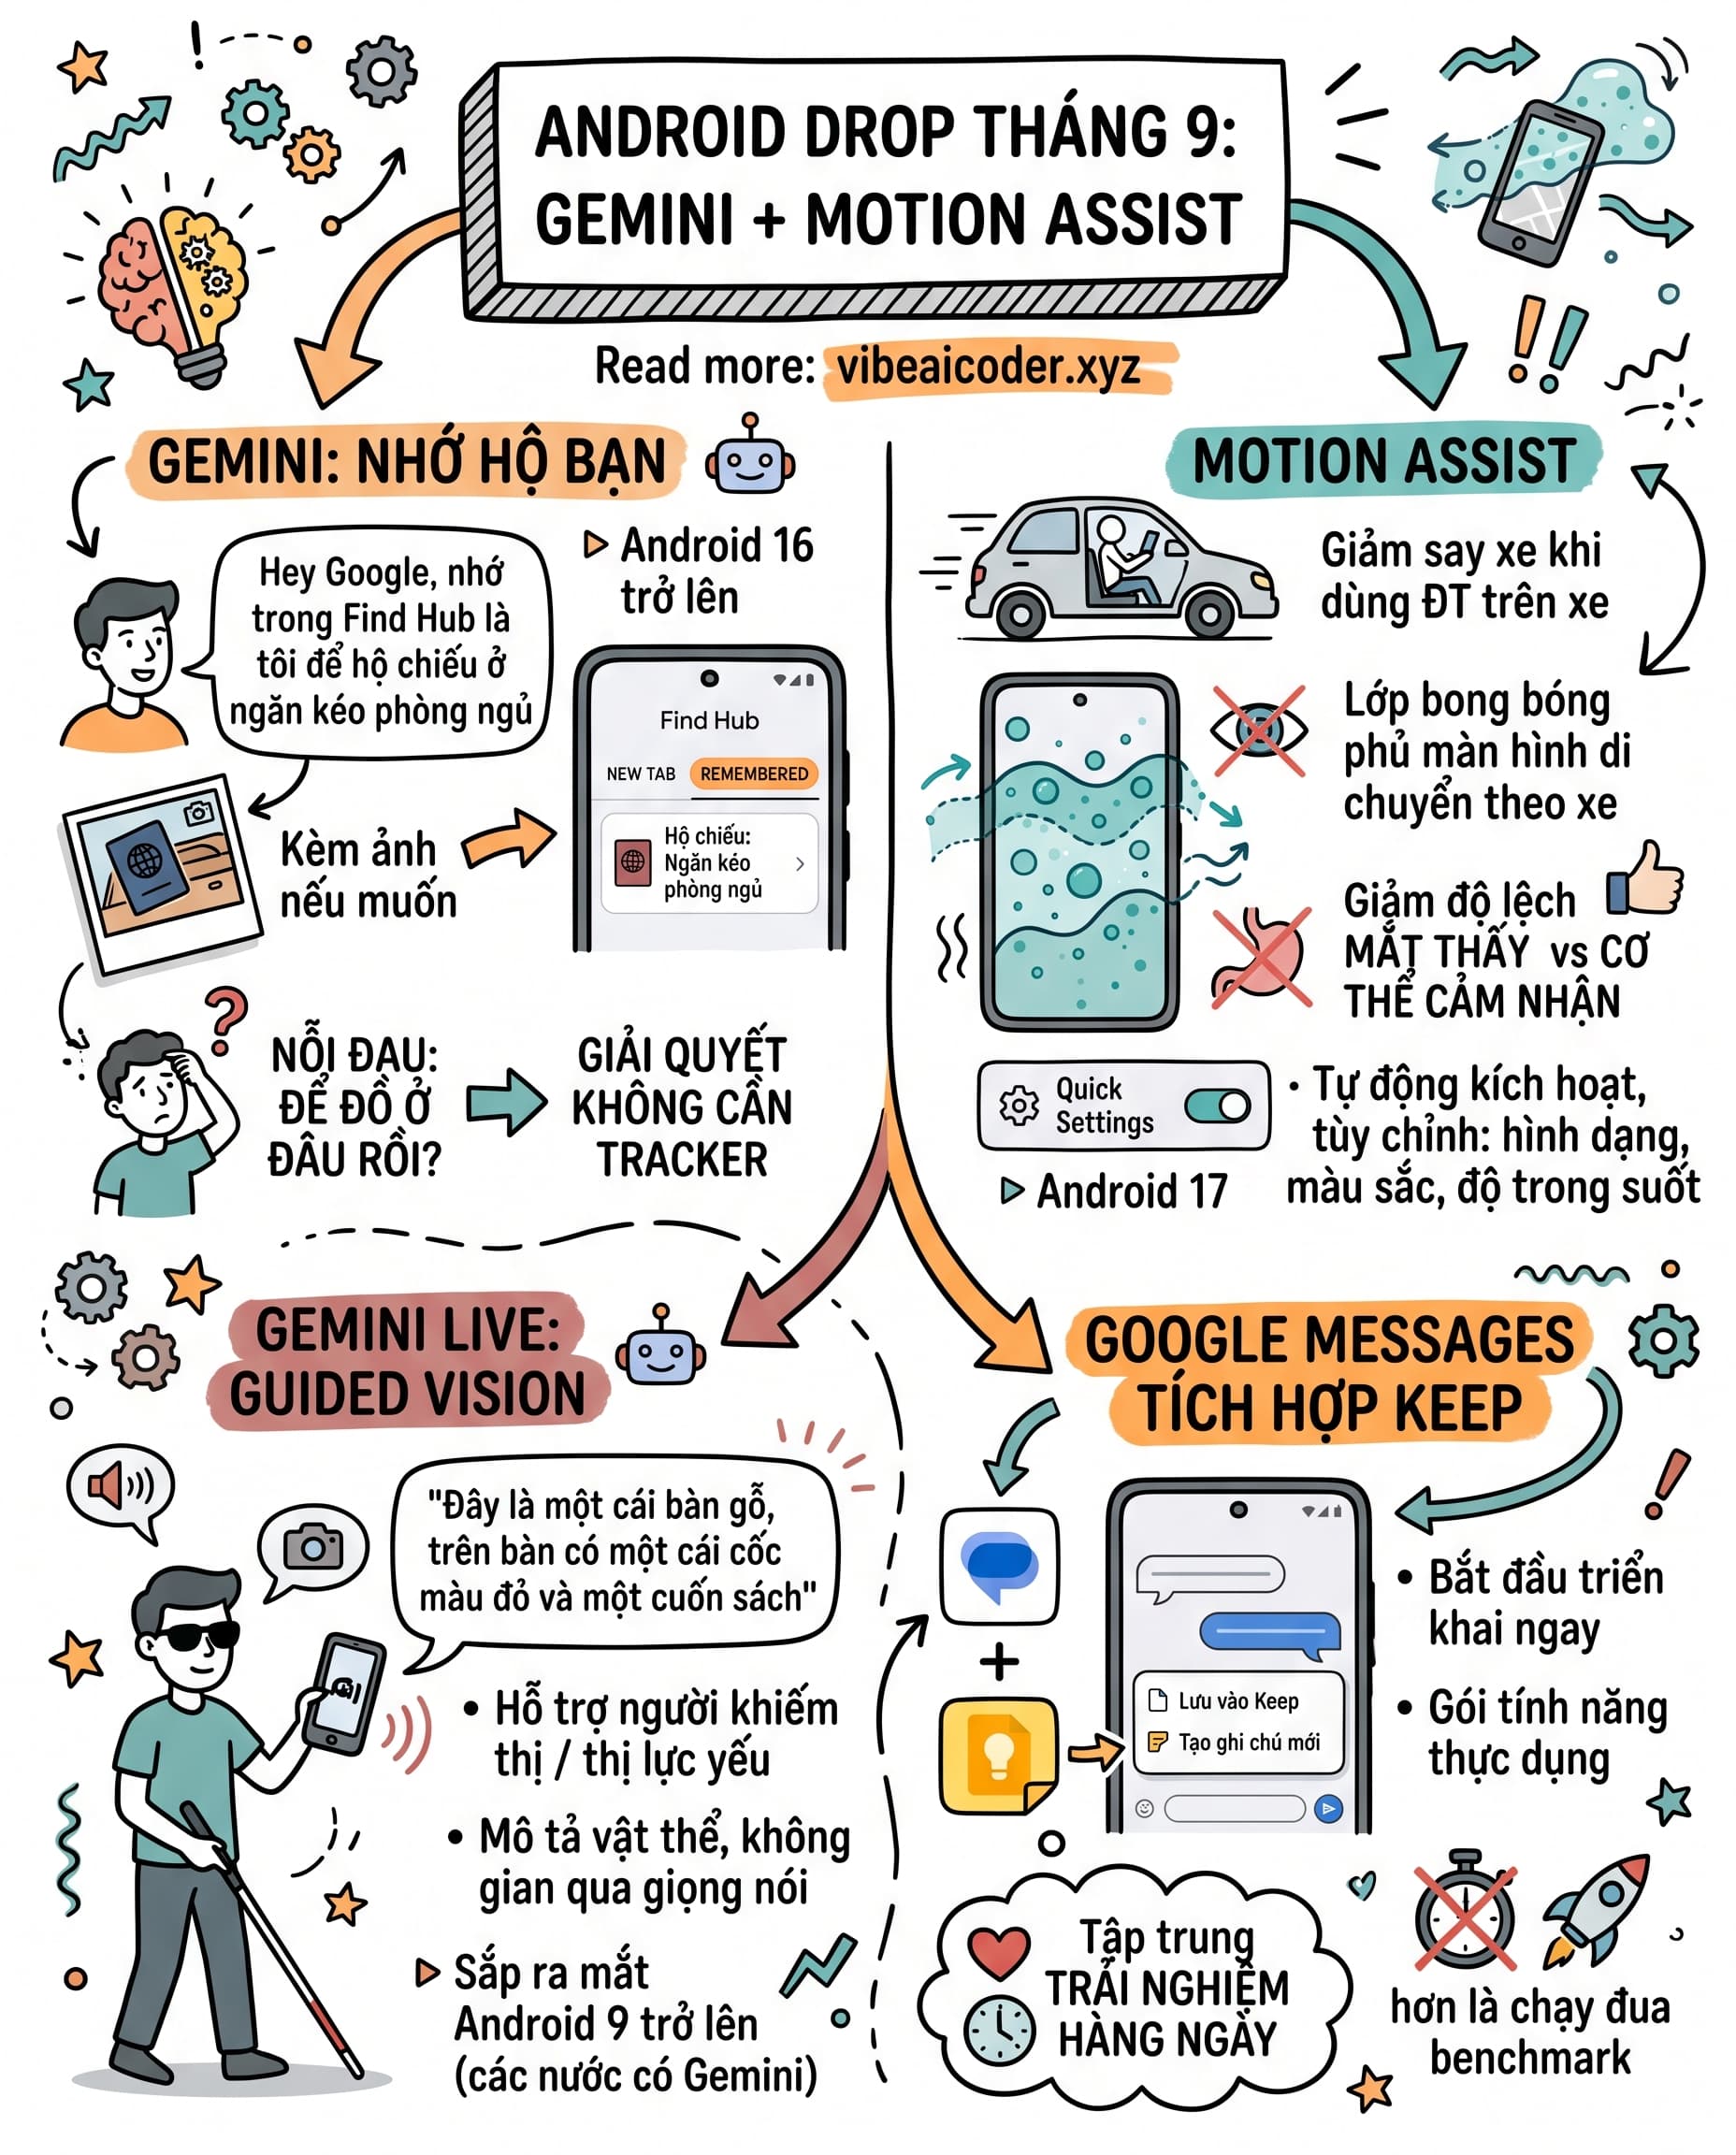
 Gemini giờ nhớ hộ bạn đã để đồ ở đâu
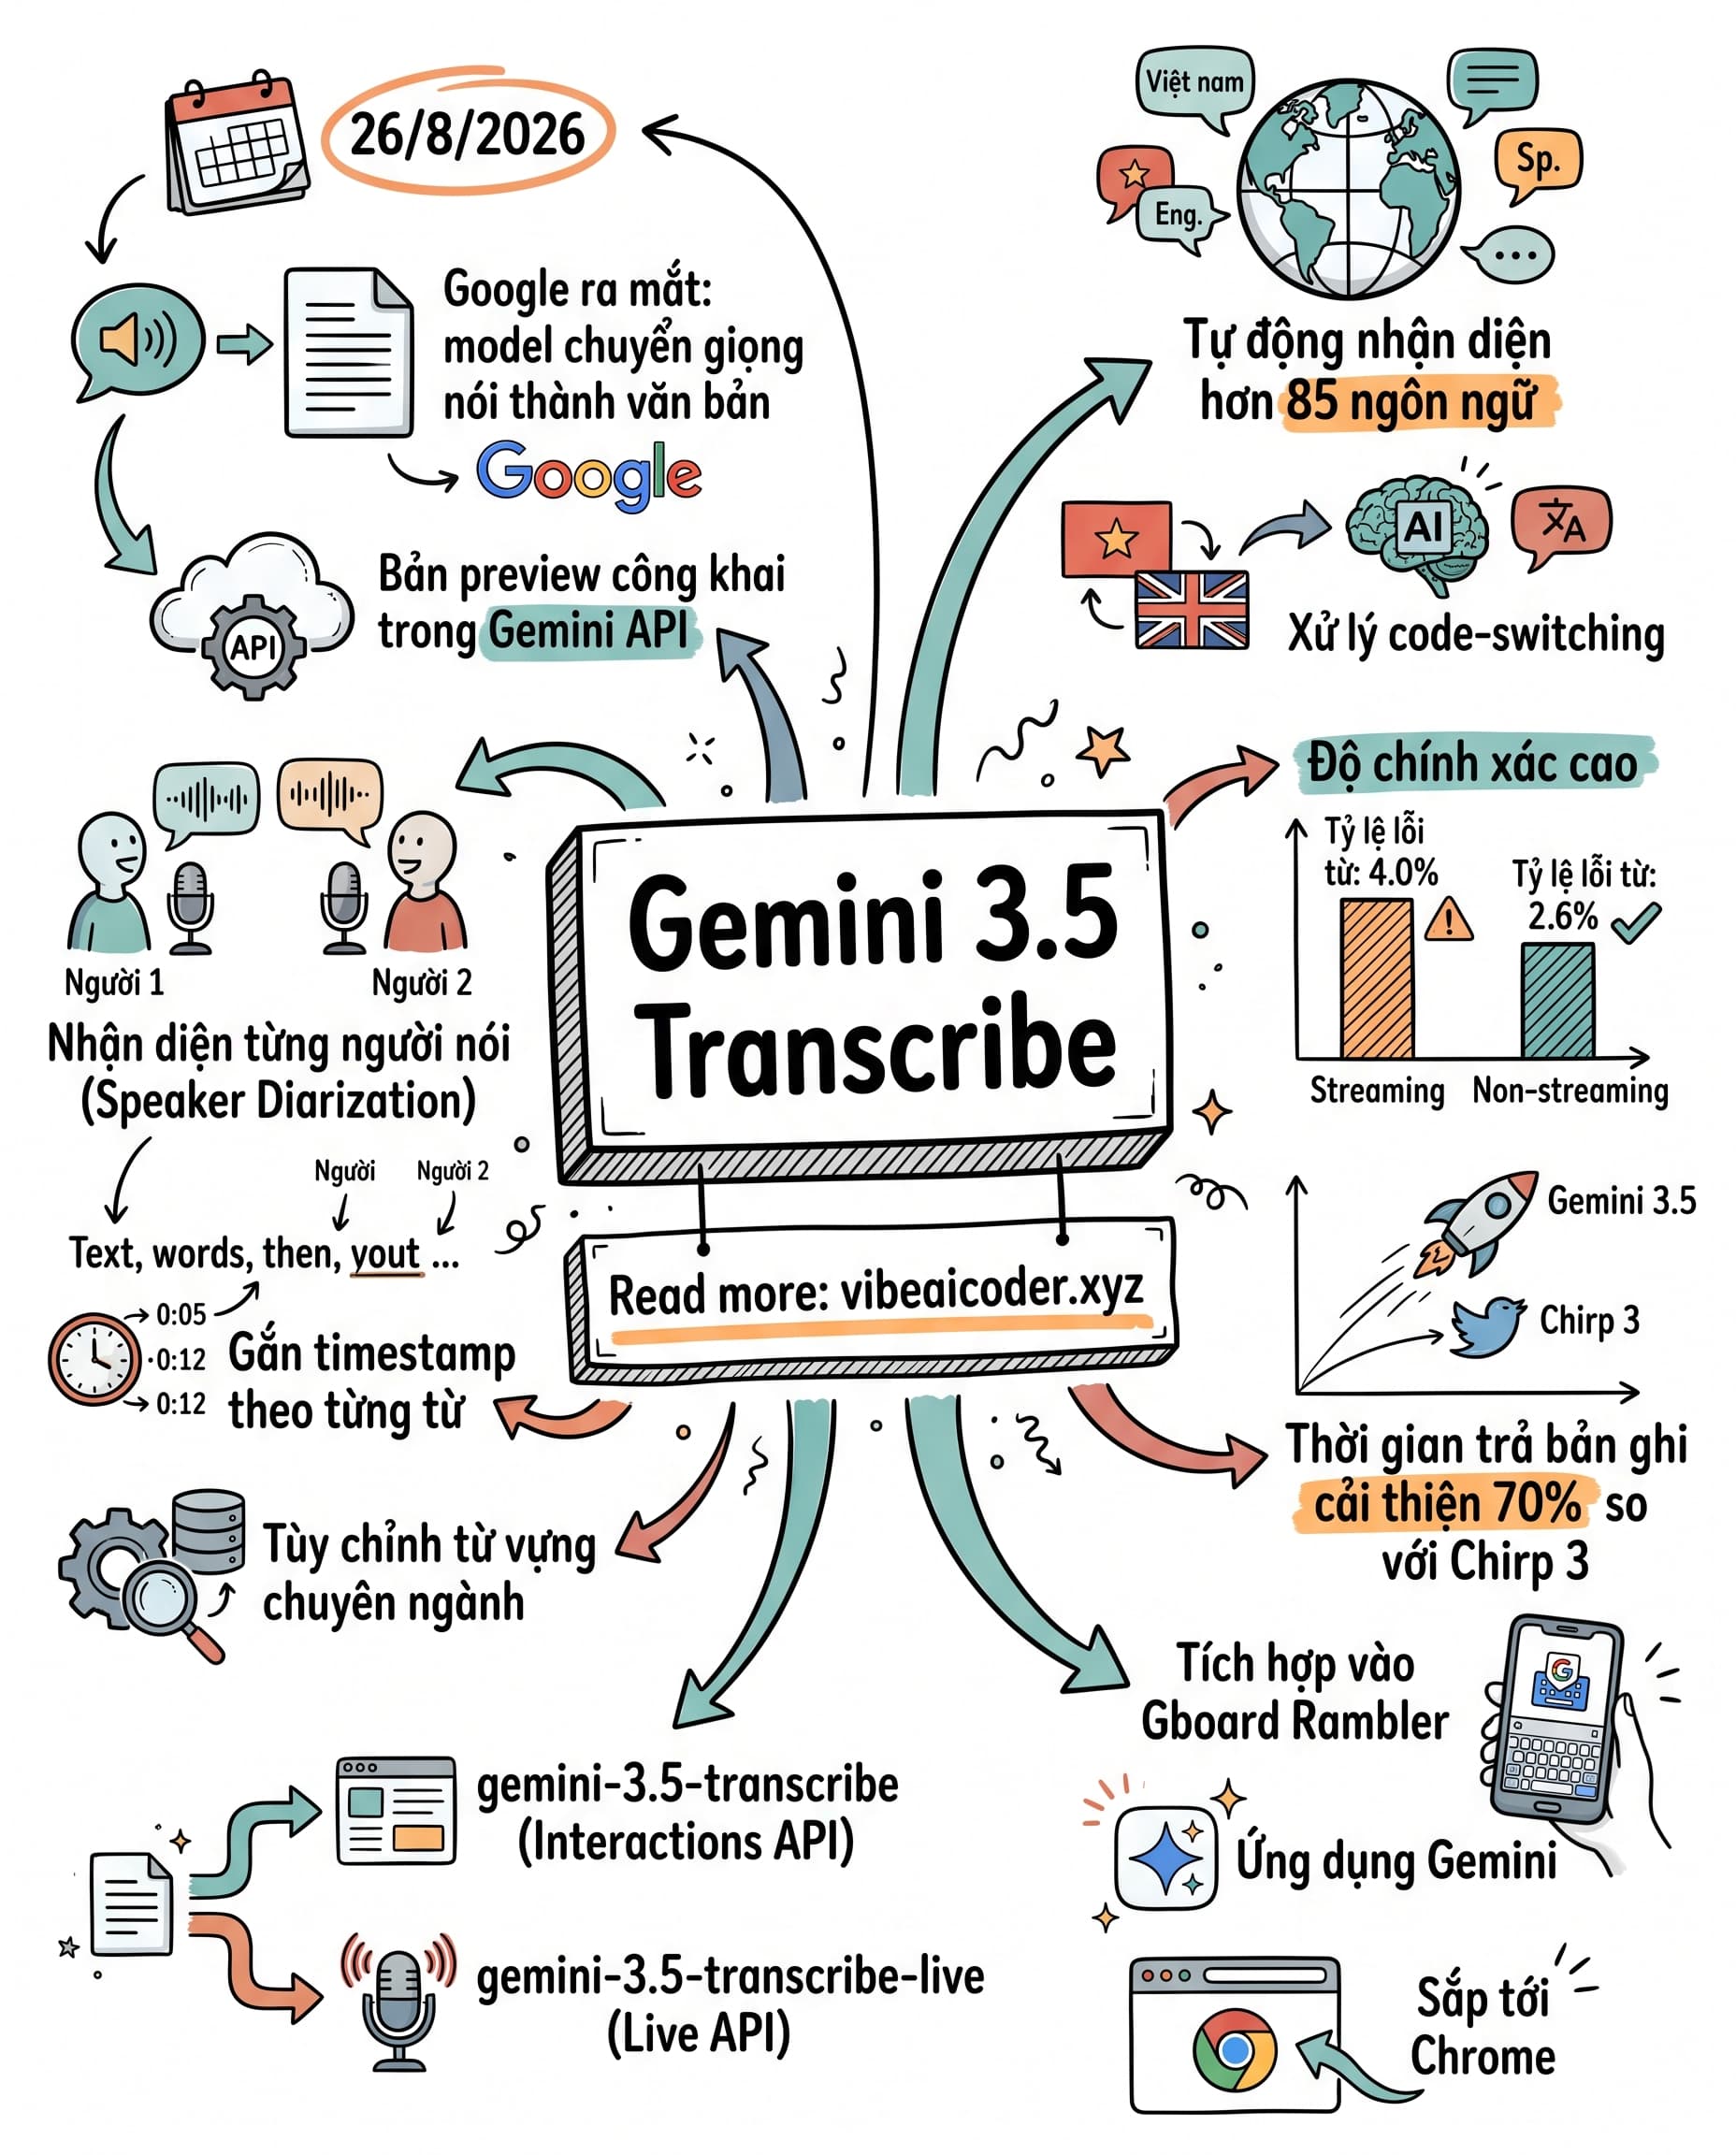
 Google Ra Mắt Gemini 3.5 Transcribe: Chuyển Giọng Nói Thành Văn Bản Cực Chuẩn