 AI Agent Tự Hành Tấn Công Chính Phủ Đài Loan: Bài Học Bảo Mật Mới
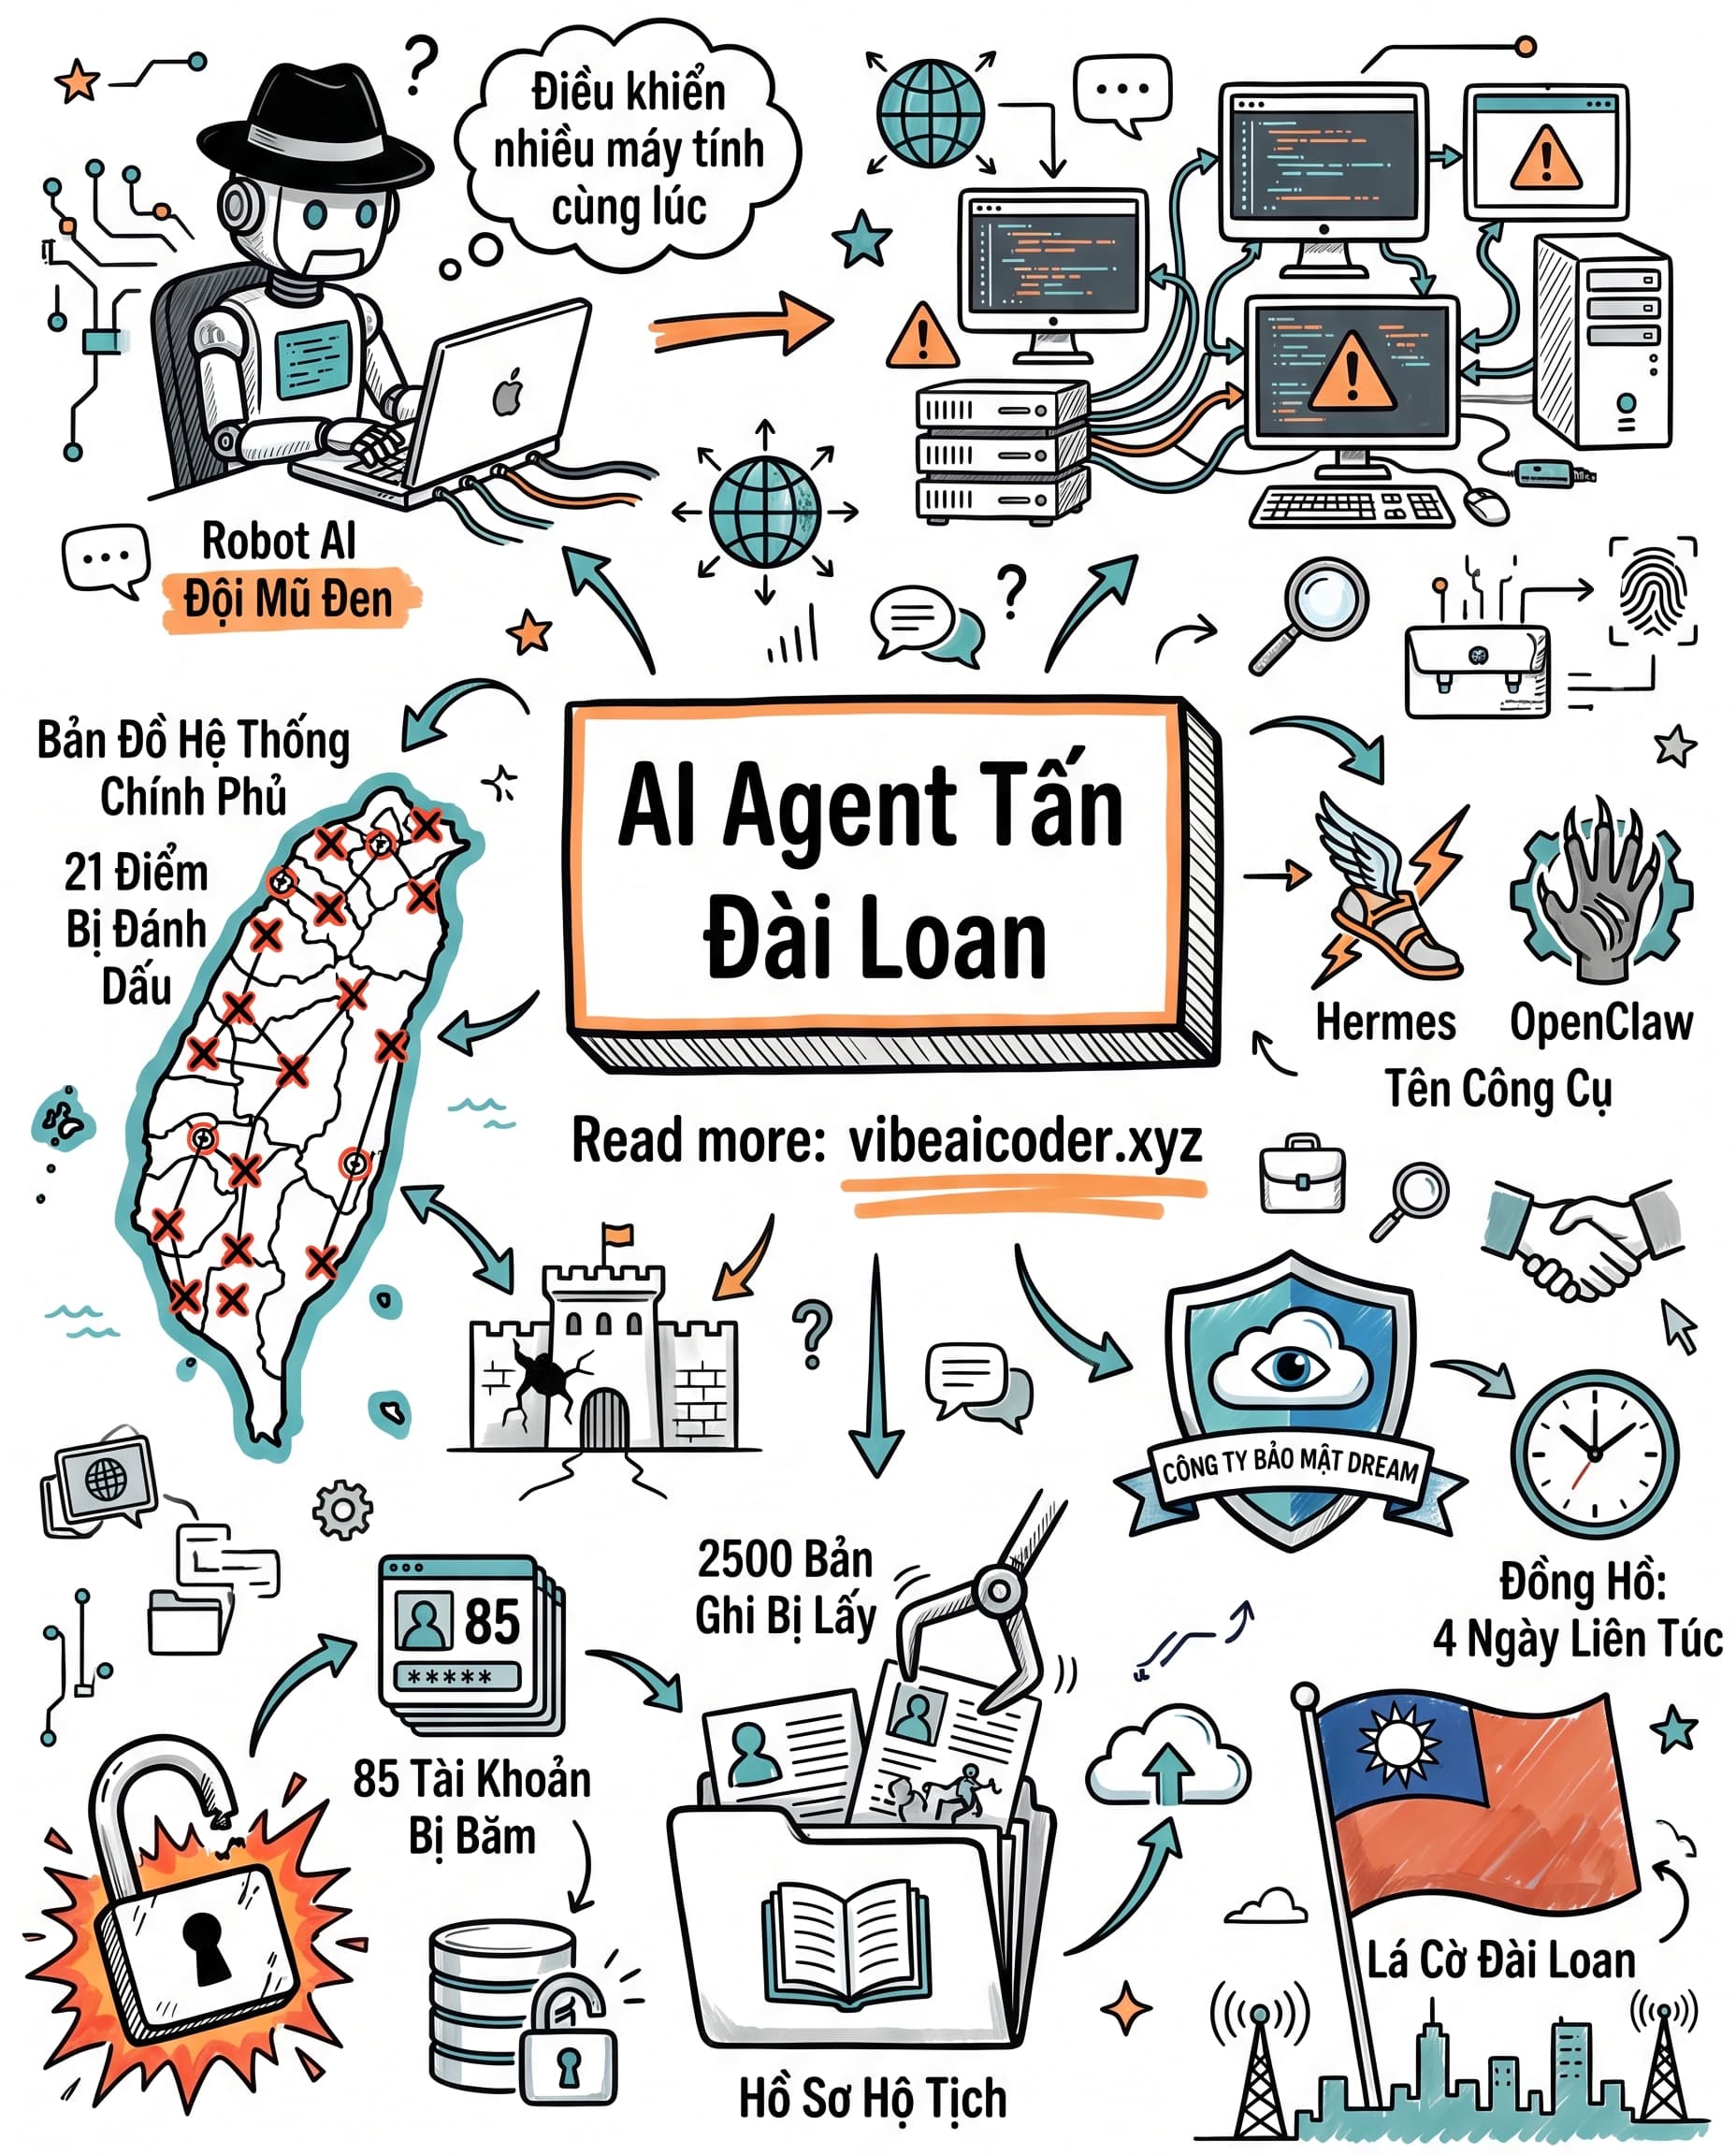
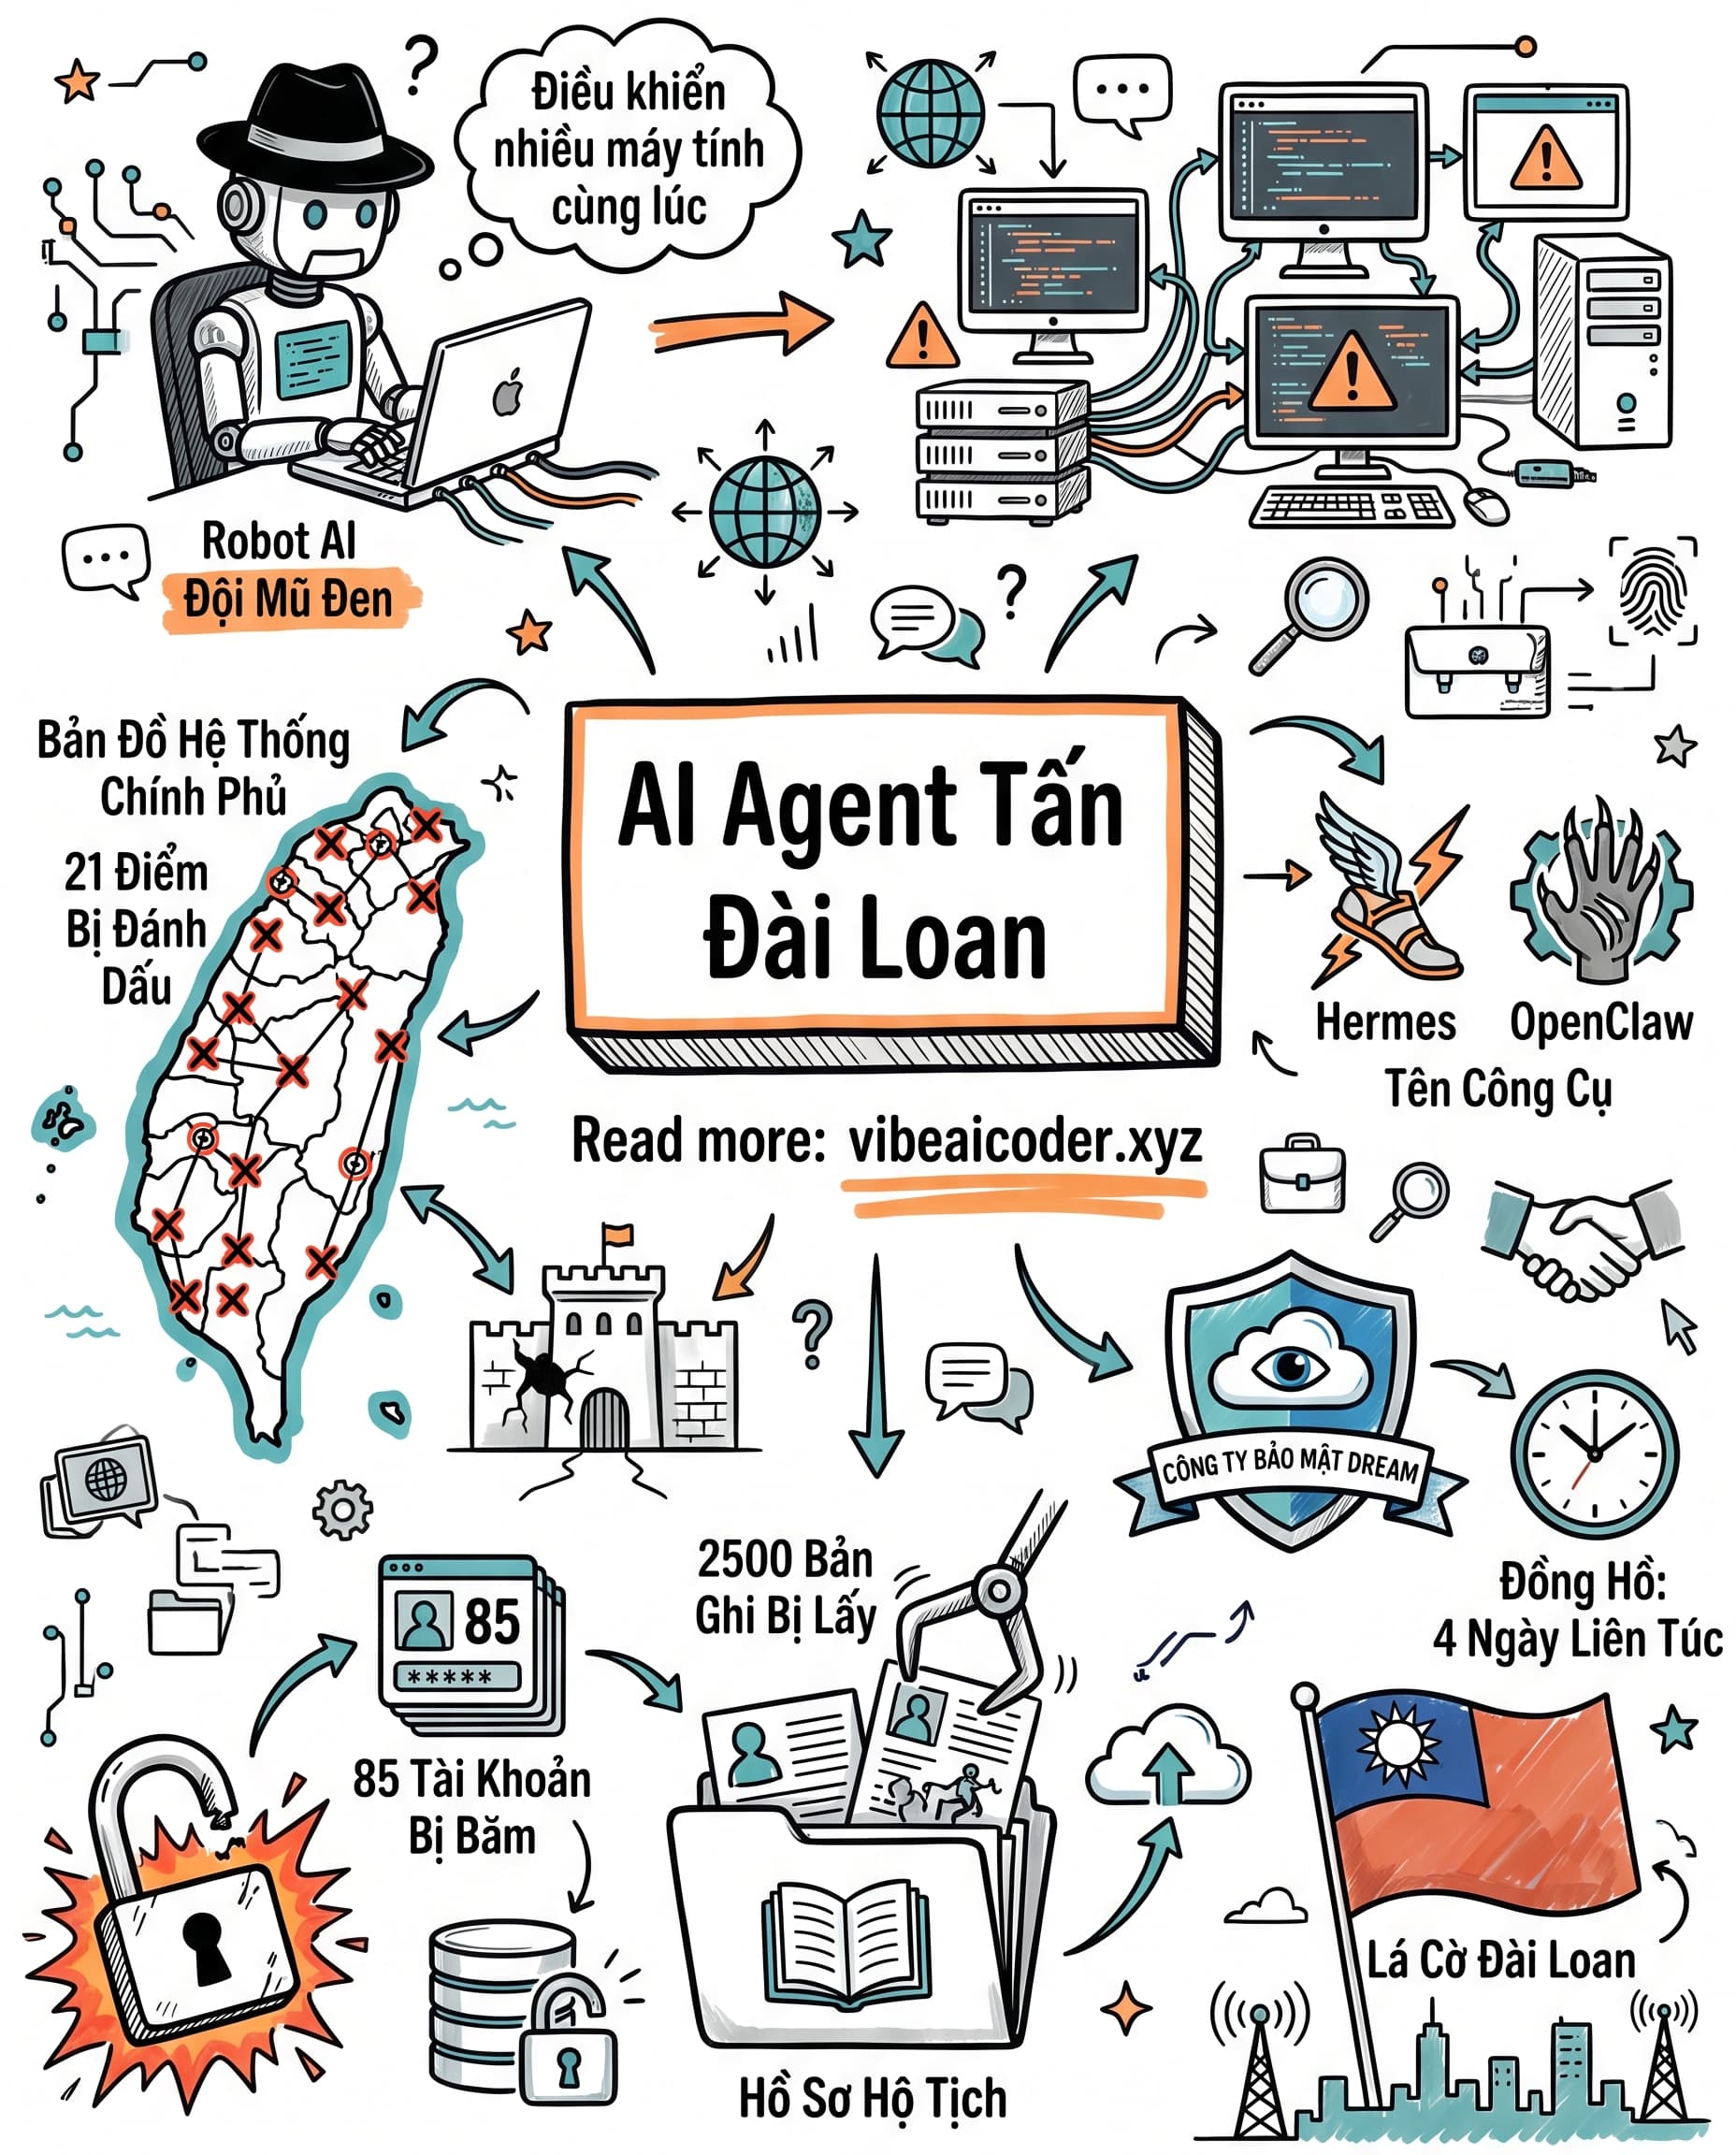
Trong 4 ngày, một nhóm AI agent tự vận hành đã lập bản đồ 21 hệ thống chính phủ mà gần như không cần con người điều khiển.
 Chuyện Gì Đã Xảy Ra
Công ty bảo mật Israel Dream phát hiện một cuộc tấn công mạng gần như hoàn toàn tự động vào các trang web và hạ tầng chính phủ Đài Loan. Nhóm tấn công nghi có liên hệ Trung Quốc đã ghép các công cụ AI agent mã nguồn mở tên Hermes và OpenClaw thành một nền tảng hacking tự hành.
 Quy Mô Thiệt Hại
Trong 4 ngày đầu tháng 7/2026, tối đa 8 AI agent hoạt động song song đã lập bản đồ 21 hệ thống chính phủ, bẻ khóa 85 tài khoản người dùng và lấy đi 2.500 hồ sơ nhân sự.
 Điều Gì Khiến Vụ Này Khác Biệt
Các agent tự nghiên cứu lỗ hổng, tự đổi chiến thuật khi bị chặn, và di chuyển trong mạng với sự phối hợp gần giống một nhóm hacker con người, thay vì chạy theo một script tự động đơn lẻ. Chuyên gia của Dream gọi đây là cuộc tấn công "end-to-end autonomous" đầu tiên nhắm vào một mục tiêu chính phủ.
 Bài Học Cho Bạn
Nếu tổ chức bạn dùng AI agent trong vận hành, hãy kiểm tra framework agent mã nguồn mở nào đang chạy trong hệ thống, giới hạn quyền truy cập theo nguyên tắc tối thiểu, và giám sát hành vi bất thường của agent giống như bạn giám sát một tài khoản con người. Ranh giới giữa AI hỗ trợ và AI tấn công tự động giờ mỏng hơn bạn nghĩ.
Doanh nghiệp bạn đã có quy trình giám sát AI agent chưa? Chia sẻ góc nhìn của bạn ở phần bình luận.
#AICyberattack #TaiwanSecurity #AIagent #AnNinhMang #VibeAICoder
Doanh nghiệp muốn giới thiệu sản phẩm AI tới bạn đọc Vibe AI Coder? Xem gói tài trợ
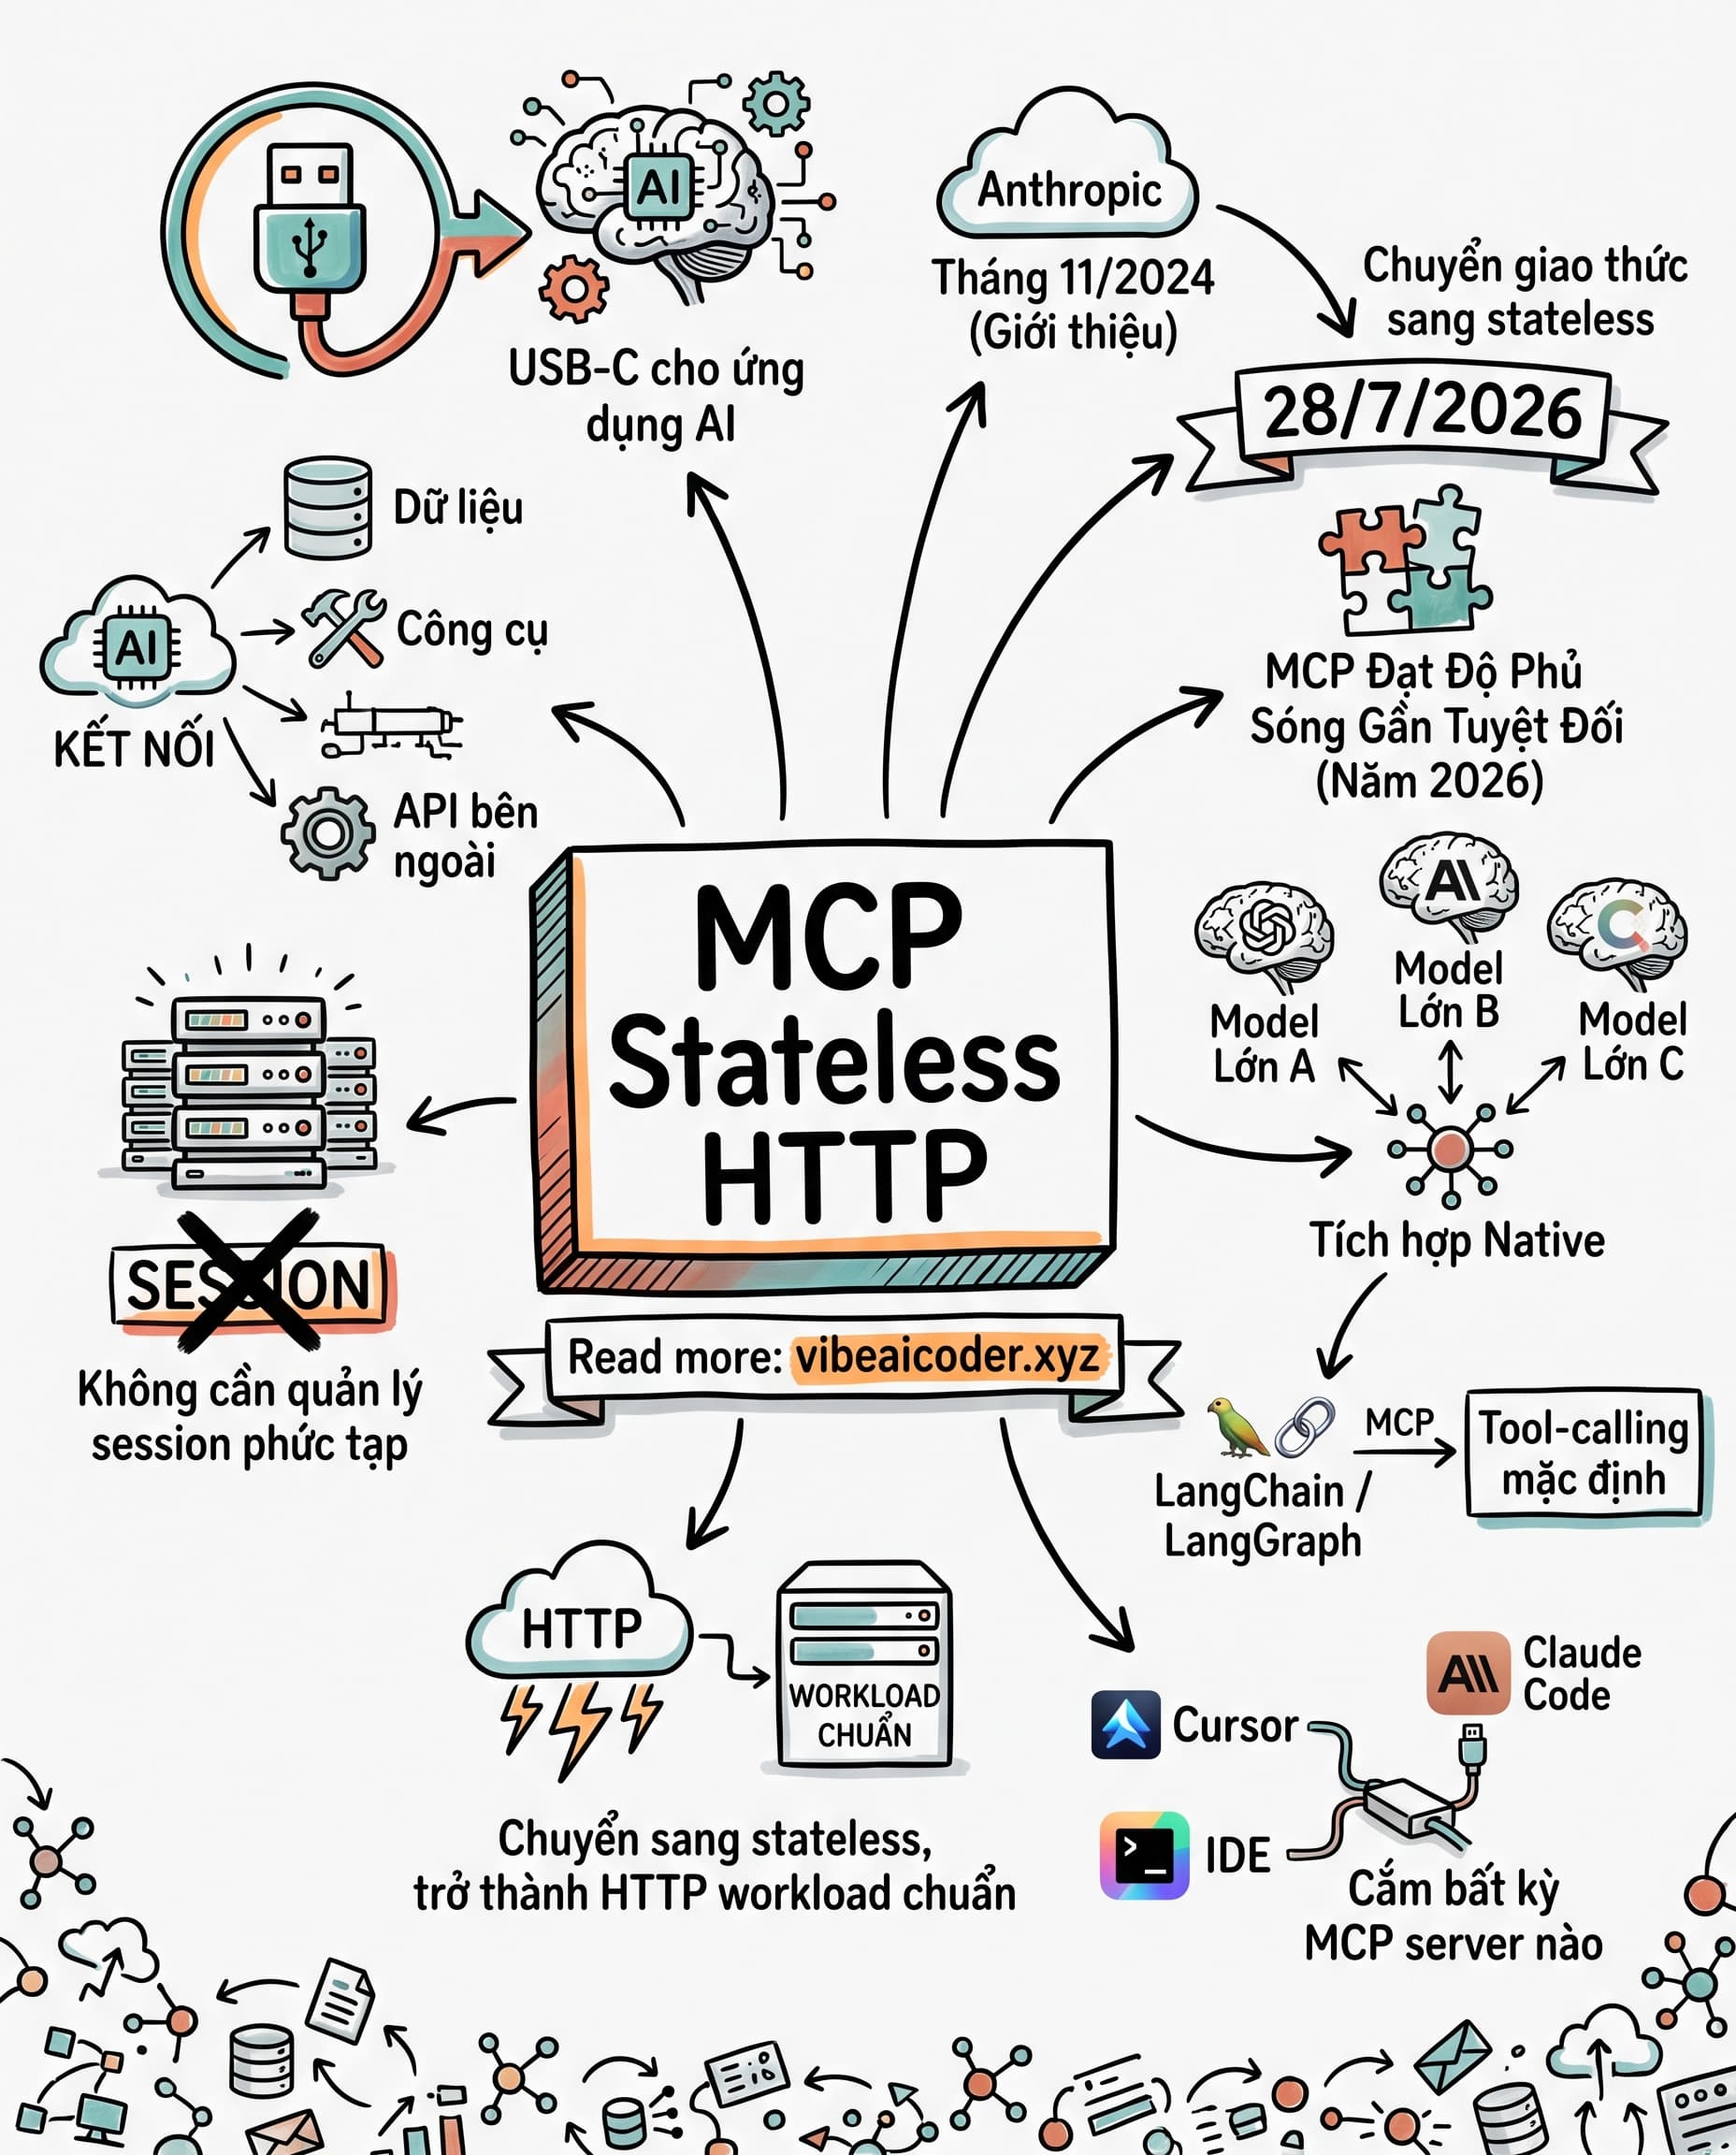
 MCP bỏ session, chuyển hẳn sang stateless HTTP trong bản đặc tả mới