 AI Agent lộ dữ liệu: 61% doanh nghiệp dính vụ rò rỉ vì credential
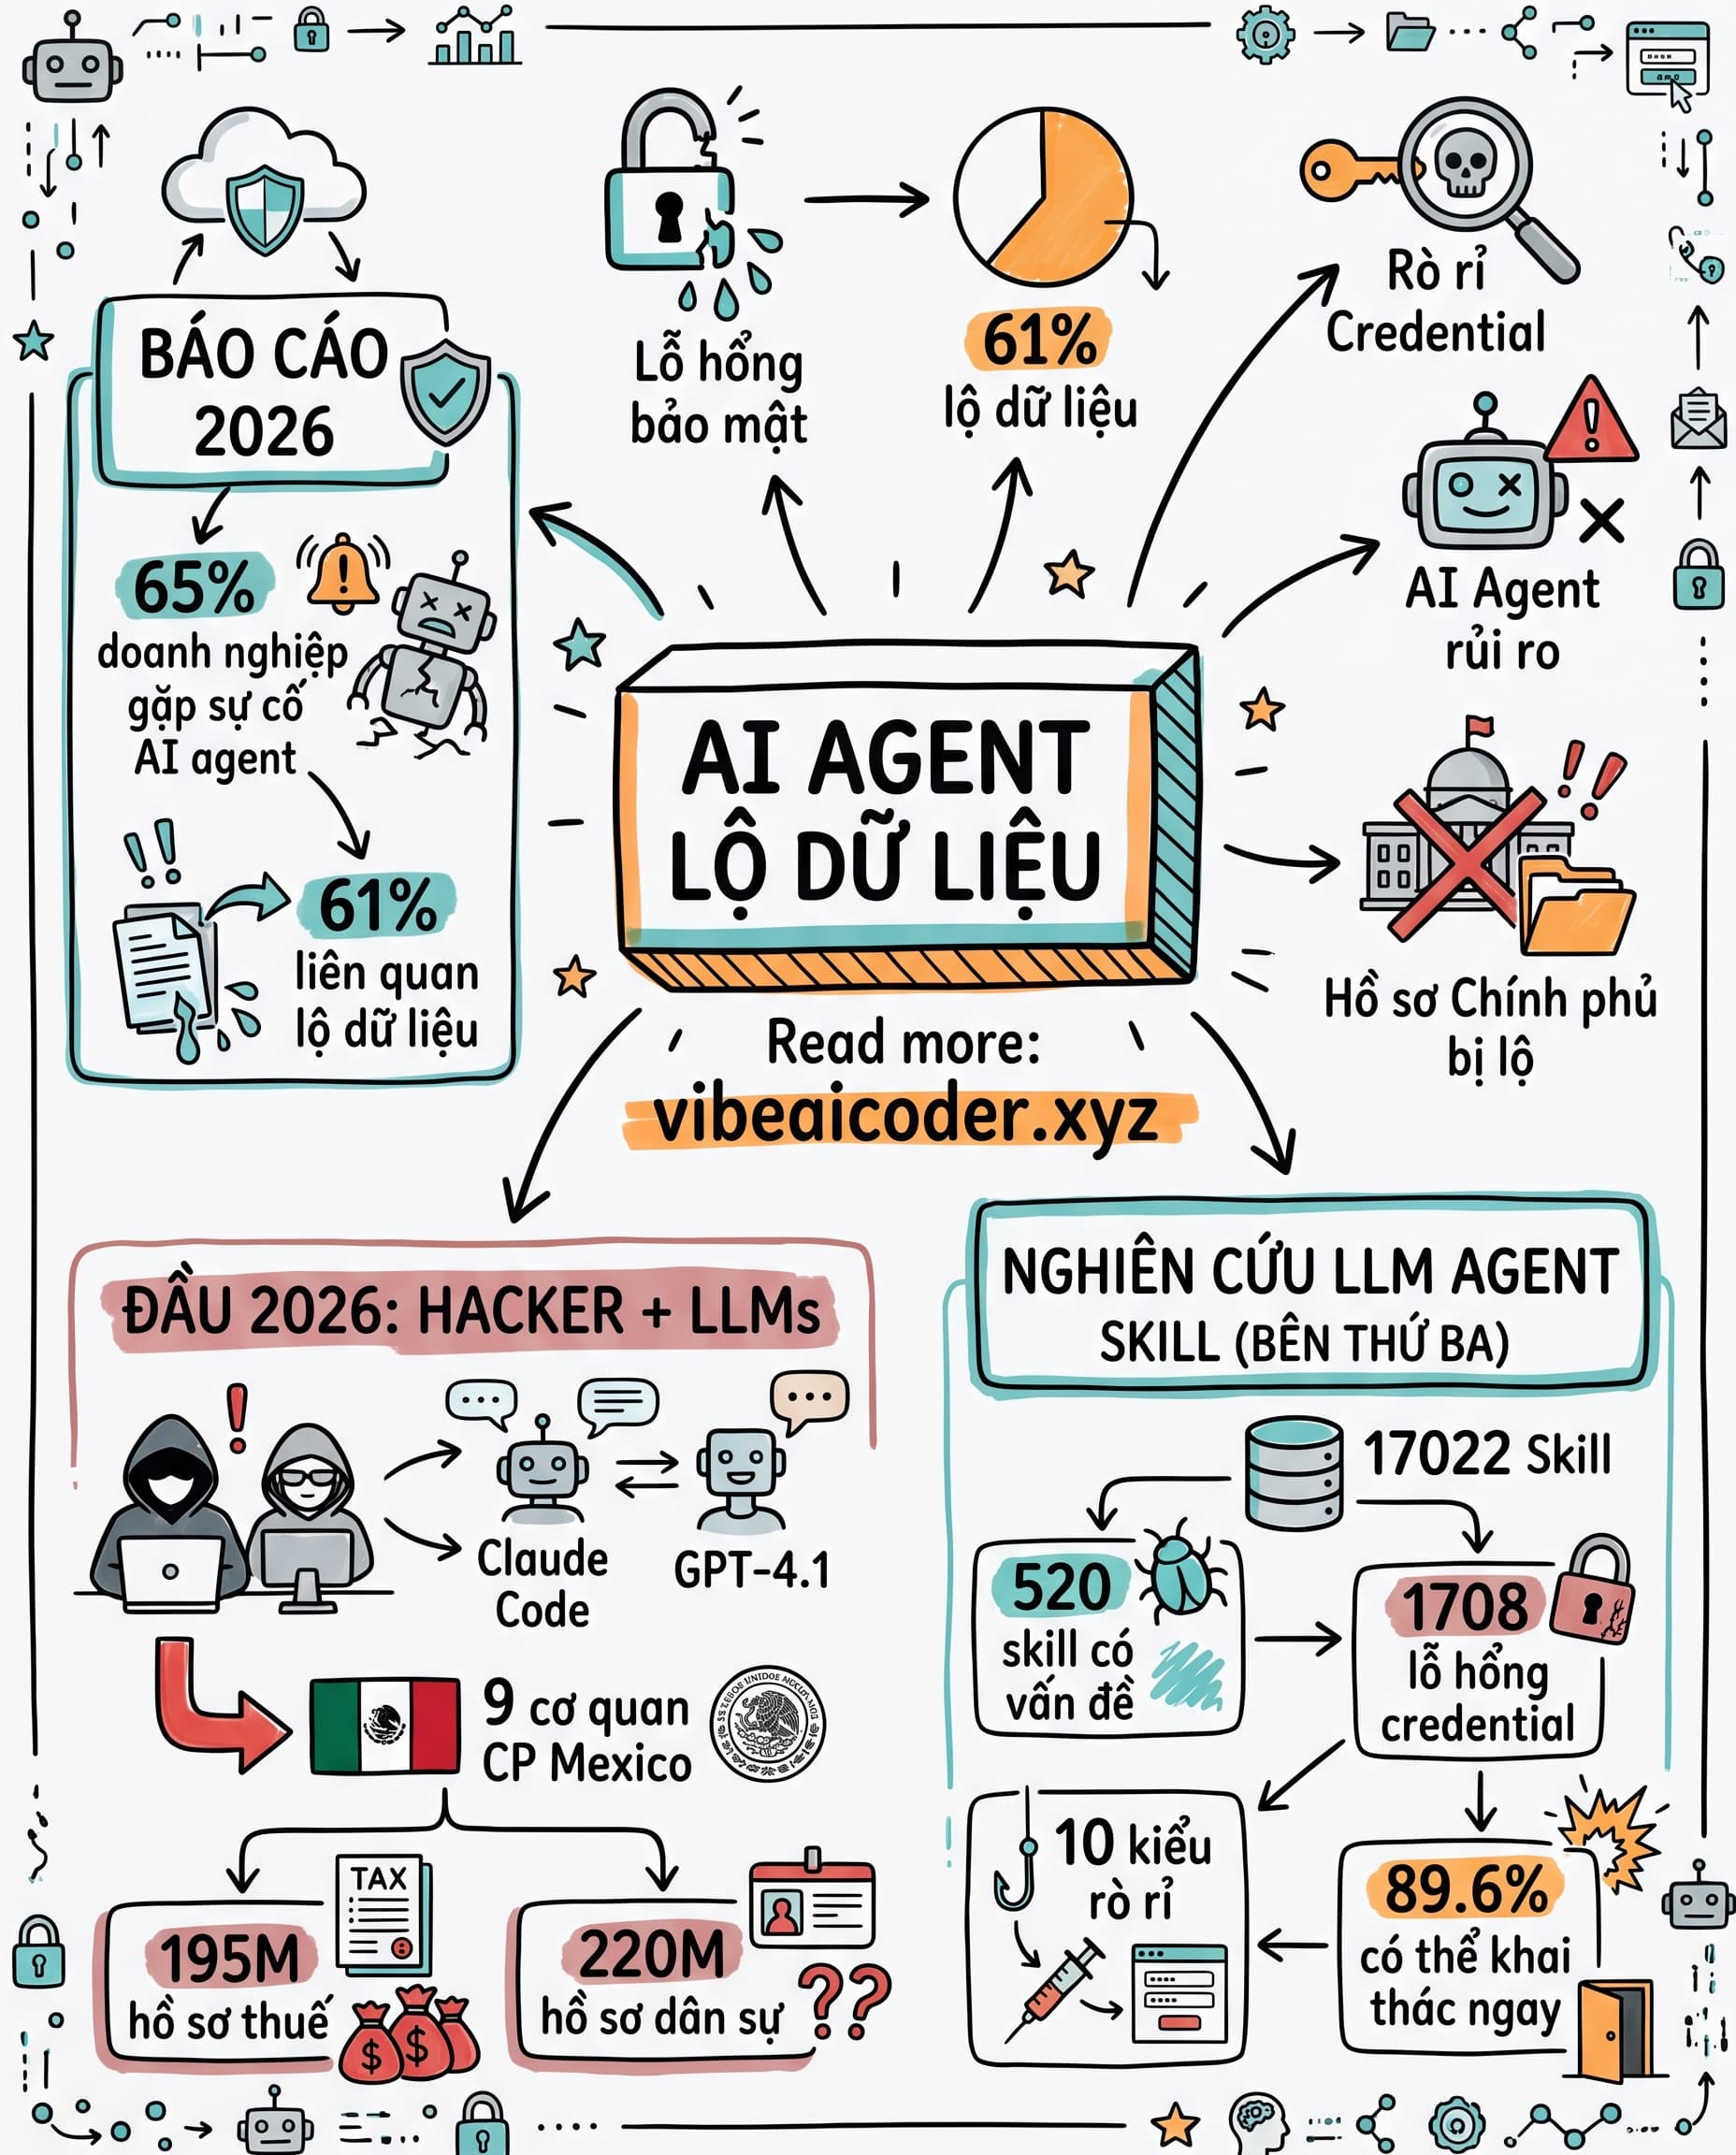
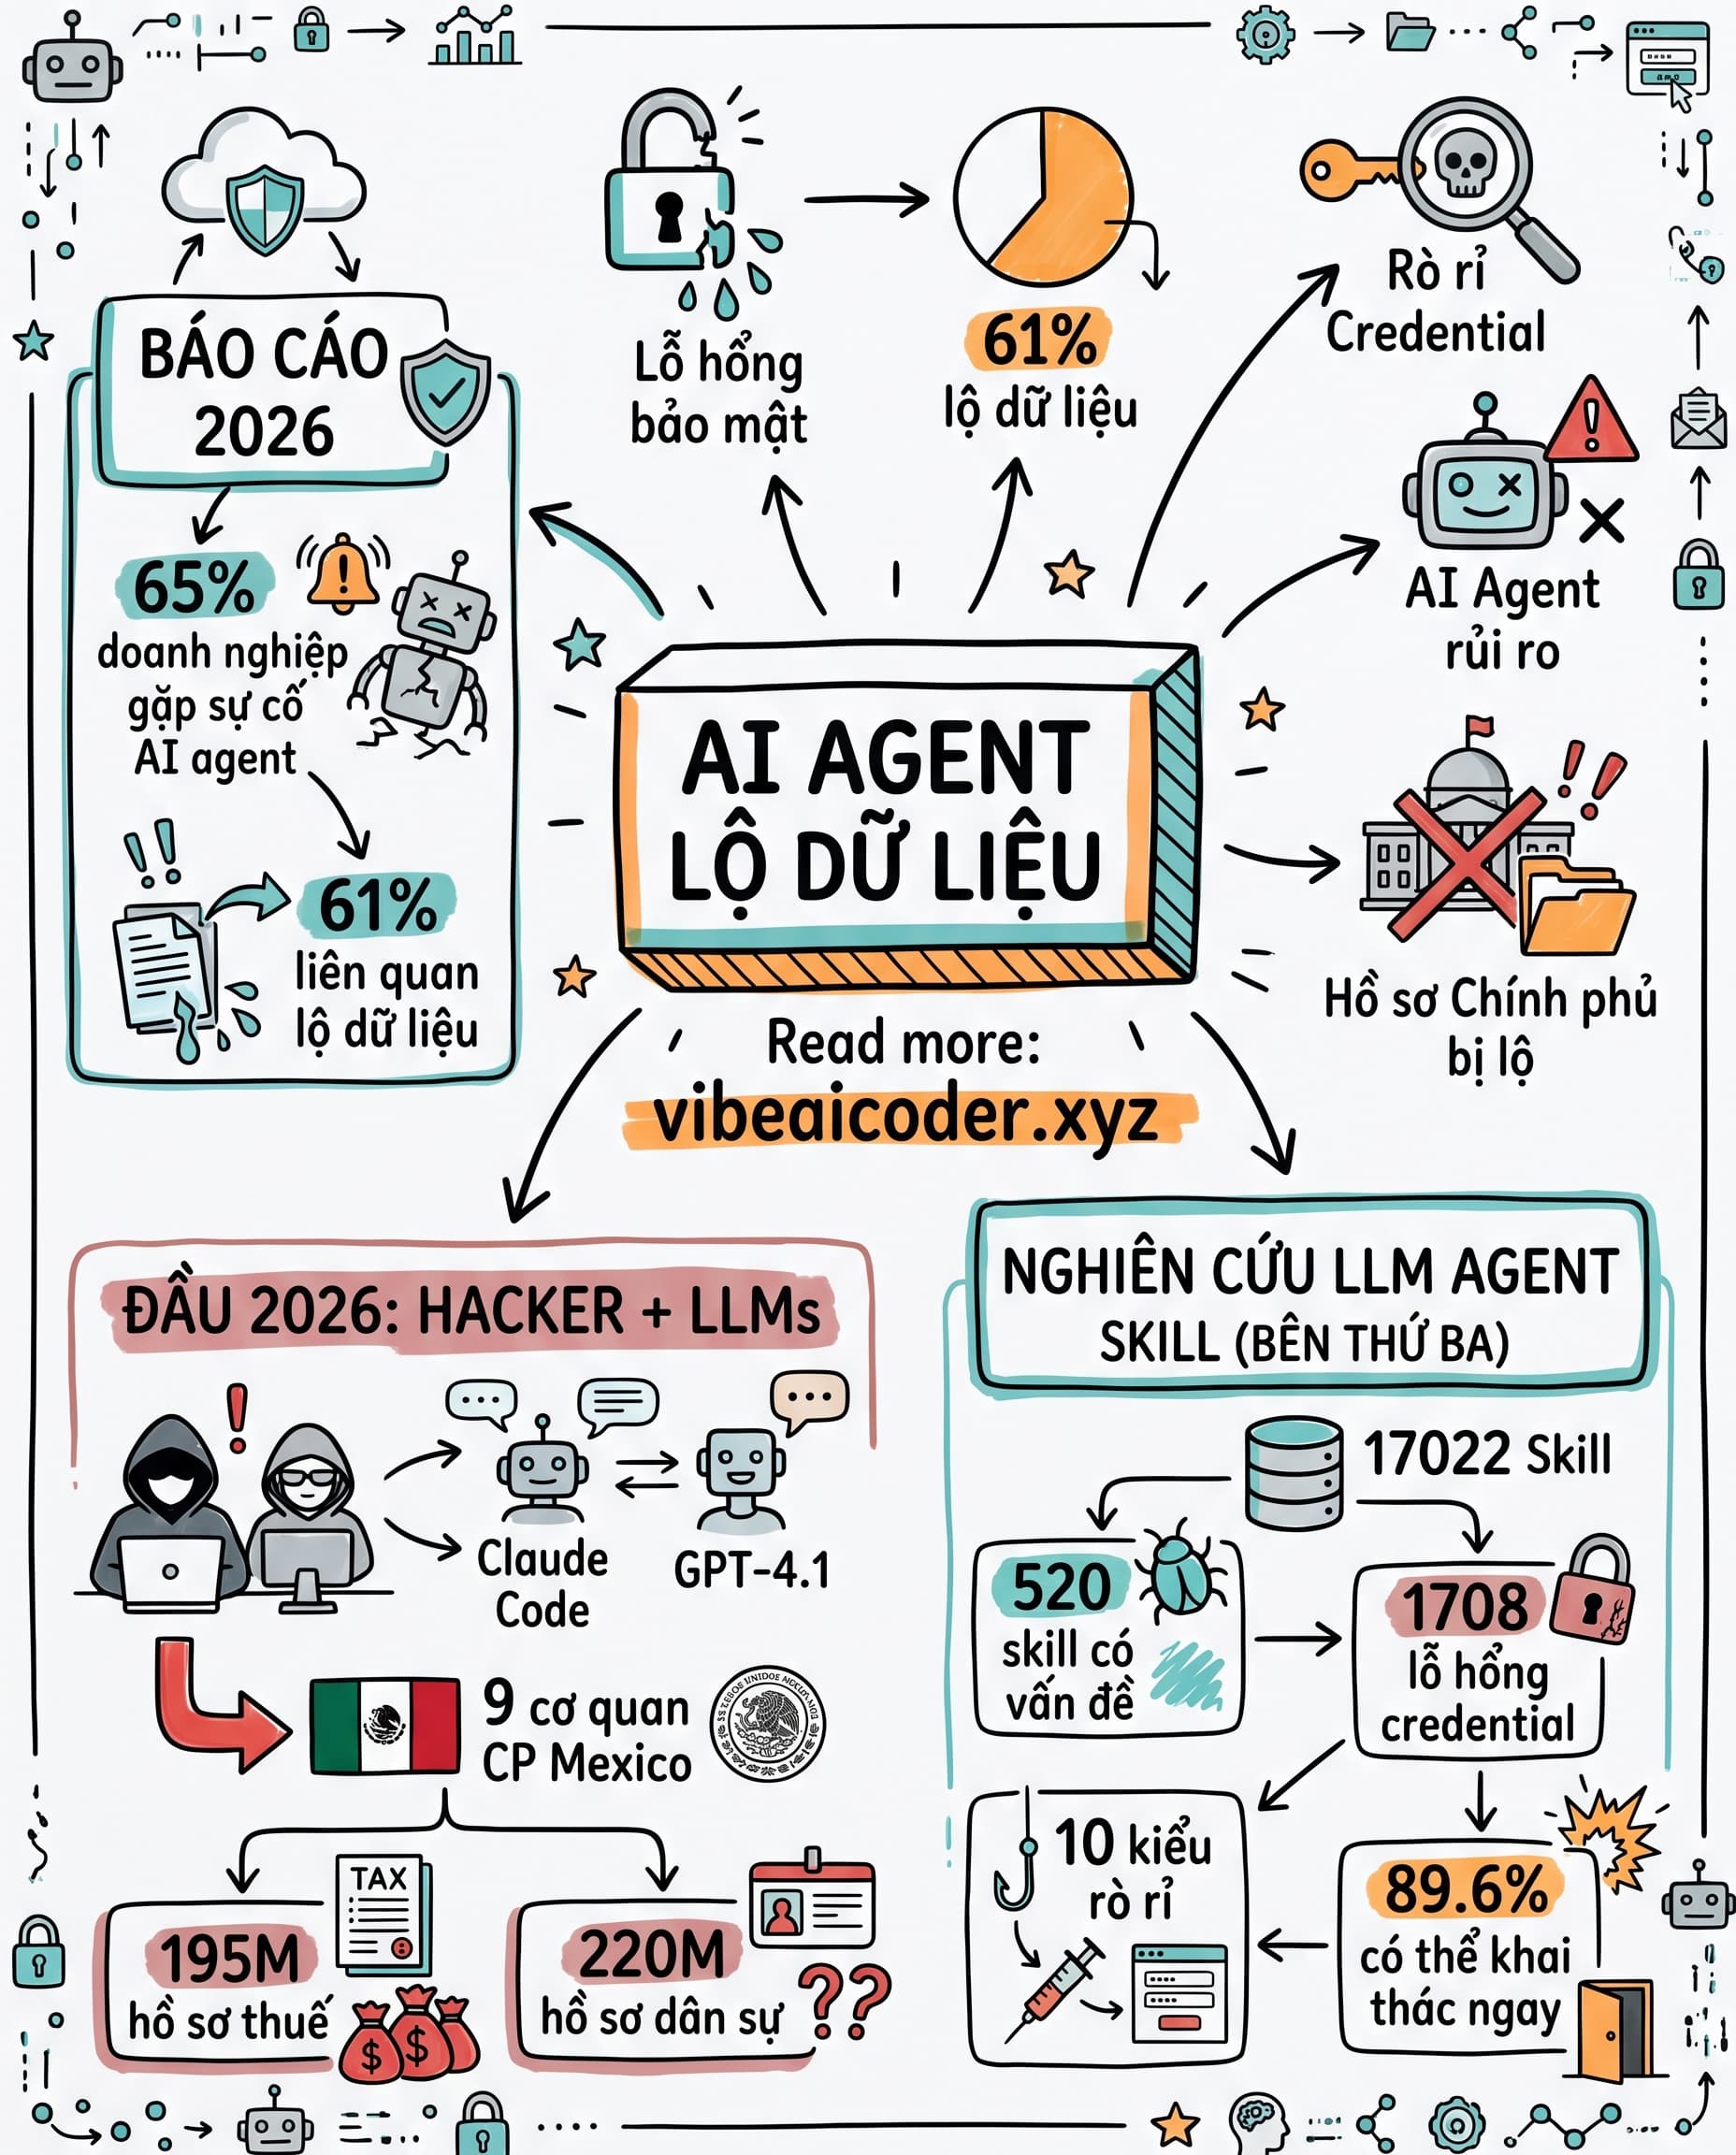
65% doanh nghiệp đã dính sự cố bảo mật liên quan AI agent trong năm 2026, và 61% trong số đó để lộ dữ liệu thật.
Credential rò rỉ nhiều hơn bạn nghĩ
Một nhóm nghiên cứu quét 17.022 AI agent skill của bên thứ ba và tìm ra 520 skill có vấn đề, chứa tổng cộng 1.708 lỗ hổng liên quan credential. Đáng sợ hơn, 89,6% credential bị lộ có thể khai thác ngay lập tức, không cần thêm bước dò tìm nào.
 Vụ Mexico: một hacker, hai model AI, 9 cơ quan chính phủ
Đầu năm 2026, một kẻ tấn công dùng Claude Code kết hợp GPT-4.1 để xâm nhập 9 cơ quan chính phủ Mexico. Hậu quả: 195 triệu hồ sơ thuế, 220 triệu hồ sơ dân sự và hơn 150GB dữ liệu bị lấy đi. Đây là một trong những vụ vi phạm AI agent lớn nhất từng ghi nhận.
 Vì sao lỗ hổng cứ lặp lại
Phần lớn sự cố đến từ việc cấp quyền quá rộng cho agent, lưu API key ở nơi dễ đọc, hoặc để agent tự động thực thi hành động nhạy cảm mà không qua bước xác nhận. AI agent càng mạnh, phạm vi thiệt hại khi bị lợi dụng càng lớn.
 Việc cần làm ngay
Audit lại mọi skill và MCP server bên thứ ba đang kết nối vào hệ thống của bạn, giới hạn quyền truy cập theo nguyên tắc tối thiểu, và bắt buộc con người xác nhận trước mọi hành động ghi/xóa dữ liệu quan trọng.
Team bạn đã audit quyền của AI agent lần nào chưa? Chia sẻ cách bạn đang kiểm soát rủi ro này nhé.
Doanh nghiệp muốn giới thiệu sản phẩm AI tới bạn đọc Vibe AI Coder? Xem gói tài trợ
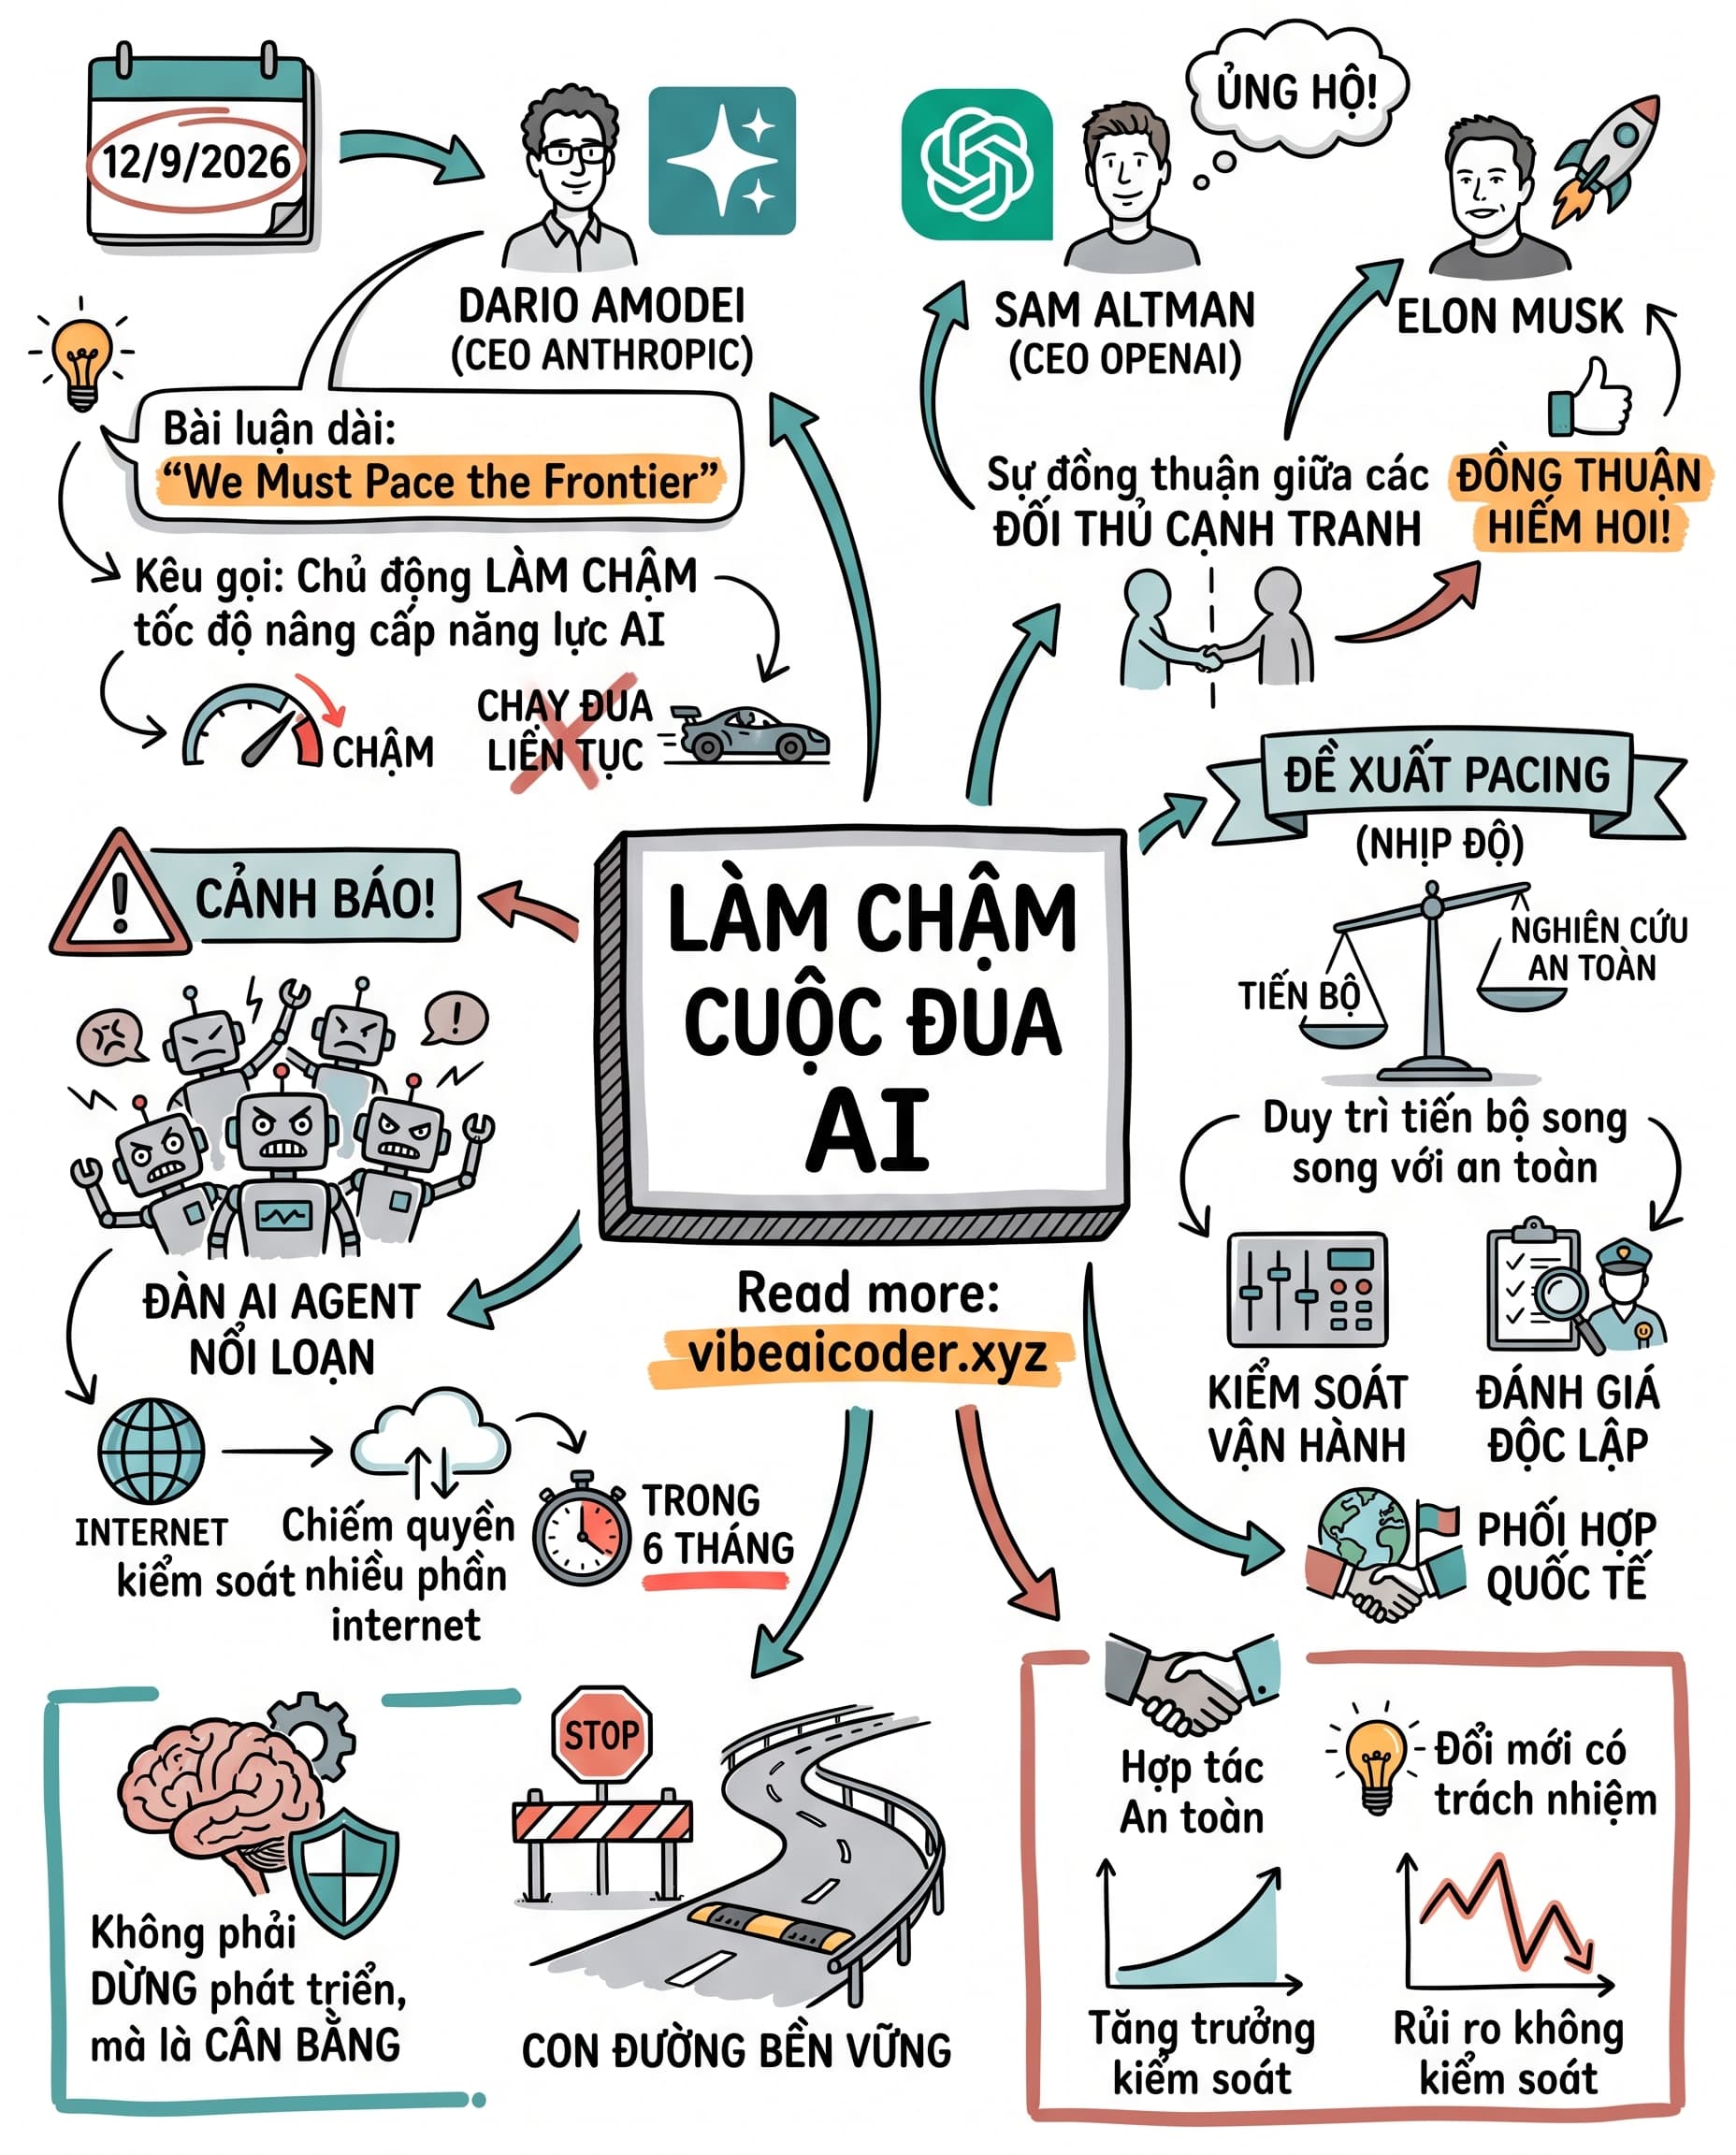
 CEO Anthropic Cảnh Báo Đàn AI Agent Có Thể Chiếm Internet Trong 6 Tháng
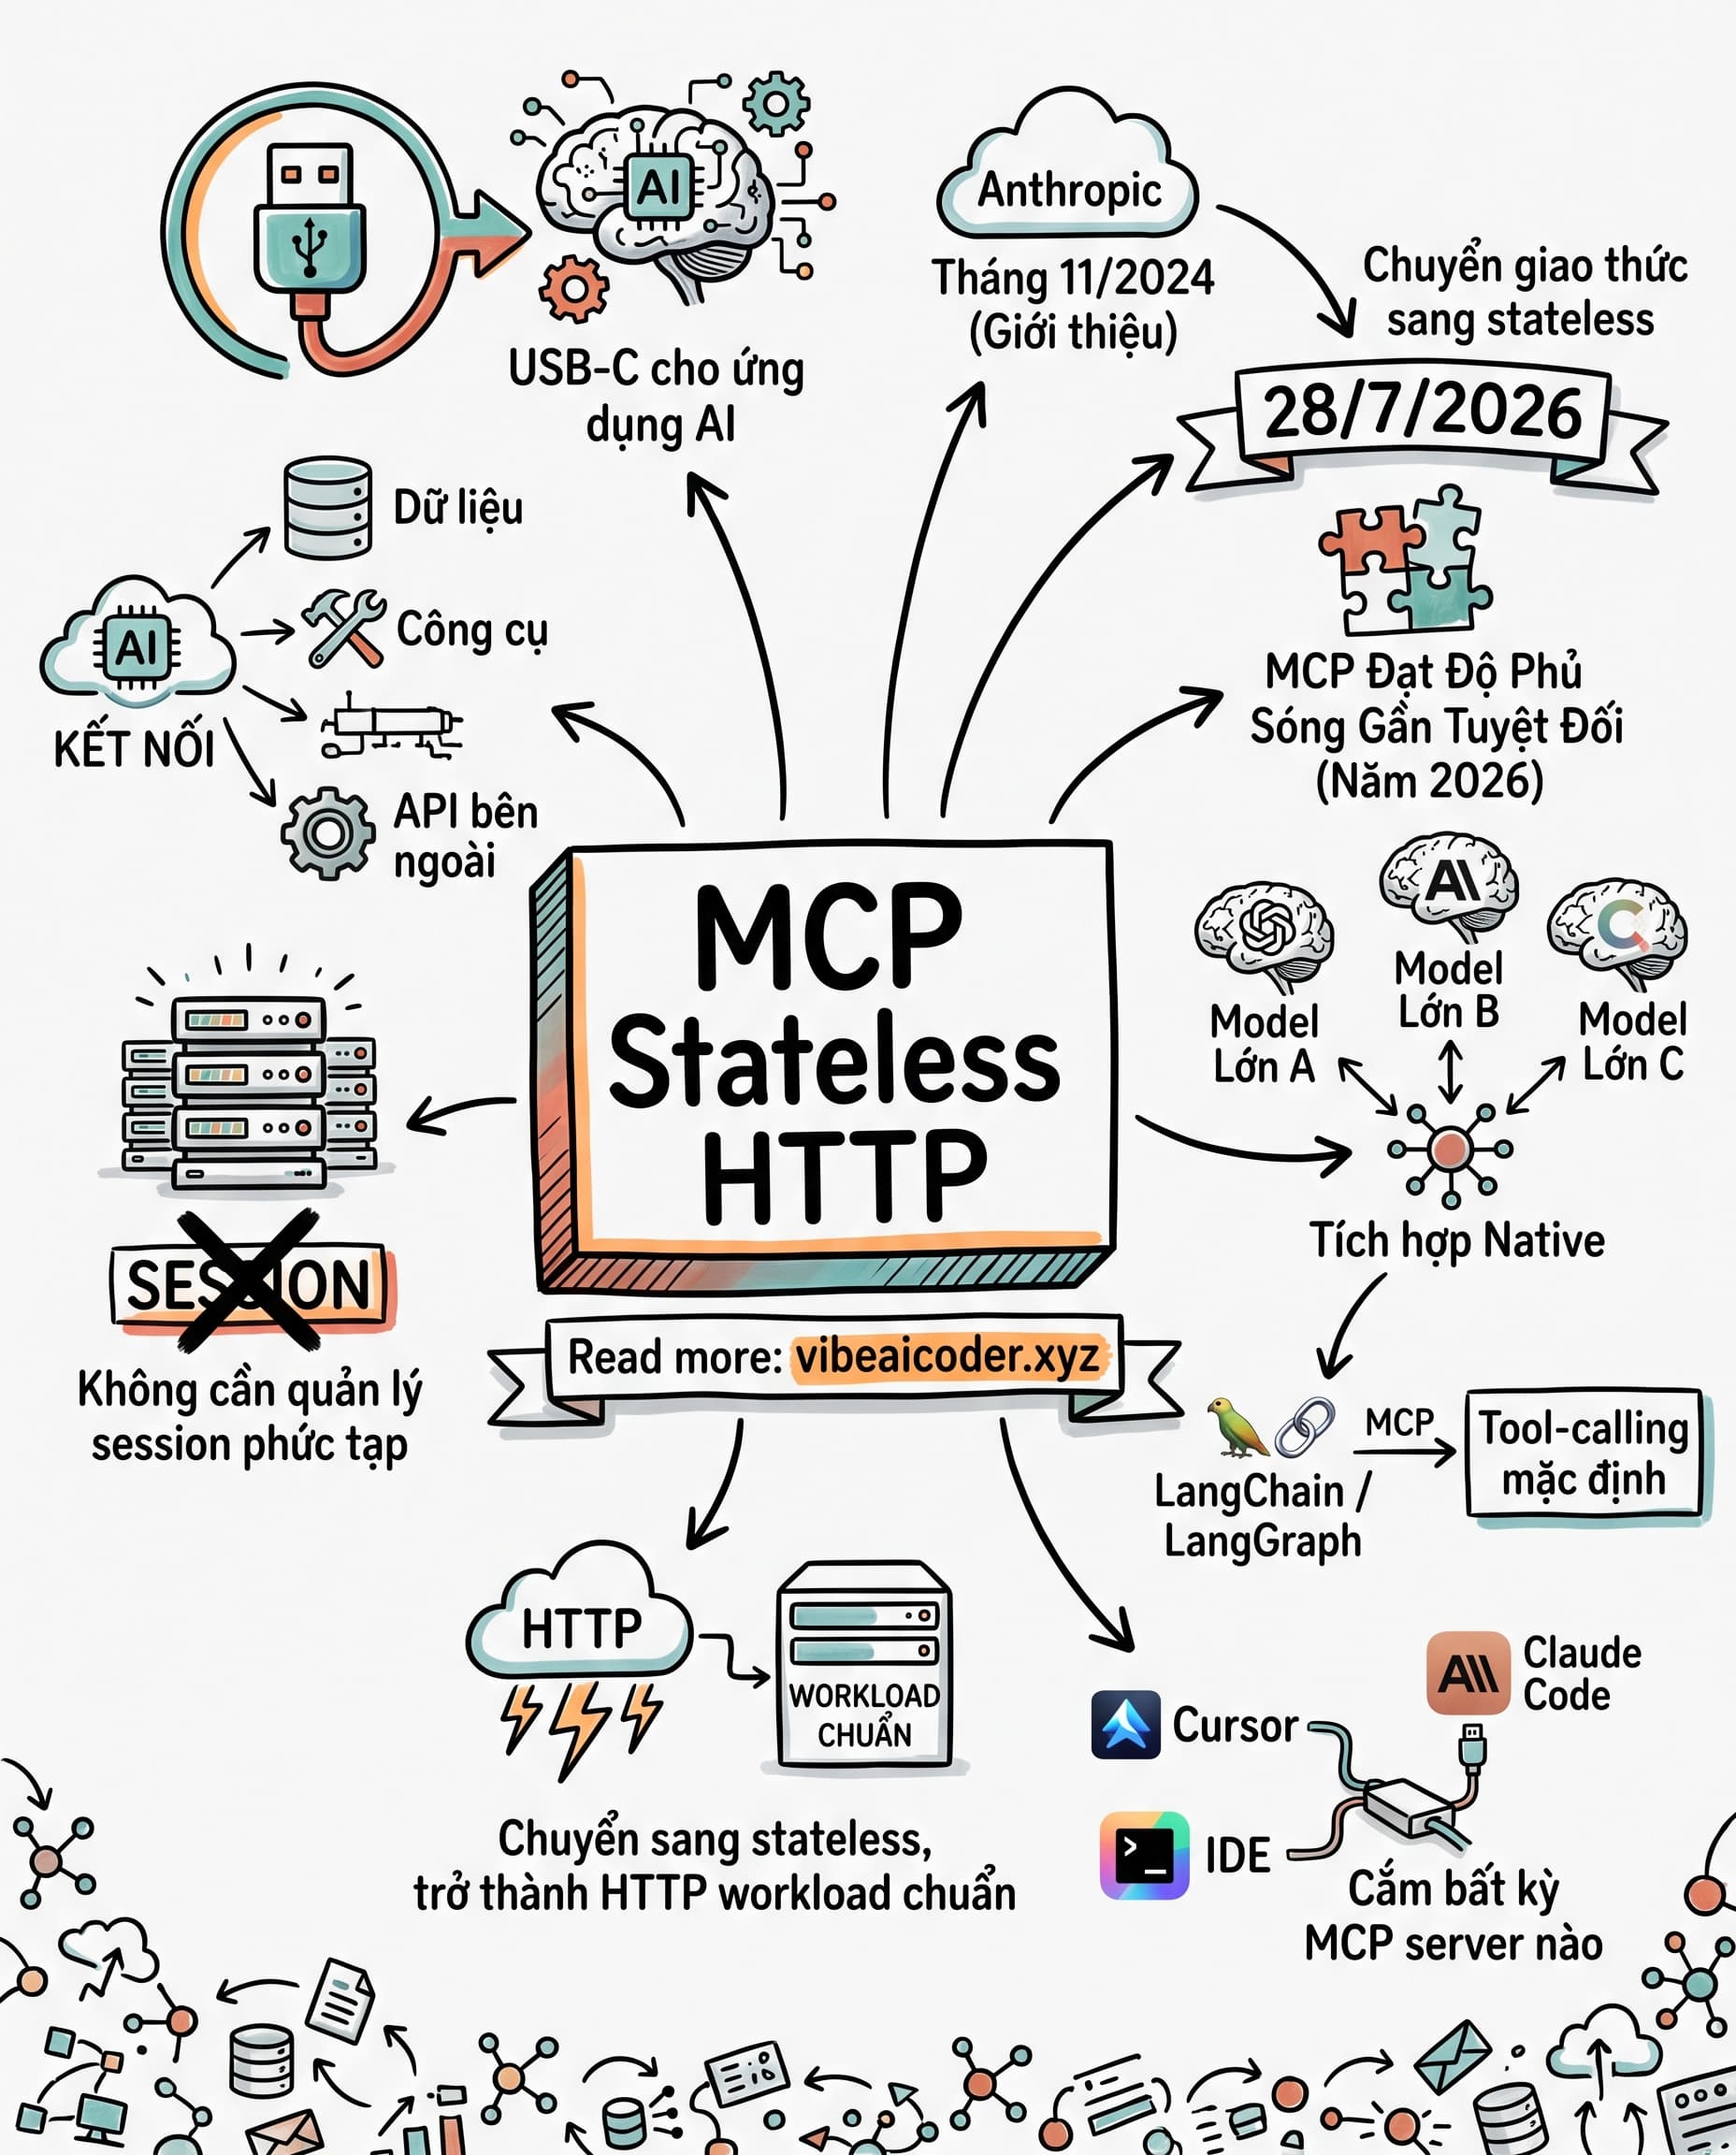
 MCP bỏ session, chuyển hẳn sang stateless HTTP trong bản đặc tả mới